

Qubic (QUBIC) ist in den letzten 24 Stunden laut Daten von BeInCrypto Markets um 5,2% auf 0,0000004394 USD gefallen. Dieser Rückgang erfolgte, nachdem ein Angreifer 1.404 Qubic-Wallets leerte und Validatoren das Netzwerk anhielten.
Der gesamte Kryptomarkt ist im gleichen Zeitraum um 2,8% gesunken. Damit fiel QUBIC fast doppelt so stark. Dieser stärkere Rückgang steht im Zusammenhang mit einem Sicherheitsvorfall, den das Projekt am 18. Oktober veröffentlicht hat.
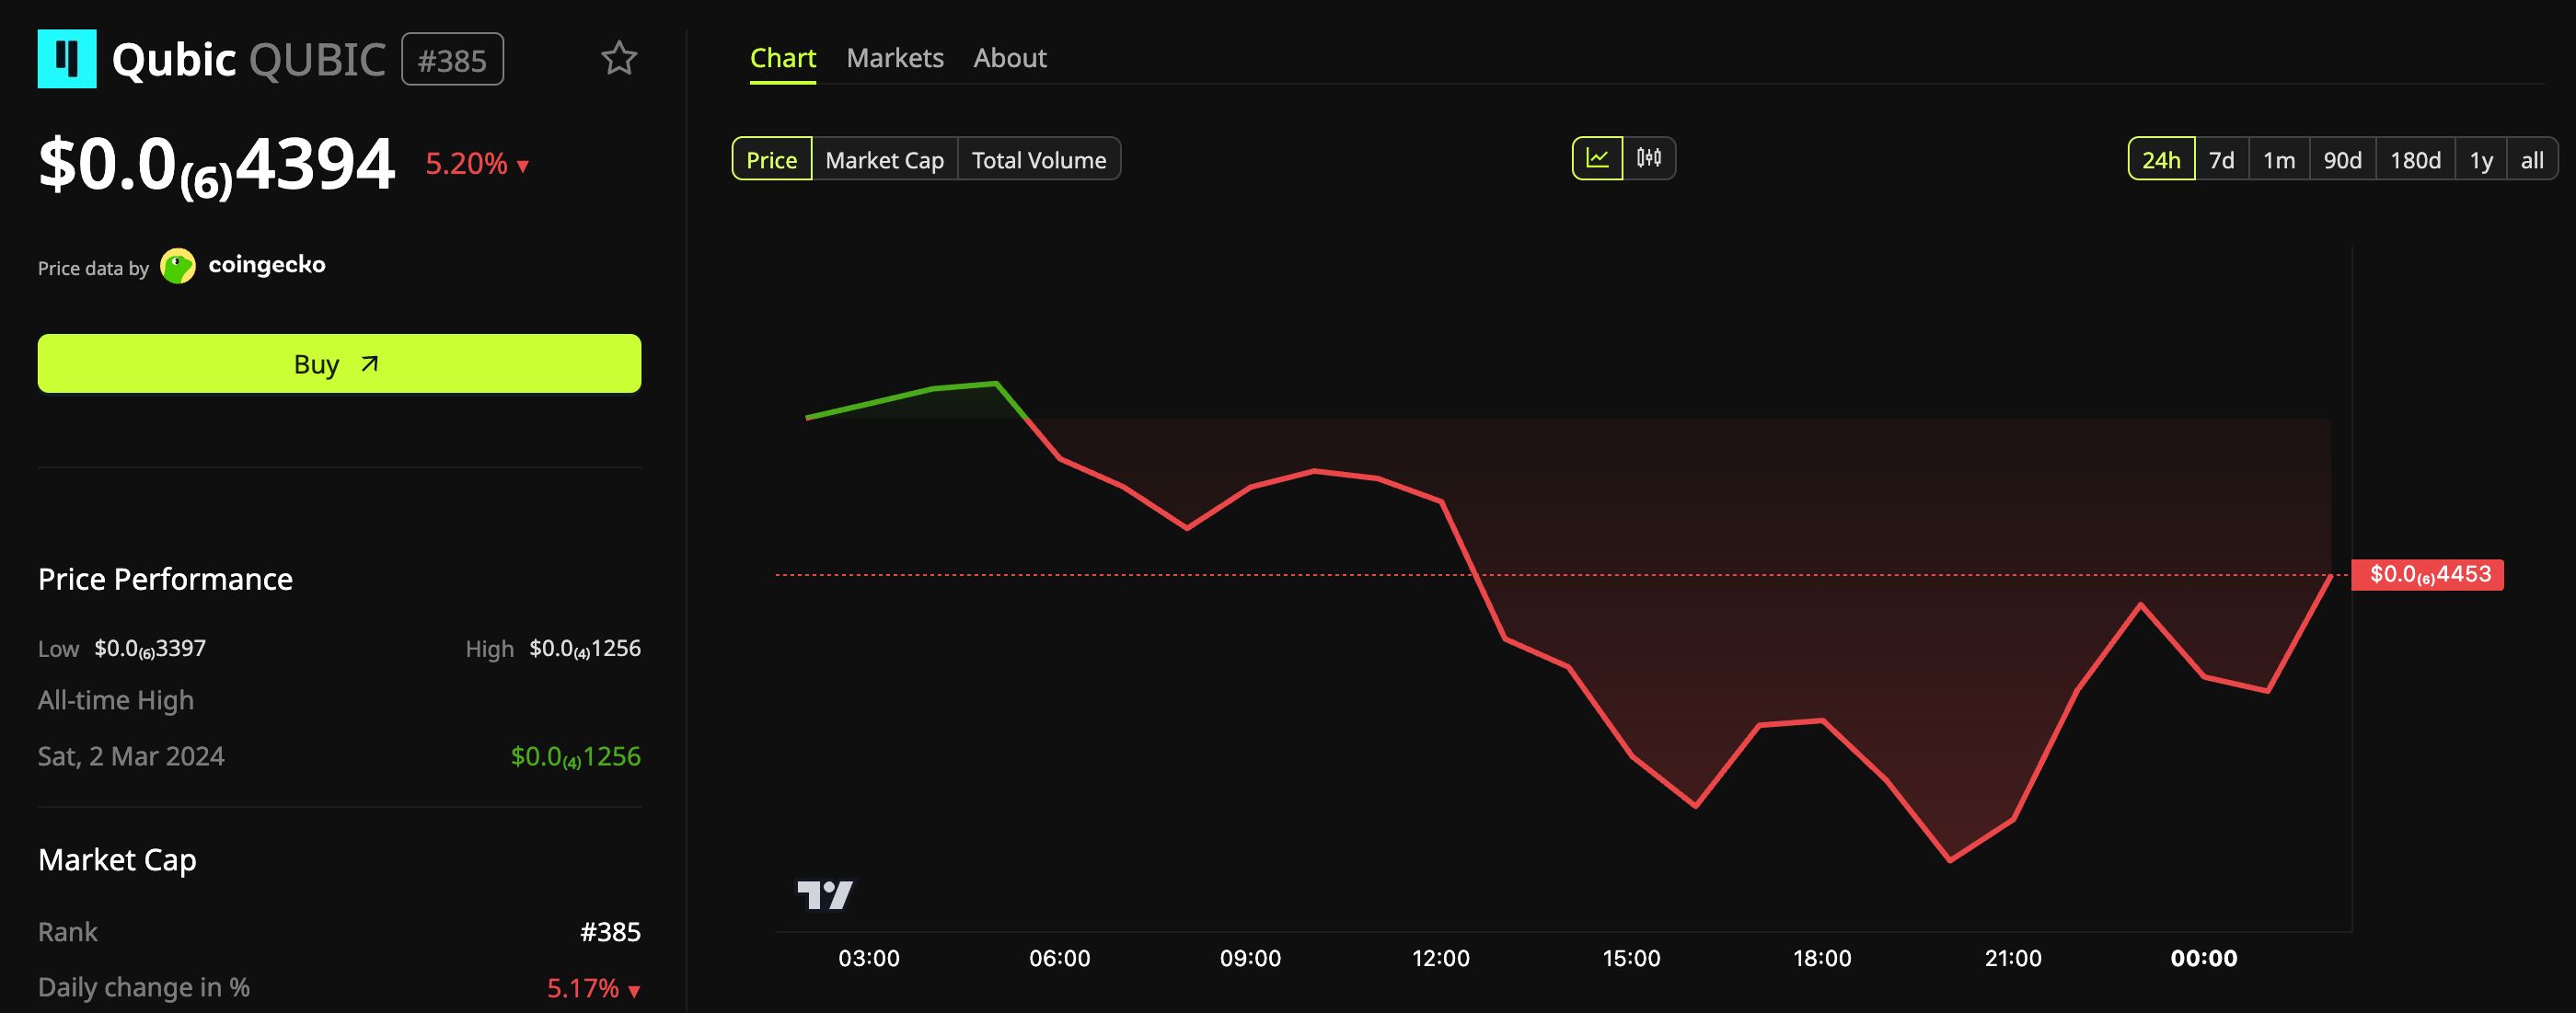 QUBIC 24-Stunden-Preis-Chart. Quelle: BeInCrypto Markets
Folgen Sie uns auf X, um aktuelle Nachrichten direkt zu erhalten
Wie schwache Seeds 1.404 Wallets öffneten
Qubic, das KI-basierte Mining-Protokoll hinter dem umstrittenen Monero-Mehrheitsanspruch aus dem vergangenen Jahr, gab an, dass das Leeren der Wallets weniger als zwei Stunden dauerte. Es begann am 17. Oktober um 23:42 Uhr UTC und endete am 18. Oktober um 1:26 Uhr UTC.
Der Angreifer entwendete etwa 2,94 Bio. QU, was zum aktuellen Kurs ungefähr 1,29 Millionen USD entspricht. Qubic hat den Diebstahl auf Wallet-Seeds zurückgeführt, die mit unzureichender Zufälligkeit generiert wurden.
Qubic teilte mit, dass Seeds, die in einem Browser auf einem iPhone oder iPad vor dem 18.10.2026 erstellt wurden, betroffen sind. Das gilt auch für Seeds, die mit Safari auf einem Mac vor diesem Datum erzeugt wurden.
Auch Seeds aus der Qubic-iOS-App, die vor Juli 2025 erstellt wurden, sind betroffen. Eine Korrektur in Version 4.26.4 verhindert jetzt, dass neue schwache Seeds erzeugt werden.
„Das Problem lag bei der Seed-Generierung, nicht im Qubic-Protokoll selbst", erklärte das Team .
Eingefrorene Gelder lassen QUBIC-Halter auf das Quorum warten
Die Computors von Qubic haben bei Tick 85.371.949 eine Pause koordiniert. Diese Pause stoppt alle Transaktionen, sodass die gestohlenen Gelder eingefroren bleiben.
Qubic meldete, dass 87,1% der gestohlenen Gelder auf seinem Netzwerk verblieben sind. MEXC erhielt die restlichen 12,9% und hat das betroffene Konto innerhalb von etwa einer Stunde eingefroren. Zudem haben Börsen Ein- und Auszahlungen von QUBIC ausgesetzt.
„Jede Lösung ist eine Entscheidung des Computor-Quorums nach den Regeln des Netzwerks", heißt es in dem Beitrag weiter.
Inzwischen arbeitet das Qubic-Core-Team daran, betroffene Identitäten zu erfassen und Vorschläge für das Quorum zu erstellen.
Cysic Bridge Mint erhöht die Zahl der Exploits im Oktober
Ein weiterer Exploit traf am 17. Oktober die Cross-Chain-Bridge von Cysic, am gleichen Tag, an dem der Angriff auf Qubic begann. Die Cysic Foundation meldete, dass ein Angreifer 10 Millionen nicht autorisierte Cysic (CYS) Token auf der BNB Smart Chain erstellt hat.
Erste Ergebnisse zeigen, dass der Angreifer Zugriff auf eine Datenbank hinter den Bridge-Diensten erlangte. Anschließend nutzte er fehlerhafte Verarbeitungslogik aus, um eine Mint-Nachricht zu fälschen.
Cysic setzte die Empfängeradresse nach etwa 76 Minuten auf die schwarze Liste, wodurch rund 2,8 Millionen dort verbliebene CYS eingeschränkt wurden. Die Bridge bleibt weiterhin geschlossen. Cysic betont, dass keine Vermögenswerte existierender Nutzer gestohlen wurden.
Das Team hat den Schaden bisher nicht beziffert, weist jedoch darauf hin, dass die geminte Menge nicht dem endgültigen Verlust in USD entspricht.
Die beiden Vorfälle erhöhen die Zahl der Exploits, die DefiLlama im Oktober bisher verzeichnet hat, auf 11. Diese führen zu bekanntgegebenen Verlusten von rund 6,2 Millionen USD. Der größte Vorfall war ein 3,8 Millionen USD teurer Logikfehler bei einer Bridge von NEAR Intents am 1. Oktober.
Abonnieren Sie unseren YouTube-Kanal, um von Experten und Journalisten Analysen und Einblicke zu erhalten
https://youtu.be/eQ5VKGYaaDALesen Sie die Originalgeschichte Wie ein Angreifer 1.404 Qubic-Wallets leerte, ohne die Blockchain zu kompromittieren von Kamina Bashir auf de.beincrypto.com