

Bir HyperSwap kullanıcısı, X platformunda sahte bir airdrop linkine tıkladıktan sonra cüzdanında onay verdikten sonra yaklaşık 12.300 dolar kaybetti. Bu hamleyle dolandırıcıya fonları üzerinde kontrol verdiğinin ise farkında değildi.
BeInCrypto, kamuya açık blockchain kayıtlarını kullanarak kurban ile saldırının nasıl gerçekleştiğini adım adım ortaya koydu. Kayıtlar, Hyperliquid ekosistemi içinde adeta ışık hızında gerçekleştirilen bir phishing operasyonunu gösteriyor.
Dolandırıcı olay sırasında kurbanın HyperSwap pozisyonunu ele geçirdi, arkasındaki fonları çekti, bunları HYPE’a dönüştürdü ve parayı iki dakikadan kısa sürede Ethereum’a transfer etti.
Not: HyperSwap, Hyperliquid blockchain’i üzerinde çalışan bir kripto para borsasıdır. HyperSwap’in kendi ekibi bulunmaktadır ve Hyperliquid tarafından yönetilmez: Tıpkı Ethereum’un kurucularının, Ethereum üzerindeki Uniswap gibi uygulamaları yönetmediği gibi.
Tuzak Sahte X Hesabıyla Başladı
Kurban, HyperSwap platformunu kullandı. Diğer merkeziyetsiz kripto para borsası’larında olduğu gibi burada da kullanıcılar, fonlarını herhangi bir şirkete emanet etmeden, doğrudan kendi cüzdanları üzerinden işlem yapabiliyor.
Kurban, HyperSwap likidite havuzuna para yatırmıştı. Yani elindeki kripto parayı likiditeye eklemiş, diğer kullanıcıların bu havuz üzerinden alım-satım yapmasını sağlamıştı. Bu işlem sayesinde işlem ücretlerinden pay alıyordu.
HyperSwap V3 sürümünde bu pozisyon NFT #178549 ile temsil ediliyordu. Bu NFT bir resim ya da koleksiyon ürünü değildi: Dijital bir makbuz gibi düşünülebilir. NFT’yi kontrol eden kişi, pozisyona bağlı fonların da sahibi oluyordu.
Kurban, BeInCrypto’ya X platformunda paylaşılan bir airdrop duyurusunu gördüğünü iletti. Airdrop; genellikle kripto projelerinin kullanıcılarını ödüllendirmek için yaptığı ücretsiz token dağıtımı anlamına geliyor.
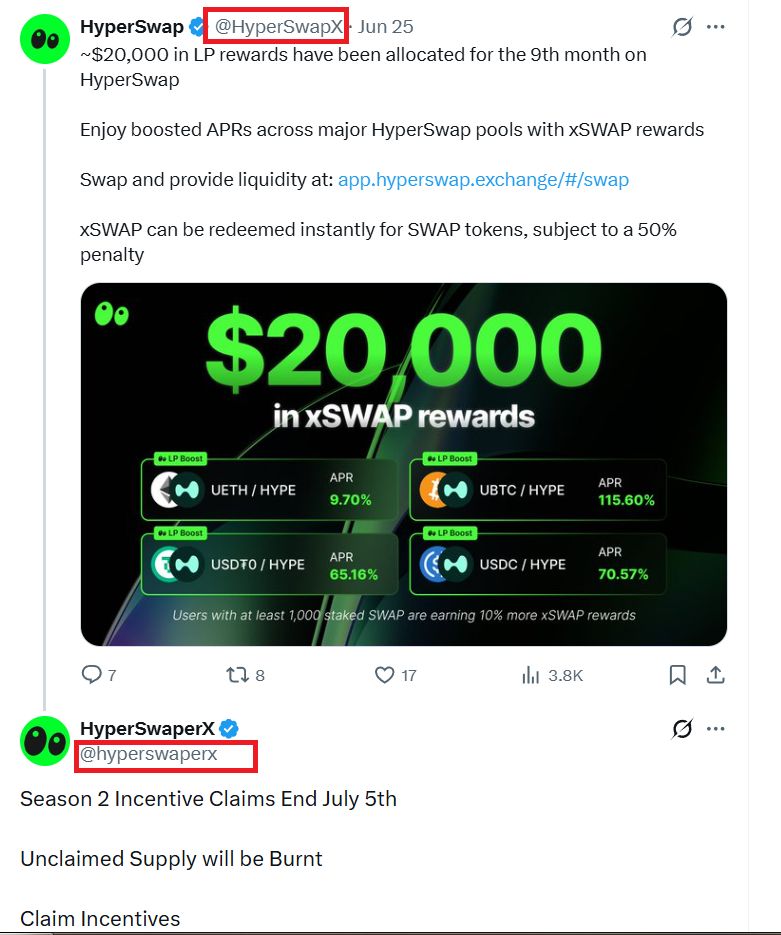 Dolandırıcının, Resmi HyperSwap Hesabına Çok Benzeyen Kullanıcı Adıyla Sahte X Hesabı Kullanarak Yaptığı Paylaşım
Paylaşımın HyperSwap’a ait olduğu izlenimi vardı ama gerçekte böyle değildi. Gönderi, gerçek HyperSwap hesabına çok benzeyen kullanıcı adına sahip sahte bir hesaptan gelmişti. Orijinal hesap olan HyperSwapX, projenin resmi sitesinden de ulaşılabiliyor.
Kurban, bağlantıya tıklayarak cüzdanını bağladı. Kendisini airdroptan faydalanıp faydalanamayacağını kontrol ettiğini düşündü. Ancak işlem, dolandırıcıya HyperSwap pozisyonunu taşıma izni veren bir onay anlamına geliyordu.
Asıl kırılma noktası tam da bu onay oldu.
Tek Bir Onayla Tüm Fonlar Gitti
Kripto cüzdanları, çoğu zaman kullanıcılardan işlem onayı ister. Bazı onaylar risksizdir. Fakat diğerleri, bir başka adrese değerli varlıklar üzerinde hareket etme izni tanır.
Çoğu kullanıcı için bu tür uyarılar sıradan görünebilir. Ancak, sahte bir site, tehlikeli bir onay talebini sıradan bir airdrop işlemi gibi gösterebilir.
Burada da aynen böyle olmuş görünüyor.
29 haziran saat 20:21:51 (UTC) itibarıyla, dolandırıcı önceki onayı kullanarak NFT #178549’u kurbanın cüzdanından transfer etti. Bu sırada kurban yeniden herhangi bir onay vermedi. Dolandırıcı zaten izni çoktan almıştı.
Dolandırıcının adresi 0x880C95246D7525b84902E6c040818a7C72d3Aa77 idi. HyperEVM explorer’da bu adres Fake_Phishing3746335 olarak işaretlenmiş ve HashDit tarafından “Phish / Hack” etiketiyle bildirilmiş.
İlerleyen adımda NFT, yine dolandırıcıya ait olan başka bir cüzdana transfer edildi. Bunu yapan saldırgan, artık tüm likidite pozisyonunu sahiplenmiş oldu.
Yalnızca 25 saniye sonra, NFT’nin arkasındaki fonlar çekildi. Pozisyonun içinde yaklaşık 3.935 USDC ve 116,6 WHYPE bulunuyordu. O anki toplam değerleri yaklaşık 12.300 dolardı.
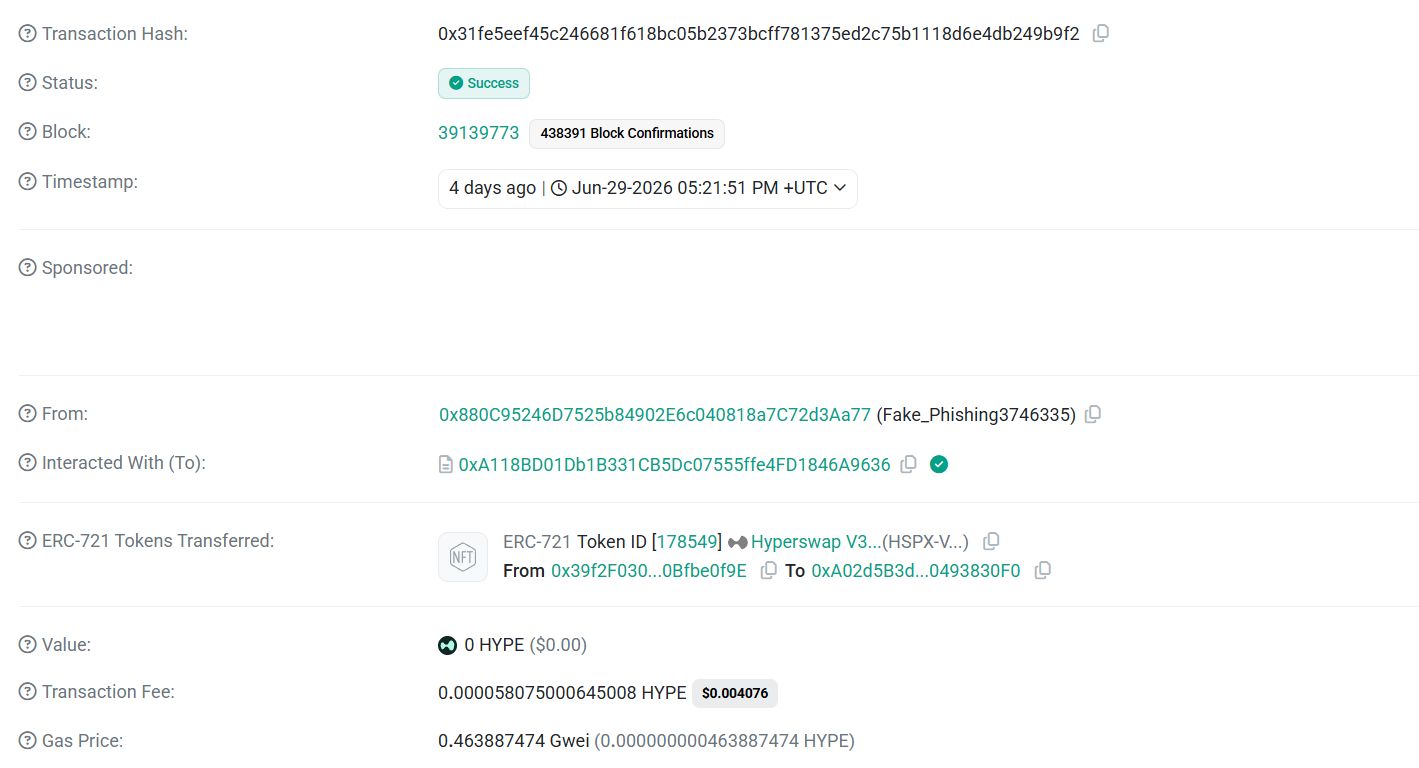 Hyperevmscan üzerinde gerçekleşen hırsızlık işlemi: 29 Haziran 2026’da Fake_Phishing3746335 olarak işaretli adres, kurbanın NFT’sini (0x39f2...0f9E) kendi cüzdanına aktardı
Paralar Jet Hızıyla Kaçırıldı
Fonları çektikten sonra, dolandırıcı onları hızla HyperEVM’den uzaklaştırmaya odaklandı.
İlk olarak, cüzdan, yasal bir cross-chain bridge ve swap servisi olan LI.FI’ye izin verdi. Bridge, kullanıcıların bir blockchain’den diğerine kripto transfer etmelerini sağlar.
LI.FI’nin hırsızlık gibi bir eylemde rol oynadığına dair hiçbir kanıt yok. Dolandırıcı, sadece çalınan fonları taşımak için bu hizmeti kullanmış oldu.
Ardından dolandırıcı, çaldığı USDC ve WHYPE’ı yaklaşık 175,9 HYPE’a çevirdi. Saniyeler içinde bu HYPE, HyperEVM’den Ethereum’a bridge edildi.
Son durağın adresi ise 0xFa47eef42fB2C63DCEA0cAC2295a58036052932D oldu. Ethereum üzerinde bu cüzdan fonları aldıktan kısa süre sonra, tek bir işlemler 7,035 ETH başka bir adrese aktarıldı.
Cüzdan, saldırıdan kısa süre önce oluşturulmuş. Sadece bir kez kullanıldıktan sonra neredeyse tamamen boş bırakılmış. Bu tarz “bir kere kullan-at” cüzdanlar, genellikle çalınan fonların izini zorlaştırmak için zincirleme transferlerin bir parçası olarak seçiliyor.
NFT transferiyle bridge işlemi arasında aktif hırsızlık yalnızca 84 saniye sürdü.
Daha Geniş Bir Phishing Organizasyonu Mu?
Dolandırıcının cüzdanı daha büyük bir operasyonun parçası gibi görünüyor.
BeInCrypto’nun incelediği explorer kayıtlarına göre, adres yaklaşık 33 gündür aktiftir. Ayrıca yaklaşık 25 farklı adresle bağlantısı var. Bu da saldırganın tek bir kişiyi değil, daha fazla kullanıcıyı hedef almış olabileceğini gösteriyor.
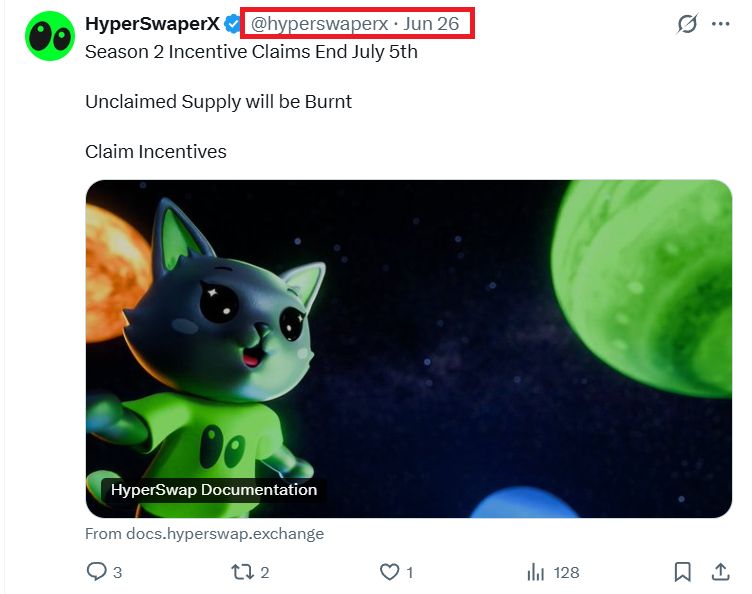 Sahte kaynağa ait bağlantı 26 Haziran'dan beri mesajlarda yer alıyor
Kurbanlar açısından sorun tam anlamıyla pratik: Blockchain kayıtları olan biteni gösteriyor. Ancak olay anında müdahale etmeye genellikle imkan vermiyor.
Kullanıcı kötü bir onay işlemi verdiğinde scammer hızla harekete geçebiliyor. Fonlar zincirler arasında hareket ettiğinde geri almak daha da zorlaşıyor.
Kurban, şüpheli bağlantıyı bildirmeye ve kaldırmaya çalıştığını anlattı. Ancak dikkate alınmadığını, HyperSwap ekibinin harekete geçmediğinden şüphelenmeye başladığını belirtti.
BeInCrypto’nun incelediği zincir üstü bulgular, sahte bir hesaptan gelen bir oltalama saldırısına işaret ediyor. Sahte X hesabı, HyperSwap’in resmi hesabından tamamen farklıydı. Resmi HyperSwap hesabı ve resmi kontratın bu hırsızlıkla bağlantılı olduğuna dair bir bulguya rastlanmadı.
Ancak kurbanın yaşadıkları, ekosistemdeki önemli bir açığı gözler önüne seriyor: Kullanıcılar sahte sosyal medya hesaplarıyla kandırılabiliyor, kafa karıştırıcı cüzdan onaylarıyla bakiyeleri boşaltılabiliyor ve paraları çekildikten sonra ellerinde net bir yol haritası kalmıyor.
BeInCrypto muhabirleriyle yaptığı görüşmede mağdur, scam'i Hyperliquid ekibine bildirmek için çeşitli yollar denediğini, ancak hiçbir geri dönüş alamadığını dile getirdi.
Mağdura göre, HyperSwap ile aktif iletişim yalnızca Discord üzerinden kurulabiliyordu. Yazının kaleme alındığı anda bu Discord bağlantısı da geçersizdi. Bu yüzden projenin yer aldığı ekosistem ekibiyle iletişime geçmeye çalıştı fakat bunda da başarılı olamadı.
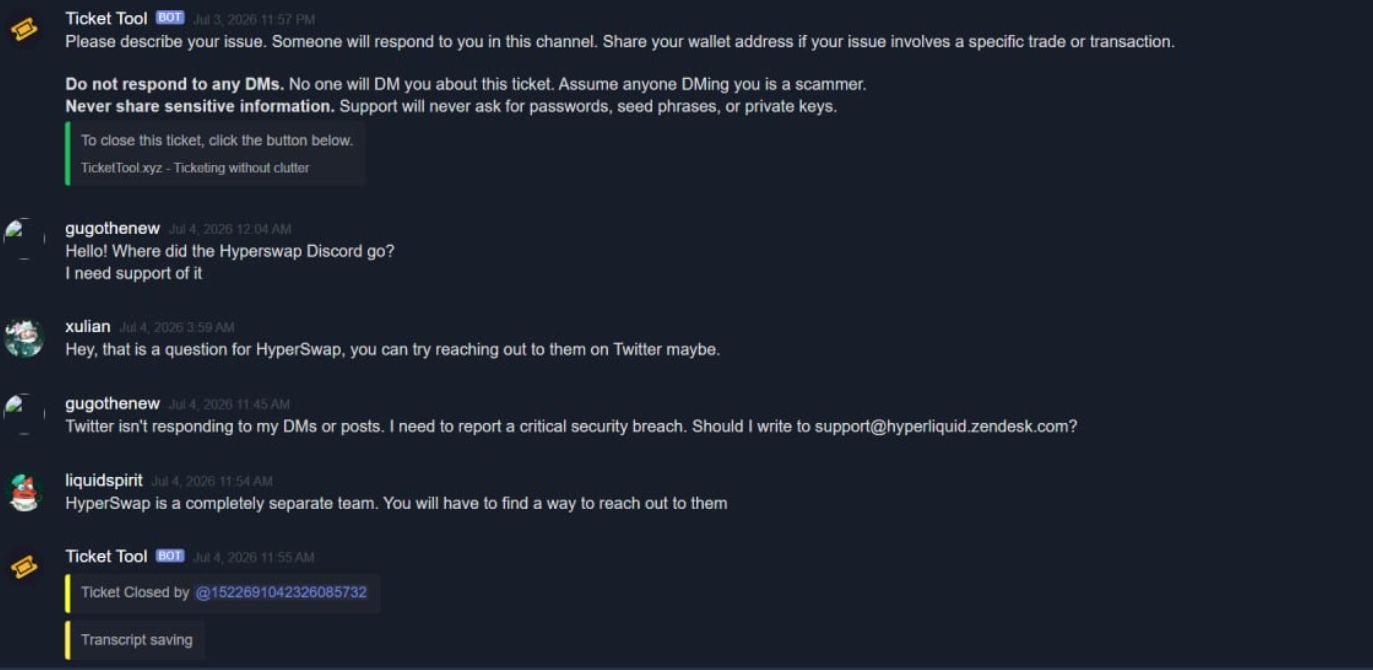 Ekran görüntüsü, muhatabımızın Hyperliquid destek ekibine Discord üzerinden ulaşmaya çalıştığını gösteriyor. Bu örnekte Hyperliquid komut ekibi, tespit edilen güvenlik açığıyla ilgili mesaj gönderme talebini dikkate almıyor ve kullanıcıyı doğrudan HyperSwap ile temasa geçmeye yönlendiriyor.
Genel olarak scammer'ın yöntemi çok basitti: Sahte bir hesap, sahte bir airdrop duyurdu. Sahte bir site, cüzdan onayını aldı. Etiketlenmiş bir phishing cüzdanı, mağdurun HyperSwap pozisyonunu çekip boşalttı ve fonları Ethereum ağına aktardı.
Zarar yaklaşık 12.300 dolar civarındaydı. Tüm hırsızlık iki dakikadan kısa sürdü.
Mağdur, HyperSwap çalışanlarının bu hırsızlıkta parmağı olabileceğini ya da olayı gizlediğini iddia etti. Ancak BeInCrypto, bu iddiaları destekleyecek herhangi bir somut kanıta ulaşamadı.
Orijinal HyperSwap sahte airdrop’u: 84 saniyede 12.300 Dolar buhar oldu hikayesini Evgeniya Likhodey tarafından tr.beincrypto.com ’da okuyun