

La piattaforma di perpetual su real world asset Ostium, su Arbitrum, ha subito oggi una perdita di quasi 18 milioni di USDC dopo che gli attaccanti hanno compromesso una chiave di firma dell’oracolo e manipolato i prezzi.
La causa principale riguarda una chiave privata di un firmatario dell’oracolo compromessa. Questo ha consentito all’attaccante di aggirare i controlli di verifica e inviare prezzi futuri favorevoli. Ha eseguito circa 20 operazioni ripetute tramite azioni delegate, realizzando immediatamente un profitto a spese del protocollo senza una reale esposizione di mercato.
Un exploit svuota un terzo del vault in poche ore
L’azienda di sicurezza Blockaid è stata la prima a segnalare l’incidente, indicando che l’attaccante ha utilizzato un PriceUpKeep forwarder registrato e report dell’oracolo autorizzati con data futura per generare profitti di trading artificiali. Ciò ha innescato più cicli di apertura e chiusura di posizioni che hanno svuotato il vault di liquidità principale di Ostium.
🚨 Blockaid detected an @Ostium Vault exploit on Arbitrum.
— Blockaid (@blockaid_) July 15, 2026
An attacker used a registered PriceUpKeep forwarder and future-dated authorized oracle reports to create artificial trade profit, triggering a ~M USDC payout from the vault.
More details in 🧵
Seguici su X per restare aggiornato sulle ultime notizie
I dati on-chain mostrano che dal vault sono stati estratti circa 11,86–18 milioni di USDC, pari a circa il 28% dei 63 milioni di dollari di TVL al momento dell’attacco. La principale transazione dell’exploit è pubblicamente verificabile su Arbiscan.
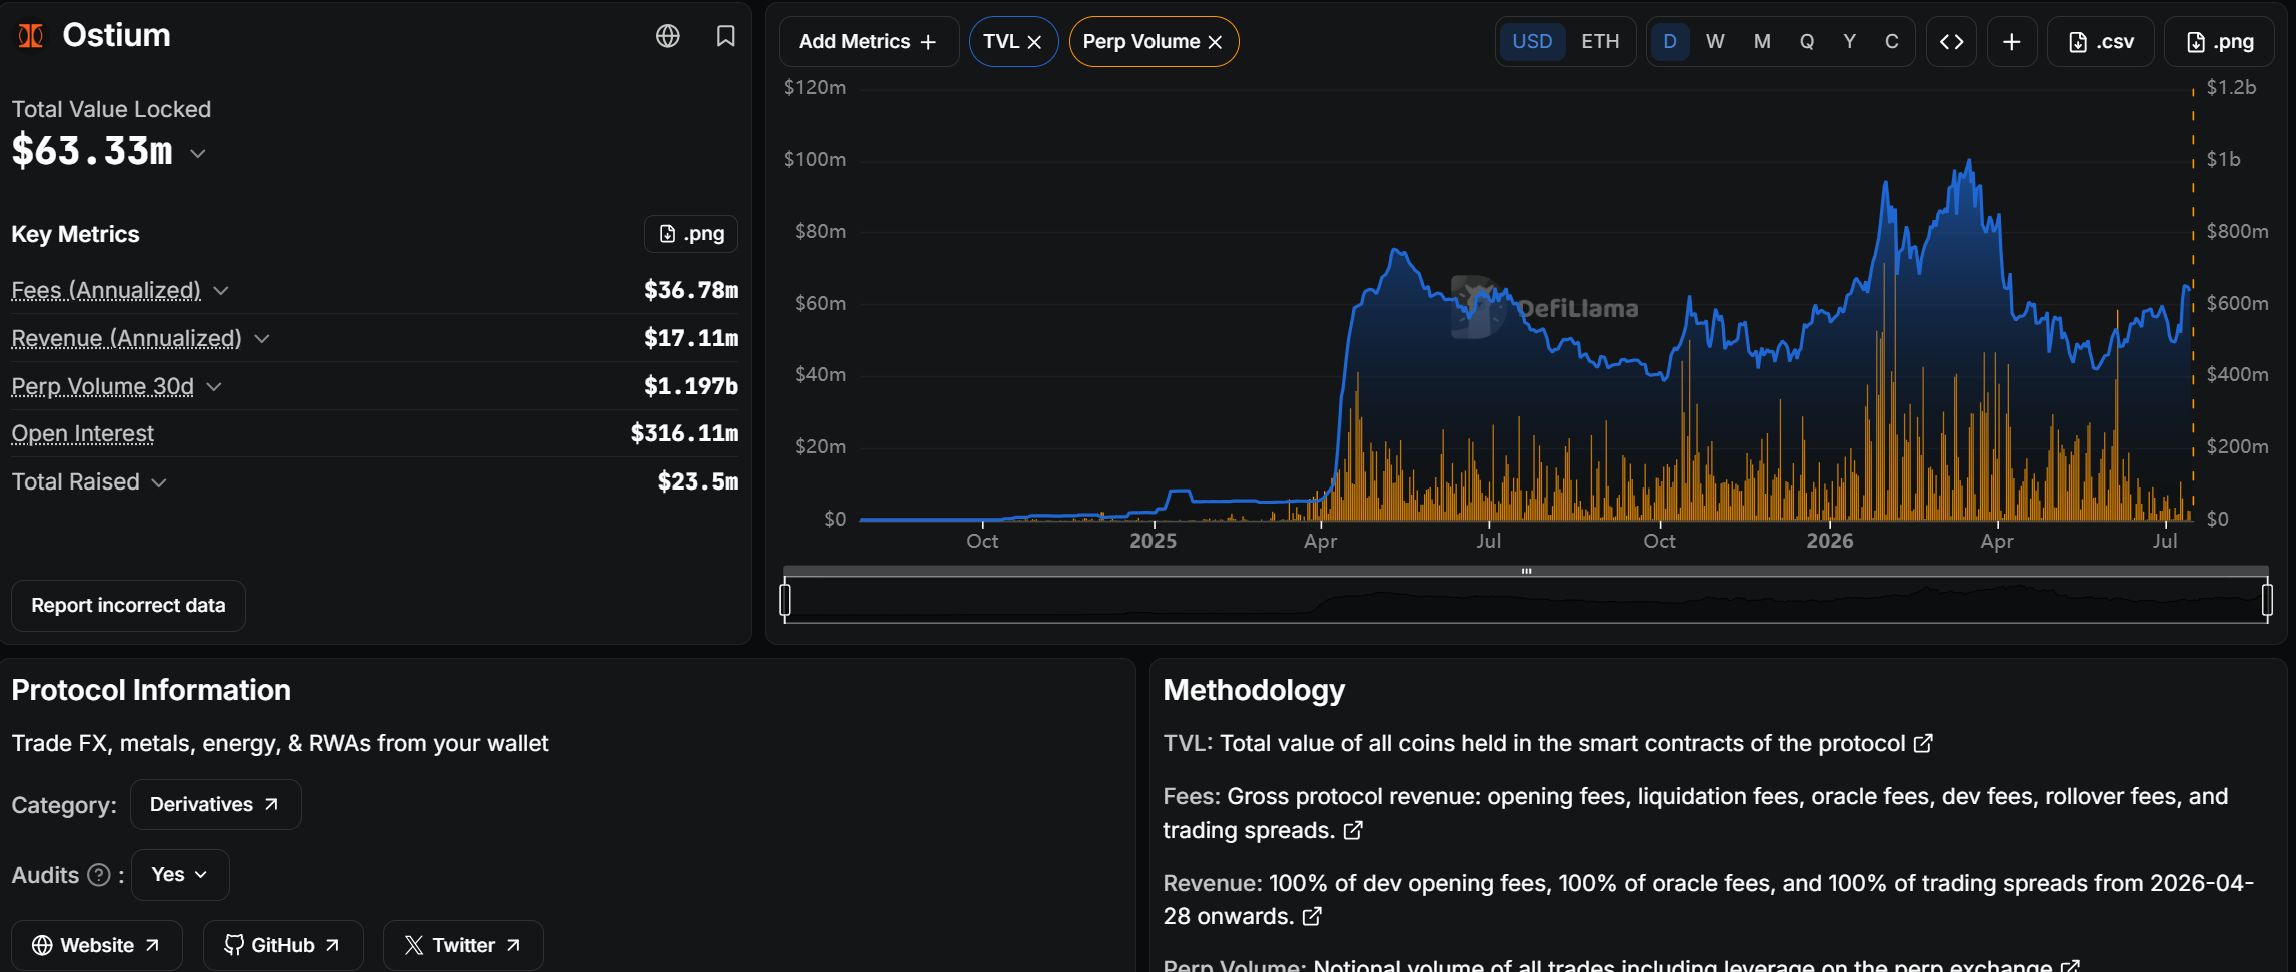 TVL di Ostium. Fonte: DefiLlama
Ostium è un exchange decentralizzato di perpetual all’avanguardia focalizzato su real world asset tra cui azioni, materie prime, forex e indici, costruito su Arbitrum.
Un grande sostegno incontra una grave battuta d’arresto
Il protocollo aveva raccolto circa 27,8 milioni di dollari da investitori di primo piano tra cui General Catalyst, Jump Crypto, Coinbase Ventures, Wintermute e GSR.
Nonostante il forte supporto istituzionale e i numerosi audit, l’incidente mette in luce i rischi persistenti nelle infrastrutture RWA che dipendono dagli oracoli.
L’exploit è attualmente sotto attiva indagine. Gli utenti dovrebbero monitorare i canali ufficiali per indicazioni su eventuali prelievi e aggiornamenti di sicurezza. L’episodio evidenzia la necessità di una gestione più sicura delle chiavi degli oracoli e di un monitoraggio in tempo reale nei protocolli DeFi ibridi.
Poiché il settore dei perpetual su RWA cresce rapidamente, questa violazione è un promemoria del fatto che anche i progetti ben finanziati restano vulnerabili ad attacchi su chiavi private e oracoli.
Leggi la storia originale Ostium perp DEX colpito da un exploit dell’oracolo per 18 milioni di dollari di Lockridge Okoth su it.beincrypto.com