

Una famiglia francese è stata tenuta legata per ore da degli aggressori a causa delle loro crypto. La polizia non ha dichiarato come gli aggressori abbiano scelto la casa, e proprio in questa mancanza si inserisce il problema dei dati dell’industria.
Intorno alle 4 del mattino del 20 settembre, quattro uomini incappucciati sono entrati con la forza in una casa di famiglia nel nord della Francia. Hanno legato i genitori e i due figli con nastro nero e costretto il padre a consegnare i suoi codici di accesso e a trasferire 40.000 euro.
Il padre è un dipendente IT salariato che lavora nel settore crypto. I procuratori non hanno ancora spiegato come gli aggressori lo abbiano identificato.
Has France become the crypto crime capital of the world?
— BeInCrypto (@beincrypto) September 21, 2026
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
Un altro incidente, avvenuto lo stesso mese, ha mostrato quanto facilmente questo tipo di informazioni possa trapelare. Il 13 agosto, il produttore di hardware wallet Trezor ha informato 13.689 clienti che una violazione presso uno dei suoi fornitori di spedizioni aveva esposto dati sensibili relativi agli ordini. Il numero è poi salito a oltre 80.000.
Non esiste alcun collegamento tra i due casi, né è necessario che ci sia. Insieme, illustrano la stessa esposizione da due fronti: un database che associa un indirizzo di casa a una prova di possesso di crypto, e cosa succede quando qualcuno agisce su questo abbinamento.
BeInCrypto ha parlato con esperti di Hacken e Zama per spiegare in dettaglio cosa deve un provider ai propri clienti quando un fornitore espone la loro identità, quali dati l’industria dovrebbe smettere di mantenere e come un cliente può capire se un custode lo tradirebbe sotto coercizione.
Cosa viene trascurato da “Nessuna chiave compromessa”
Quando Trezor ha annunciato la violazione ad agosto, si è premurata di chiarire cosa non era successo. I suoi sistemi interni non erano stati compromessi, affermava, e i suoi dispositivi erano sicuri.
Queste rassicurazioni affrontavano il rischio che le hardware wallet sono nate per evitare: il furto di fondi.
Tuttavia, Dmytro Yasmanovych, Responsabile GRC e Security Operations di Hacken, ha spiegato che l’assenza di una chiave privata rubata non significa che i clienti siano al sicuro.
“Una persona che conosce il tuo nome, il tuo indirizzo di casa e che possiedi una hardware wallet ha informazioni che può usare per prenderti di mira. Puoi sostituire una chiave compromessa in pochi minuti. Non puoi fare lo stesso con il tuo indirizzo di casa.”
Lui sostiene che per questo motivo le informazioni conservate dalle aziende di consegna e da altri fornitori meritano la stessa attenzione della wallet stessa. Se un database collega un detentore di crypto alla sua casa, le conseguenze possono coinvolgere anche la sua famiglia, aggiunge Yasmanovych.
“Quindi un provider può impedire a chiunque di accedere ai tuoi fondi, ma lasciarti comunque esposto in modo molto più personale. La domanda è se le sue misure di sicurezza proteggano il cliente, non solo la wallet.”
I numeri francesi dietro l’allerta
La Francia mostra come tutto questo si realizzi. Il Ministro dell’Interno Laurent Nuñez ha dichiarato a fine giugno che le autorità avevano registrato oltre 70 episodi violenti legati alle crypto dal mese di gennaio.
Chainalysis, che ha contato i casi riportati pubblicamente, ne ha registrati 30 in Francia fino a metà 2026, rispetto ai 19 per tutto il 2025.
L’azienda indica una violazione dei dati come causa più probabile. Segnala un caso del 2024 in cui un funzionario francese delle imposte avrebbe rubato dossier su detentori di crypto con elevato patrimonio, inclusi indirizzi e numeri di telefono, per poi venderli a intermediari criminali.
L’esposizione familiare descritta da Yasmanovych emerge dagli stessi dati. In Francia, oltre il 40% degli episodi ha preso di mira un parente invece che il detentore stesso. Complessivamente, le invasioni domestiche hanno rappresentato il 37% degli attacchi documentati fino a metà 2026, in aumento rispetto al 26% del 2023.
Chainalysis ha stimato che gli attacchi violenti contro i detentori a livello mondiale hanno portato via più di 30 milioni di dollari nella prima metà dell’anno. Vengono conteggiati solo gli attacchi in cui il detentore ha ceduto i fondi.
Il report indica un’esposizione totale di 107 milioni di dollari, includendo richieste di riscatto, trasferimenti bloccati e fondi recuperati, precisando che anche questa cifra si riferisce solo ai casi segnalati.
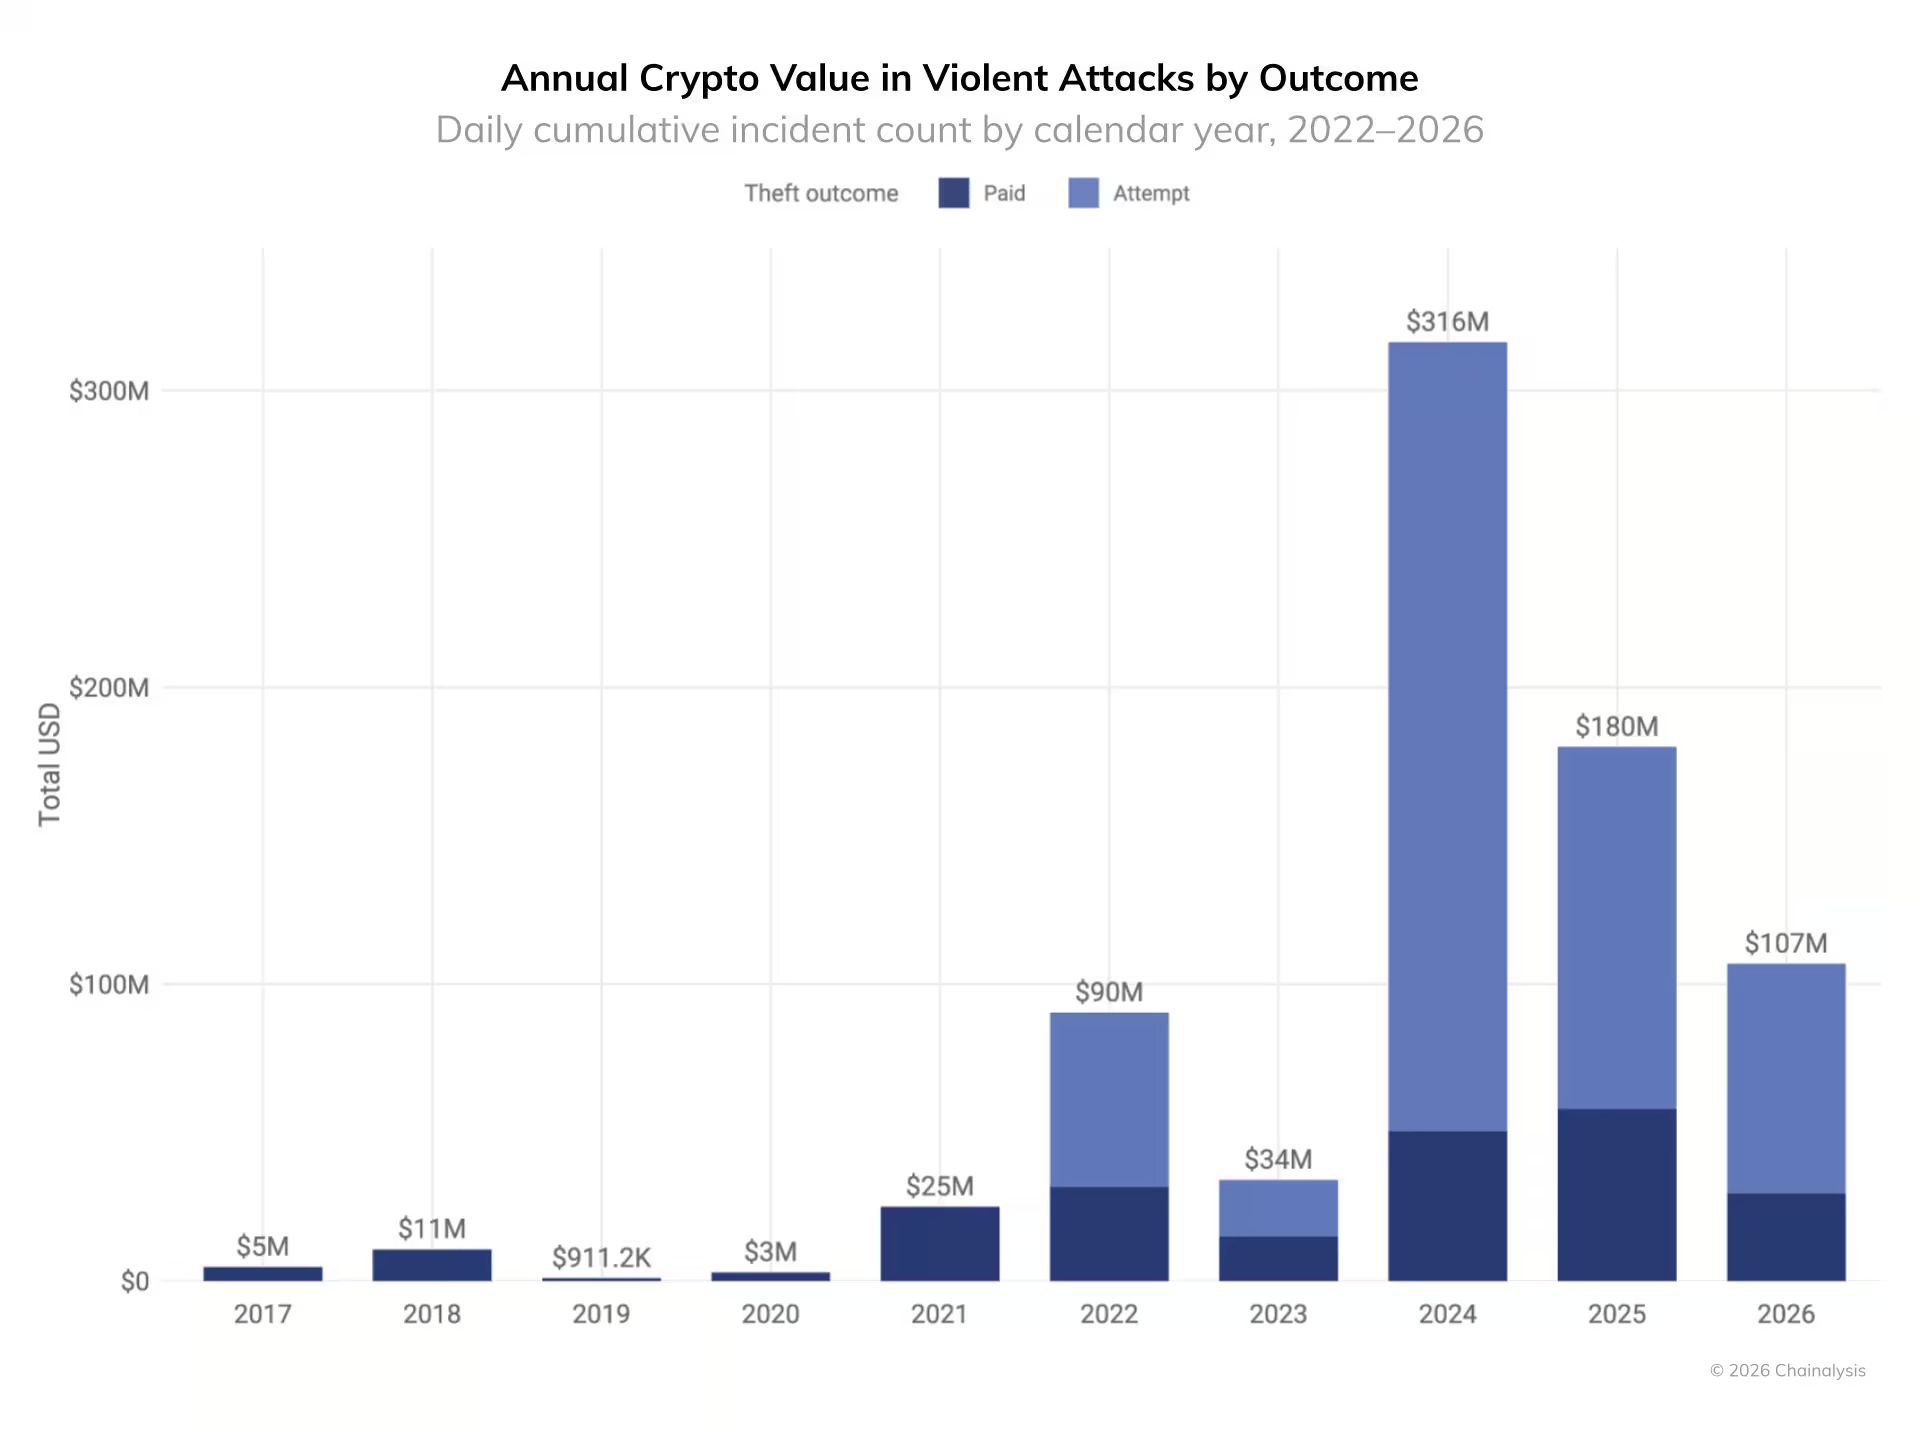 Crypto rubate o prese di mira in attacchi violenti, 2017–2026. Fonte: Chainalysis
I dati dietro l’obiettivo
Questi attacchi hanno bisogno di un bersaglio, e spesso quest’ultimo deriva da un’informazione che qualcuno ha conservato. Ecco perché la conservazione dei dati è un ulteriore problema di sicurezza per il settore crypto.
Le aziende possono aver bisogno delle informazioni dei clienti per una transazione o un servizio specifico. Tuttavia, mantenerle a tempo indeterminato può creare un rischio aggiuntivo se in seguito queste informazioni vengono esposte. Quali dati dei clienti l’industria dovrebbe quindi smettere di raccogliere, o almeno cancellare prima di quanto faccia attualmente?
Yasmanovych cita il numero di telefono. Ha spiegato che un’azienda può averne bisogno per organizzare una consegna, ma non si capisce perché debba rimanere nel database clienti per anni.
Così, se il database viene violato, il numero può essere utile per phishing, truffe telefoniche o tentativi di SIM-swap.
“Io eliminerei il collegamento tra un ordine e un indirizzo per la consegna fisica una volta completata la spedizione e quando non esiste più un motivo commerciale per conservarlo. L’azienda può conservare ciò che serve per tasse e garanzia senza mantenere il registro completo di dove è stata spedita ogni consegna.”
Ha anche illustrato un altro problema: la cancellazione dei dati spesso si basa solo sulla parola di chi afferma di averlo fatto.
“In un caso, un’azienda aveva una regola di conservazione dei dati di novanta giorni e conferma scritta dal partner di logistica che i record più vecchi erano stati rimossi. Tuttavia, anni di dati erano ancora presenti nei loro sistemi. Per questo motivo, desidero sempre avere una prova dell’eliminazione effettiva, non solo una policy di conservazione. Se nessuno verifica che la regola sia stata realmente seguita, quella regola offre ben poca protezione.”
La stessa responsabilità si estende a ciò che accade dopo che le informazioni dei clienti vengono esposte. Secondo Yasmanovych, oltre all’invio di un’email di avviso, il provider deve spiegare in dettaglio esattamente quali dati sono stati esposti.
“Che venga divulgata soltanto una città è un conto. Se vengono diffuse nome, indirizzo di casa e prova del possesso di crypto, il rischio è di tutt’altro livello... Qualcuno a cui è stato diffuso l’indirizzo potrebbe aver bisogno di supporto per gestire le future consegne senza doverlo condividere di nuovo. Dovrebbe esserci un referente diretto o un team da contattare qualora la situazione richieda più di una semplice FAQ standard.”
Ha aggiunto che il provider deve anche spiegare in dettaglio cosa ha permesso l’esposizione dei dati. Se il fornitore conserva i dati oltre il periodo di conservazione concordato, i clienti dovrebbero essere informati su come ciò verrà evitato in futuro e su come verrà verificata la cancellazione.
“Un’email di avviso è solo il primo passo. Le persone devono sapere cosa è successo, cosa possono fare ora e se l’azienda ha davvero risolto il problema che si è verificato.”
La risposta di Trezor alla propria violazione può essere valutata secondo questi criteri. Ha inviato email individuali ai clienti interessati specificando se l’esposizione era totale o parziale e ha avvisato riguardo a rischi di phishing e, a settembre, anche sui rischi per la sicurezza fisica.
Ha anche promesso un’opzione di Consegna Anonima tramite ritiro in armadietto, pacco senza marchio e cancellazione automatica degli identificativi di spedizione.
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
— Trezor (@Trezor) August 13, 2026
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
La tecnologia per la privacy può colmare il divario?
Il problema non riguarda soltanto i dati che le aziende archiviano off-chain. Col crescere delle attività finanziarie sulle blockchain pubbliche, anche le transazioni stesse possono creare un ulteriore livello di esposizione.
Il CEO e co-fondatore di Zama, il dottor Rand Hindi, ha affermato che l’incidente di Trezor mette in luce un problema di conservazione dei dati off-chain.
Ha sostenuto che man mano che i capitali istituzionali si spostano su blockchain su larga scala, la riservatezza onchain cessa di essere una semplice caratteristica e diventa la condizione necessaria per partecipare. Hindi ha citato una stima di BCG secondo la quale i digital real-world asset potrebbero rappresentare circa il 16% degli asset globali investibili entro il 2035.
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Sygnum Bank (@sygnumofficial) May 19, 2026
— Crypto: ~T market, current revenue pool
— Stablecoins: ~0B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
Ha dichiarato che le istituzioni regolamentate non possono operare su un registro pubblico dove ogni posizione e relazione con le controparti è visibile. L’executive ha indicato la piena crittografia omomorfica (FHE) come una possibile soluzione a questo problema senza sacrificare la compliance.
“La FHE permette di eseguire calcoli direttamente su dati crittografati: una transazione viene eseguita, una soglia AML viene verificata, l’idoneità viene confermata – tutto tramite cifratura – senza che un validatore o un block explorer possa mai vedere un saldo o altri dati sensibili. Quando un’autorità di regolamentazione richiede l’accesso, una soglia autorizzata di possessori delle chiavi (compliance team) autorizza la decrittazione, applicata a livello di protocollo, non tramite una semplice policy.”
Le tecnologie per la privacy possono anche limitare la quantità di informazioni che le aziende devono rendere pubbliche senza però rendere impossibile la verifica.
Yasmanovych ha spiegato che le zero-knowledge proof possono permettere a un exchange di dimostrare di possedere abbastanza asset per coprire i saldi dei clienti senza dover pubblicare il saldo di ogni cliente.
L’exchange può quindi condividere una prova della propria situazione generale senza mostrare i dettagli di ogni singolo account. L’esperto ha aggiunto che ciò non significa che le informazioni diventino inaccessibili.
A seconda di come il sistema è progettato, un investigatore autorizzato potrebbe comunque essere in grado di esaminare la prova e i dati sottostanti tramite una verifica o un processo legale appropriato.
Ha aggiunto che la disclosure selettiva funziona su un principio simile quando si condividono informazioni relative all’identità. Un servizio può dover verificare che una persona soddisfi un determinato requisito senza però ricevere l’intero documento d’identità o il profilo completo del cliente.
“Nessuno dei due approcci risolve il problema dei dati personali conservati al di fuori della blockchain. Importi delle transazioni, tempistiche e collegamenti tra wallet possono rimanere visibili, mentre documenti d’identità e indirizzi di casa continuano a risiedere nei database di exchange, piattaforme di consegna e sistemi di pagamento.”
Yasmanovych ha evidenziato che il divario è piuttosto chiaro: un’azienda può migliorare la privacy della transazione, ma lasciare esposti altrove i dati necessari per fornire e supportare quella transazione.
Quando le credenziali sono vere, ma il cliente non è libero
La differenza tra la privacy delle transazioni e la sicurezza personale diventa ancora più importante quando un cliente viene costretto ad autorizzare un trasferimento. Un provider di custodia può avere un’infrastruttura sicura e controlli di accesso molto rigidi.
Ma queste misure affrontano una prova molto diversa se il cliente viene costretto a cedere i propri asset.
Yasmanovych ha spiegato che un audit tecnico può dimostrare che il sistema funziona come progettato. È però meno utile per comprendere cosa accade quando qualcuno viene obbligato a consegnare i propri asset.
“Metterei alla prova il processo di prelievo in una situazione di questo tipo. Ad esempio, un cliente con credenziali valide richiede un trasferimento ingente mentre qualcuno lo sta costringendo. Il provider è in grado di riconoscere la situazione, sospendere il prelievo o coinvolgere qualcun altro prima che il denaro esca?”
I controlli richiesti prevedono una seconda persona autorizzata e un ritardo obbligatorio sulle operazioni di importo elevato, nessuno dei quali può essere rimosso dal cliente nella stessa sessione. Yasmanovych ha sottolineato che l’obiettivo è permettere al provider di intervenire quando un accesso valido non significa necessariamente che il cliente stia agendo liberamente.
“Vorrei anche vedere il processo in azione. Una policy può richiedere una seconda approvazione, ma questo non ti dice se l’approvazione sia davvero indipendente o se il personale possa bypassarla. Un test live farebbe emergere queste debolezze molto più rapidamente di un altro audit tecnico ‘pulito’.”
Un sistema di custodia può funzionare esattamente come progettato, ma fallire comunque nei confronti della persona che lo utilizza. L’ultimo passaggio coinvolge sempre un essere umano, e l’essere umano può essere minacciato.
Dove si colloca ora la responsabilità
Gli attacchi in Francia mostrano come i rischi legati alle crypto vadano ben oltre un wallet compromesso o una chiave privata rubata. Il nome, l’indirizzo, il numero di telefono e la prova di proprietà di un cliente diventano preziosi quando sono conservati nella stessa banca dati.
Le tecnologie per la privacy possono limitare ciò che viene esposto on-chain, ma non affrontano minimamente le informazioni che le aziende e i loro fornitori conservano altrove.
Questo amplia le responsabilità di un provider. Riguarda come vengono custoditi e trasferiti gli asset, quali dati dei clienti vengono raccolti, per quanto tempo rimangono accessibili e cosa succede quando qualcuno è costretto a usare le proprie credenziali. Le chiavi rappresentano solo una parte di questa catena che il settore già conosce e sa come proteggere.
Leggi la storia originale La sicurezza crypto ora si estende oltre il wallet fino all’indirizzo del cliente di Kamina Bashir su it.beincrypto.com