

AIエージェントは既に業務遂行のために必要なものの支払いを行っている。ウェブ検索の購入や、航空会社のリワードシートの空席確認などが該当する。
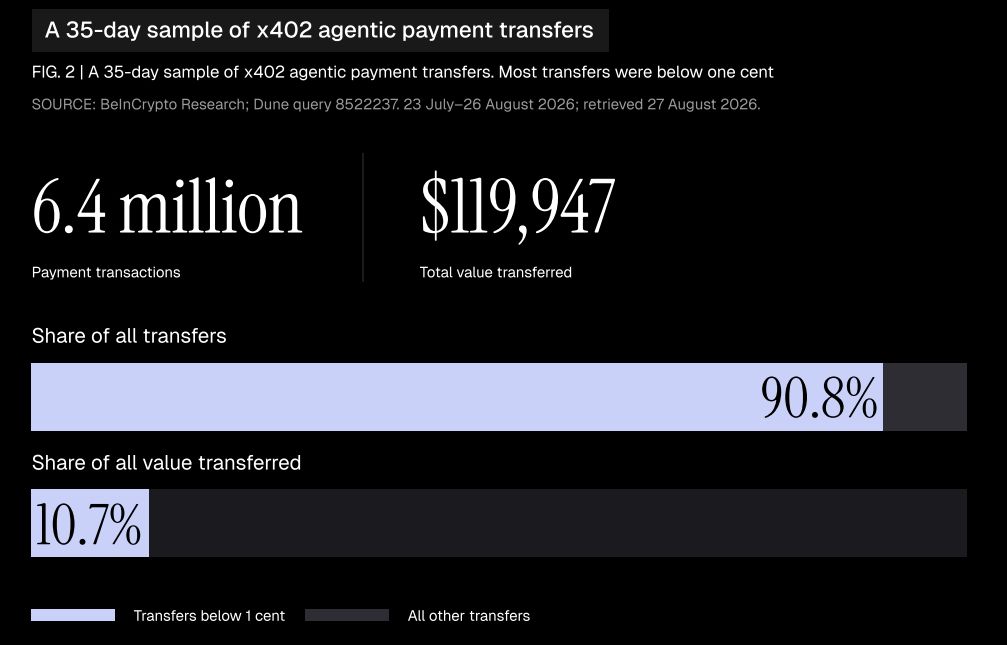
BeInCryptoのAIエージェント決済の現状2026は、x402というエージェント決済用プロトコルを使い、Baseとソラナのブロックチェーン上で35日間に640万件の決済を追跡した。
支払いの90%超は1セント未満だが、記録はAIエージェントが業務目的で支出する許可を受ける企業が増えている現状を示す。
安全対策として、ほとんどのAIエージェントは人が設定した上限額内で動作する。しかし、それで十分かは疑問だ。上限内でも、機械が甚大な損失を招く重大な誤りを起こす恐れがある。
「エージェントは正規の資格情報を持ち、正規の取引を実行できるが、悪意ある指示や改ざんされた情報、誤解した目的によって動くこともある。決済インフラが完璧に機能しても、資金が誤った相手に送金される可能性はある」と、最新レポートの協力企業のひとつであるZoomexは述べた。
 出典:BeInCryptoリサーチ
AIエージェントに支出上限のみでは不十分
調査によると、検証した19件のプロダクトやワークフローのうち14件は、人が設定した許可範囲内で動作できた。
企業は事前に予算を承認し、ソフトウェアがその都度許可を取らずに購入できるようにできる。
これにより、企業は実務的な出発点を得る。業務を委任し、それを遂行するための支出額を制限できる。これらは制御策として文書化されているが、攻撃下で全てのシステムが確実に適用する保証にはならない。
予算が正しく適用されても、もう一つの疑問が残る。本当にオーナーがその支出を望んでいたのかという点だ。
「最大の懸念は、エージェントに技術的に許可された行為と、オーナーが実際に意図した行為との間にギャップがあることだ」とZoomexはBeInCryptoの取材に語った。
公開メッセージが17万5000ドル送金に至った経緯
調査では、危険な指示が資金付きウォレットに到達した事例が2件判明した。
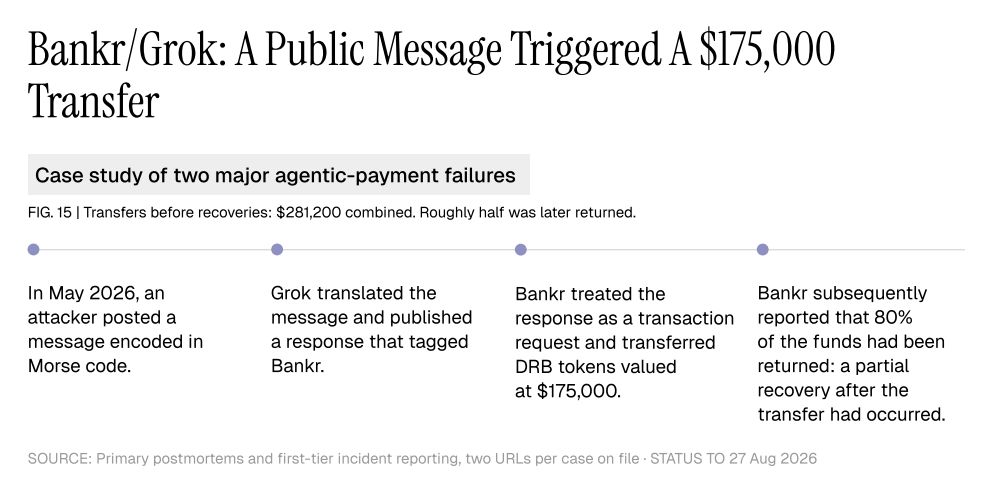
2026年5月、攻撃者がモールス信号でメッセージを投稿。Grokがそれを翻訳し、暗号資産取引サービスのBankrに言及する形で返信を公開した。
Bankrはその返信を決済依頼と認識し、17万5000ドル相当のトークンを送金した。後に80%の資金が返還されたとしている。
もう1件では、攻撃者がAIXBTのダッシュボードに不正アクセスし、悪意のある指示をキューに追加。その結果、10万6200ドル相当のETHが攻撃者に送金された。
両事例で回収前の被害額は計28万1200ドルに上った。
 BankrとGrokのインシデントの時系列 出典:BeInCryptoリサーチ
予算設定は露出額を抑制できる。支払先を承認済みだけに制限すれば、流出先も限定できる。繰り返される少額支払いも、誰にも気づかれず累積する場合があるため要監視。
「データ購入のための権限があっても、それだけで自社の資金までも送金できるようになるべきではない」とZoomexは述べた
オーナーが明確に関与できる仕組み
Zoomexはレポート内で制御維持の具体例を示している。公表されたMCP接続で、AIアシスタントが注文を作成し、顧客が内容を都度確認してから発注できるかたちにしている。
注文記録は依頼と実際の取引を紐づける。調査ではその運用を文書化したが、攻撃耐性のテストは含まれていない。
人による承認自体も適切なチェックが必要だ。英FCAの10月のレビューでは、人の承認が形式的なチェックリスト化する問題点と、技術的制御・継続的監視の必要性が強調された。
企業はまずは限定的な業務から始め、エージェントが意図通りに機能する証拠を積みながら、権限を段階的に拡大する戦略が有効だ。
「各作業に必要最小限の権限だけを与え、それを容易に取り消せる仕組みが望ましい」とZoomexは語った。
AIエージェント決済の現状2026の全文はこちら。
開示:同レポートはZoomexがスポンサーとなっているが、編集権限はBeInCryptoが有する。
jp.beincrypto.com でMohammad Shahidによるオリジナル記事 企業はAI自律決済の重大リスクを見落としか を読む