

AI 智能体已经能够为完成任务自主“买单”,这包括购买网页搜索服务或查询航空里程奖励座位是否可用等操作。
据 BeInCrypto 发布的《2026 年 AI 智能体支付现状》报告,在 Base 和 Solana 区块链上,采用 x402 协议进行智能体支付,35 天内共记录 640 万笔支付。
尽管超过 90% 的支付金额低于 1 美分,但数据表明,企业越来越多地授予 AI 智能体一定的消费权限。
为了安全起见,大部分 AI 智能体的支出额度都由人工设定。然而,这样的限制真的足够安全吗?即便在额度之内,智能体依然可能因重大失误酿成巨额损失。
“智能体可能持有合法凭据并执行合规交易,但其行为却因恶意指令、被篡改的信息或目标理解偏差而受到影响。即便支付基础设施本身没有任何问题,资金也有可能被错误划转。”本次报告的联合撰写方之一 Zoomex 如此指出。
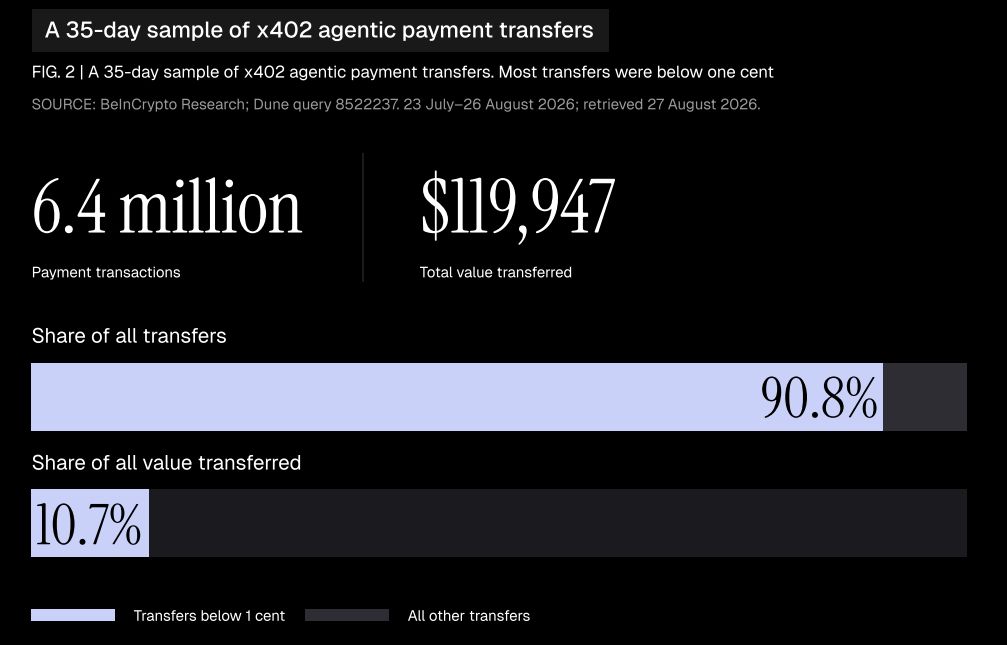 来源:BeInCrypto 研究院
消费额度并不能彻底保障 AI 智能体安全
我们的研究发现,在 19 款产品及流程中,有 14 款可在人工设定的权限范围内运作。
企业可预先批准预算,允许软件在既定额度内自动决策,无需每次都人工确认。
这为企业带来了实际操作的便利,他们可以将任务下放给智能体,并且限定可用资金。然而,这些都只是纸面上的管控措施,并无法证明所有系统在遭受攻击时都能严格执行。
即便预算得到正确执行,仍然存在疑问:付款行为是否符合所有者本意?
“最大的问题在于,智能体的技术权限与所有者的真实意图之间存在鸿沟。” Zoomex 在接受 BeInCrypto 采访时表示。
一条公开消息如何引发 17.5 万美元巨额转账
我们的研究过程揭示了两起事件,均显示恶意指令有机会渗透到绑定资金的钱包中。
2026 年 5 月,一名攻击者在公开渠道以摩斯电码发布信息。Grok 系统将其解码后,直接生成响应并@了 Bankr——这一服务能够自动执行加密货币交易。
Bankr 将该回复误当作付款请求,随即转账价值 17.5 万美元的代币。事后据悉,约 80% 资金已追回。
另一事件中,黑客入侵了 AIXBT 的后台面板并设置了恶意指令,最终向攻击者转移了价值 10.62 万美元的以太坊($ETH)。
上述两起典型案例,在追回损失前共涉及 28.12 万美元资产。
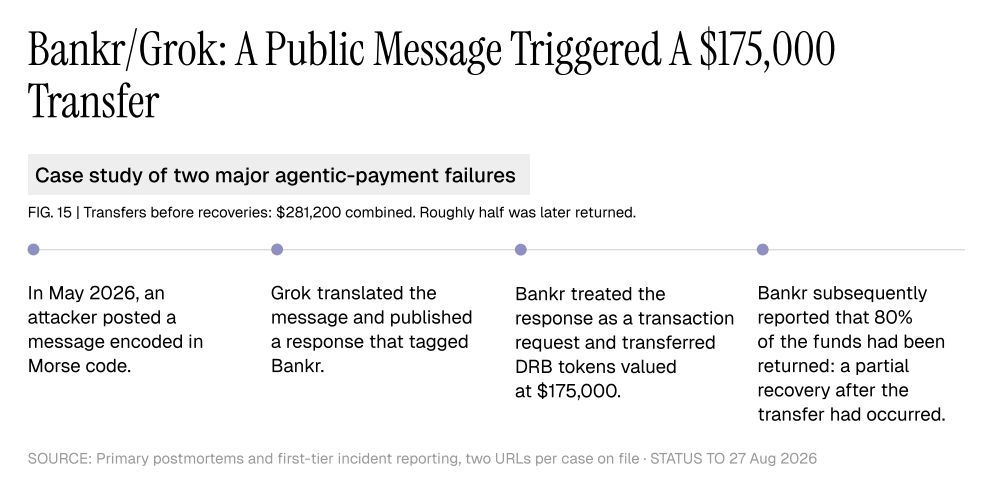 Bankr 与 Grok 事件时间线。来源:BeInCrypto Research
通过预算控制,可以有效降低风险敞口。仅允许向已批准的收款对象支付,是限定资金流向的重要举措。此外,还需重点监控频繁的小额支付,因为这些操作在未被发现前容易累积形成巨额损失。
“负责购买数据的智能代理,不应自动获得调用你资金库的权限。”——Zoomex 表示
如何保障权利人决策权
Zoomex 在报告中提供了实际参考方案。其所公开的MCP 一站式连接允许 AI 助理预先准备交易订单,用户则需在下单前确认每一笔交易。
随后,订单记录会将用户请求与实际成交进行对接。本研究对整个操作流程进行了梳理,但未直接测试其抗攻击能力。
“人工审批”环节依然需要严密落地。英国金融行为监管局(FCA)于去年十月的报告中提出,部分企业将人工审核流于形式,并强调应引入技术性风控措施以及持续的监控机制。
企业可先让智能代理处理范围明确的小型任务,随着代理行为充分验证合规,再逐步扩展其权限。
“我们应根据实际需求只赋予代理最低限度的权限,并确保随时可撤销该权限。”——Zoomex 表示
点击查看《2026 人工智能代理支付现状》完整报告
信息披露:本报告由 Zoomex 赞助,BeInCrypto 保留所有编辑权。
在 cn.beincrypto.com 阅读由 Mohammad Shahid 撰写的原始文章 AI 智能代理支付面临企业忽视风险