

业界一直在追问,量子计算机何时将足够强大到威胁比特币安全。椭圆曲线密码学(ECC)的量子易破解性早在 30 多年前就已被提出,而加密货币行业至今仍缺乏统一机制,强制所有人弃用这一算法。
《财富》杂志估算,目前有约 2 万亿美元数字资产依赖椭圆曲线密码学进行安全防护,而整个加密货币市场市值为 2.8 万亿美元。这意味着,几乎所有加密资产都基于业界公认已经“过时”的加密技术。
开发者可以引入全新的签名机制,但资产迁移依赖于托管方替客户操作,用户自持的资产则依赖个人主动迁移。
迁移始终是可选项,延迟迁移也有其合理性——直到风险突然转变为现实。
So there was a big drop in the hardware requirements for the memory efficient version of Shor’s algorithm, and it’s not the number you think.
— Yuvi Lightman | Quantus (@YuviLightman) October 23, 2026
Three days ago it was 672 qubits and 823m T gates. Now it is 660 qubits and 490m T gates. The memory requirements dropped by about 2% but… pic.twitter.com/RlAbzDgS9X
率先迁移的代价
NIST 已经正式标准化了替代签名算法,意味着后量子加密方案现在就可用。但用 ML-DSA 替换 ECDSA 签名,涉及彻底重构,因为新算法下的签名和公钥体积要大得多。
托管服务商同样受限于自身无法控制的因素:单一钱包无法独立完成后量子升级,只有底层区块链网络率先支持新型签名算法,托管机构才有可能迁移资产。
签名只是加密技术在系统中的一个环节。点对点通信、共识协议、零知识证明、跨链桥及托管基础设施等,都有各自的加密假设。即便仅升级交易签名,其他部分依然暴露在风险之下。
“观望”成为更难以克服的阻碍。率先行动者需承担系统重构、托管机制更迭、硬件升级与作业流程重制的高昂成本,而量子威胁尚未迫在眉睫。
而后续参与者则可以等第一批人吸收这些成本,并直接采用更为成熟的迁移工具。因此,延迟迁移对每位参与者而言都“理性选择”,但与此同时,整个行业的系统性风险却在集体上升。
还有一部分资产可能永远不会迁移。Coinbase 也曾指出,被遗弃或无人迁移的币始终悬而未决。对于多数休眠账户,用户对自愿升级动力不足,而遗失或长期未激活的账号则很可能永远不会迁移。
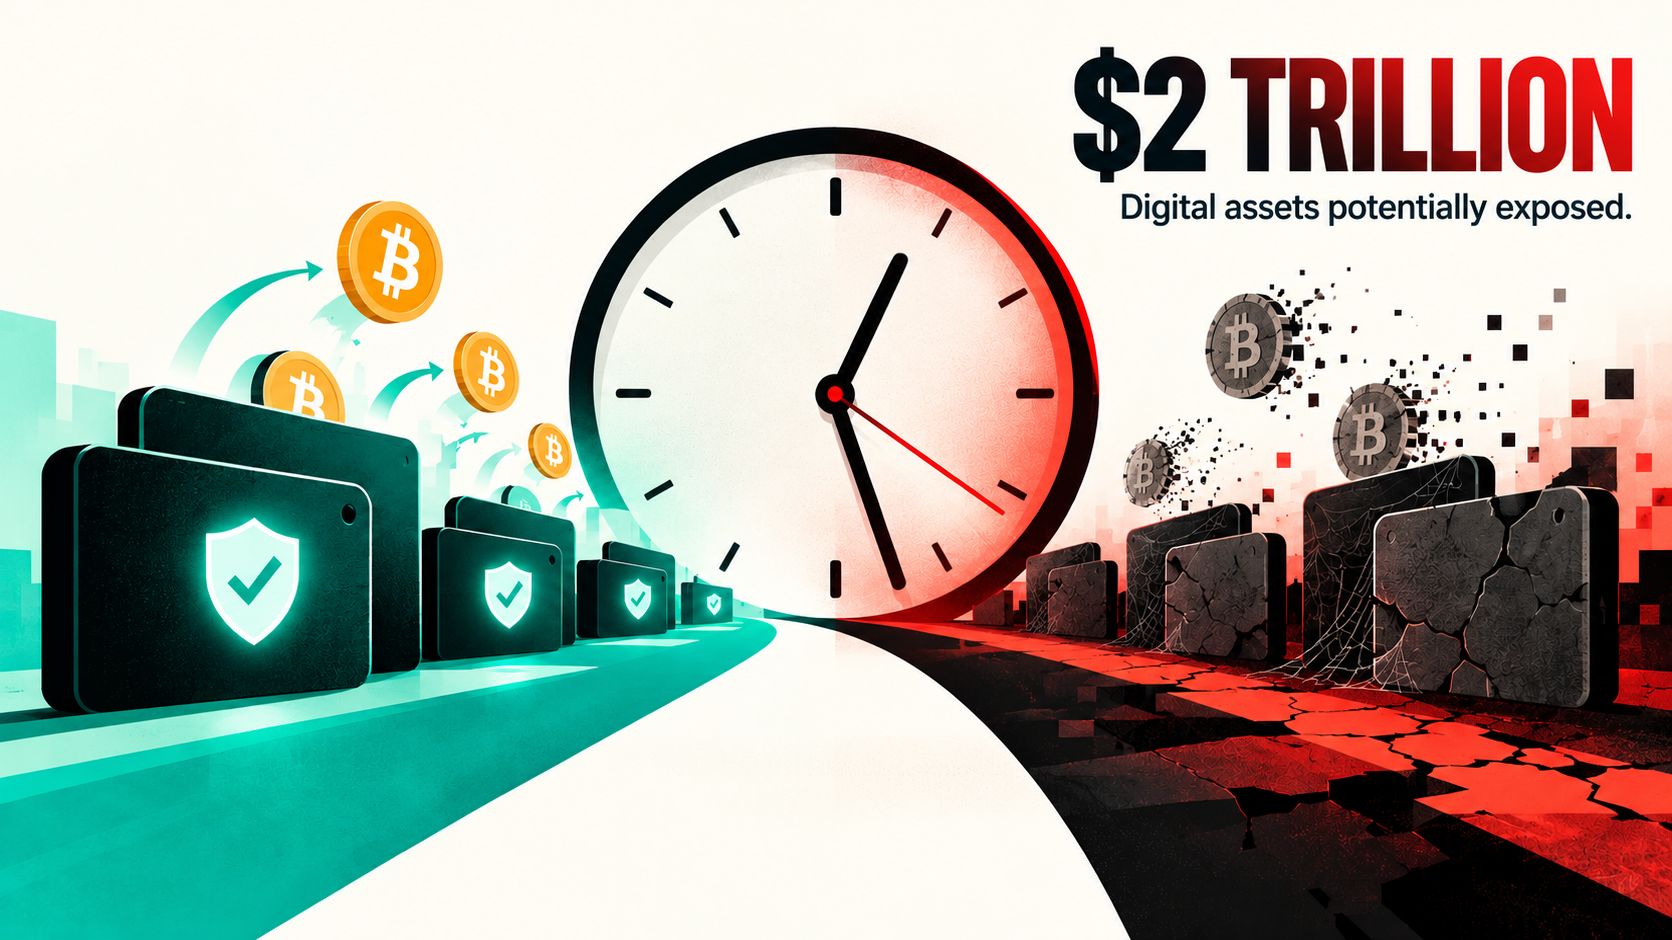 预计约有 2 万亿美元数字资产暴露在未来量子攻击风险下,令后量子安全迁移变得更为紧迫
自愿协调的局限性
Coinbase 提供了一个理想的切入点,因为其对比特币核心基础设施与钱包层面风险的区分,在技术上无可挑剔。比特币的哈希机制、挖矿过程与历史账本,与量子计算机可能攻击的签名层是两回事。
将直接脆弱点归结为钱包层面,有助于防止公众误解为比特币整体即刻失效。
“钱包层面”明确了加密技术的破绽所在,但经济损失却可能远超这一技术边界。
单一钱包可承载数十亿美元资产,某个管理密钥甚至可能直接控制主流稳定币。若有大量资金或权限集中于一个易受攻击的签名之下,该脆弱性极有可能通过市场、交易对手乃至协议间扩散,波及毫无直接攻击痕迹的广泛领域。
托管机制模糊了局部技术失效与系统性金融事件之间的界限。冷钱包能防止私钥被盗或设备失陷,但若攻击者能从公开公钥中推算出私钥,冷存储措施亦无能为力。
多重签名(multisig)方案依然能防范操作失误,但如果所有锁都基于同一套易受量子攻击的机制,再多把锁也无济于事。
COULD QUANTUM COMPUTING DRAIN SATOSHI’S BITCOIN FORTUNE?
— BeInCrypto (@beincrypto) October 20, 2026
An AI just cracked an unsolved 1941 Enigma cipher in 10 hours, reigniting fears around Bitcoin’s private keys.
Standard AI can't brute-force a 256-bit key, but future quantum attacks could target exposed Satoshi-era… pic.twitter.com/WNjjFELA2I
更换底层密码算法意味着实际成本提升。例如,ECDSA 原始签名为 64 字节,而 ML-DSA-65 的签名长度高达 3,309 字节——足足是原来的 52 倍,ML-DSA-87 则达到 4,627 字节,且公钥体积也同步扩增。
这种体量的增加直接影响带宽与存储成本,推高交易手续费,动摇既有的吞吐量预期,也对围绕“小签名”设计的硬件钱包与托管系统造成冲击。
正因如此,许多参与者倾向于观望,这也解释了为何自愿迁移终将需要配套惩罚机制。协议可弃用老旧签名,交易所与托管机构则可停止支持易受攻击的地址类型和密钥格式。
保险公司可以根据“经典加密暴露”风险重新定价,机构用户和监管方也可能提出各自的强制要求。最终,沿用旧加密机制的成本必须高于迁移成本,变革才会水到渠成。
首次安全事件将拉响迁移倒计时
整个数字资产产业链上,压力将呈现出不均衡分布。大型托管方和交易所因承载高价值目标,将率先行动。目前已有部分托管基础设施开始适应新环境。
某些硬件钱包已直接集成了后量子签名算法,尽管保护范围依赖于网络层是否支持这一新标准。中小服务商及个人用户则迁移速度较慢。
无强制期限的迁移窗口,会让存量受攻击的老钱包长期留存,沦为“未认领资产”的量子时代隐患。如果规定淘汰节点,势必引发治理难题——是否冻结、销毁,或是限制未升级用户的资产流通?无论哪种方案,都必然带来不小的治理成本。
谷歌提出的 2029 年迁移目标,仅适用于谷歌自有系统,并不代表 Q 日真正到来或以此为准。
加密行业绝不能将 2029 年视作“安心等待”的信号——因为协议、钱包、托管方、交易所及持币用户全面迁移,往往需要数年时间。
一旦出现首个可信的量子威胁预警,行业就将被迫加速迁移。提前设定时间表,是行业掌握主动权的唯一机会。
必须在这一天真正到来之前,通过协议规定、托管标准或市场准入要求等方式,明确迁移的截止时间。否则,最终的生效日期,很可能由监管机构——或者首个发起成功攻击的黑客来决定。
在 cn.beincrypto.com 阅读由 Christopher Smith 撰写的原始文章 比特币面临量子威胁迁移需加速