

北朝鮮のハッカーがサーバー216台の標的リストを10月24日に完成させていた。ビットコイン取引所バイナンスが63億ドルを失う5日前であった。標的数で最多は米国で、49件となった。
標的となったサーバーが実際に侵害されたかどうかは、現時点で不明である。ハッカー側は侵害したと主張する。一方、これを検知した企業は証拠が標的化を裏付けるにすぎないとする。
北朝鮮の標的リストにあったのは何か
サイバーセキュリティ企業のCyfirmaは、ハッカーらのプライベートチャネルのチャットログを入手した。同社は「高い確度」で、北朝鮮の国家系ハッキング集団として最も知られるラザルス・グループと特定した。
日本は米国に続き47台で2位。インドが31台、韓国が30台となり、韓国ではこの件が日曜日に報じられた。
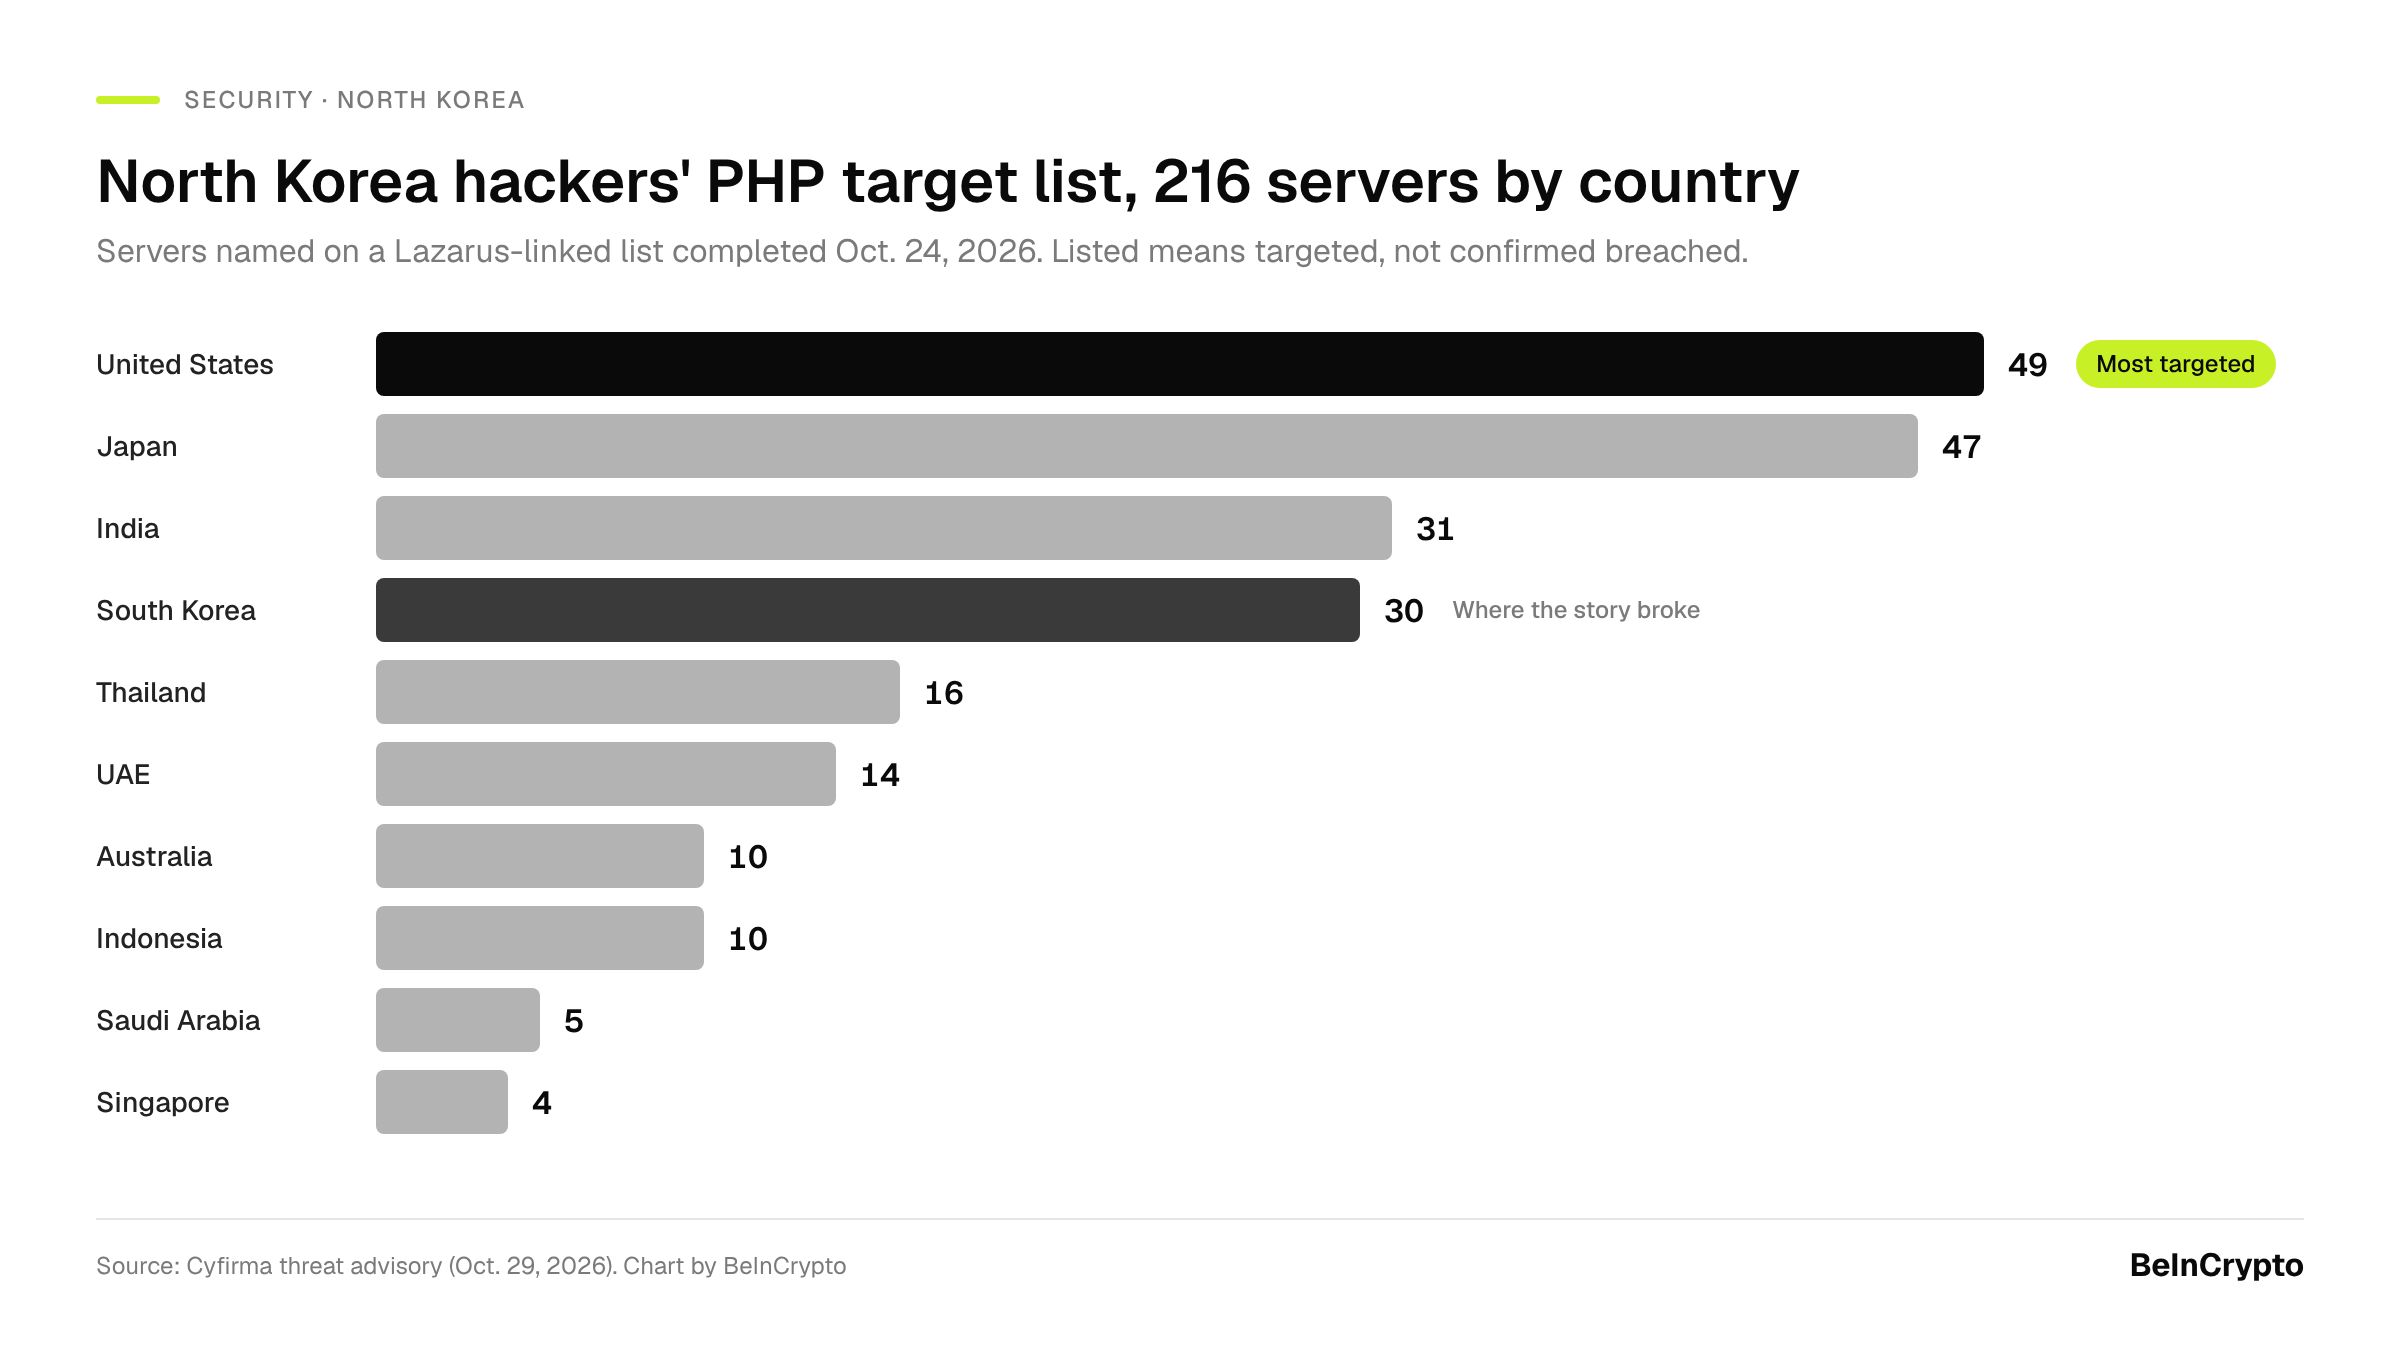 北朝鮮ハッカーのPHP標的リスト、国別で216台 出典: Cyfirma、チャート作成:BeInCrypto
ハッカー集団はPHPを稼働させるサーバーを狙った。PHPはウェブサイトの約69%で用いられている(W3Techsデータ、Tenableによる)。PHP2Shellと呼ばれる2つの重大な脆弱性により、未修正の機器が外部から乗っ取られる恐れがある。
PHPは10月21日に修正を公開。5日後、米国サイバーセキュリティ庁(CISA)が両脆弱性の悪用事例を公表した。
チャット記録には、ハッカー側の意図が示されている。
「我々には経済的成果や、金融、取引、ウォレット関連の何らかの情報が必要だ」とCyfirmaが公開したチャットでオペレーター1が述べた。
米国のサーバーは侵害されたのか
ハッカー側は、216台のサーバーの大部分には「すでに何かを仕込んだ」と自慢げに話していた。またリストが581件に拡大したとも主張した。しかしCyfirmaはこれらについて裏付けていない。
「リストに載ることは、標的化を意味しても、侵害を意味しない」
このアドバイザリーでは被害者名は示されていない。49台の米国サーバーがどの業種に属するかも明かされていない。
この標的リストはバイナンス被害と関連するのか
Cyfirmaのアドバイザリーにはバイナンスの記載がない。FBIはこの盗難を北朝鮮の仕業と別途断定し、米当局は12億ドル相当の資金の没収手続きに入っている。
過去にも、チェイナリシスが3億8700万ドルのBitget流出を北朝鮮ハッカーの犯行と指摘していた。
Cyfirmaの注意喚起は簡潔だ。PHP本体を修正パッチ適用後、すべてのPHPプロセスを再起動する必要がある。ウェブサイトの更新だけでは侵害リスクが残る。
jp.beincrypto.com でLockridge Okothによるオリジナル記事 バイナンス攻撃前、北朝鮮が米国49サーバー標的リスト作成 侵入はあったか を読む