

カナダの起業家がコールドカードのハードウェアウォレットから、7分足らずでビットコイン(BTC)160万ドル超を失う被害が発生した。同様の被害は計1367.05BTCに上る可能性がある。
この事件はセルフカストディに内在する不都合な真実を浮き彫りにした。いかに正しい手順を踏んでも、安全が保証されるわけではない。
1人の保有者が7分で18BTCを失った経緯
コールドストレージとは、秘密鍵をインターネットに接続しない端末で保管することを指す。ジョナサン・グッドマン氏はその原則を守り、コールドカードを金庫に保管していた。
同氏の18.25BTCは複数の金庫で管理されていた。シードフレーズも共有せず、すべての端末をネットから隔離していた。
だが、その努力も2026年7月29日に意味を失った。午後9時36分から43分のわずか7分間で、管理していたすべてのウォレットから資産が引き出された。
最新ニュースはXで配信中 。
https://twitter.com/itscoachgoodman/status/2083527082223563157.6 million dollars in Bitcoin was drained from my account on July 29th in the Cold Card wallet hack.
— Jonathan Goodman 🇨🇦 (@itscoachgoodman) August 1, 2026
My Bitcoin was in cold storage. My keys were on a ColdCard device kept in a safety deposit box that had never been connected to the internet.
This part's nerdy, but here's… pic.twitter.com/Lf9kJv9Jo4
グッドマン氏がより大きな問題を知ったのは、別荘に滞在中のことだった。
自分には関係ないと思いながらWasabiウォレットの残高を確認すると、引き出し(出金)履歴が赤字で並んでいた。
脆弱性は2021年までさかのぼる。シードフレーズ生成コードの不具合により特定の端末が危険にさらされ、攻撃者は生成されたシードフレーズをAIで総当たりしたとの疑いがある。
同氏は警察とオンタリオ証券委員会へ被害届を提出している。資産回復は極めて厳しい見通しながら、「自分が正しい対策を尽くした」という現実が最もつらいと述べている。
被害は1件にとどまらない。ギャラクシーリサーチは、コールドカード機器が生成したアドレスを標的とした3回の攻撃波を特定した。
この波では4585件のアドレスから1367.05BTCが流出。本稿執筆時点で約8860万ドル相当に達した。
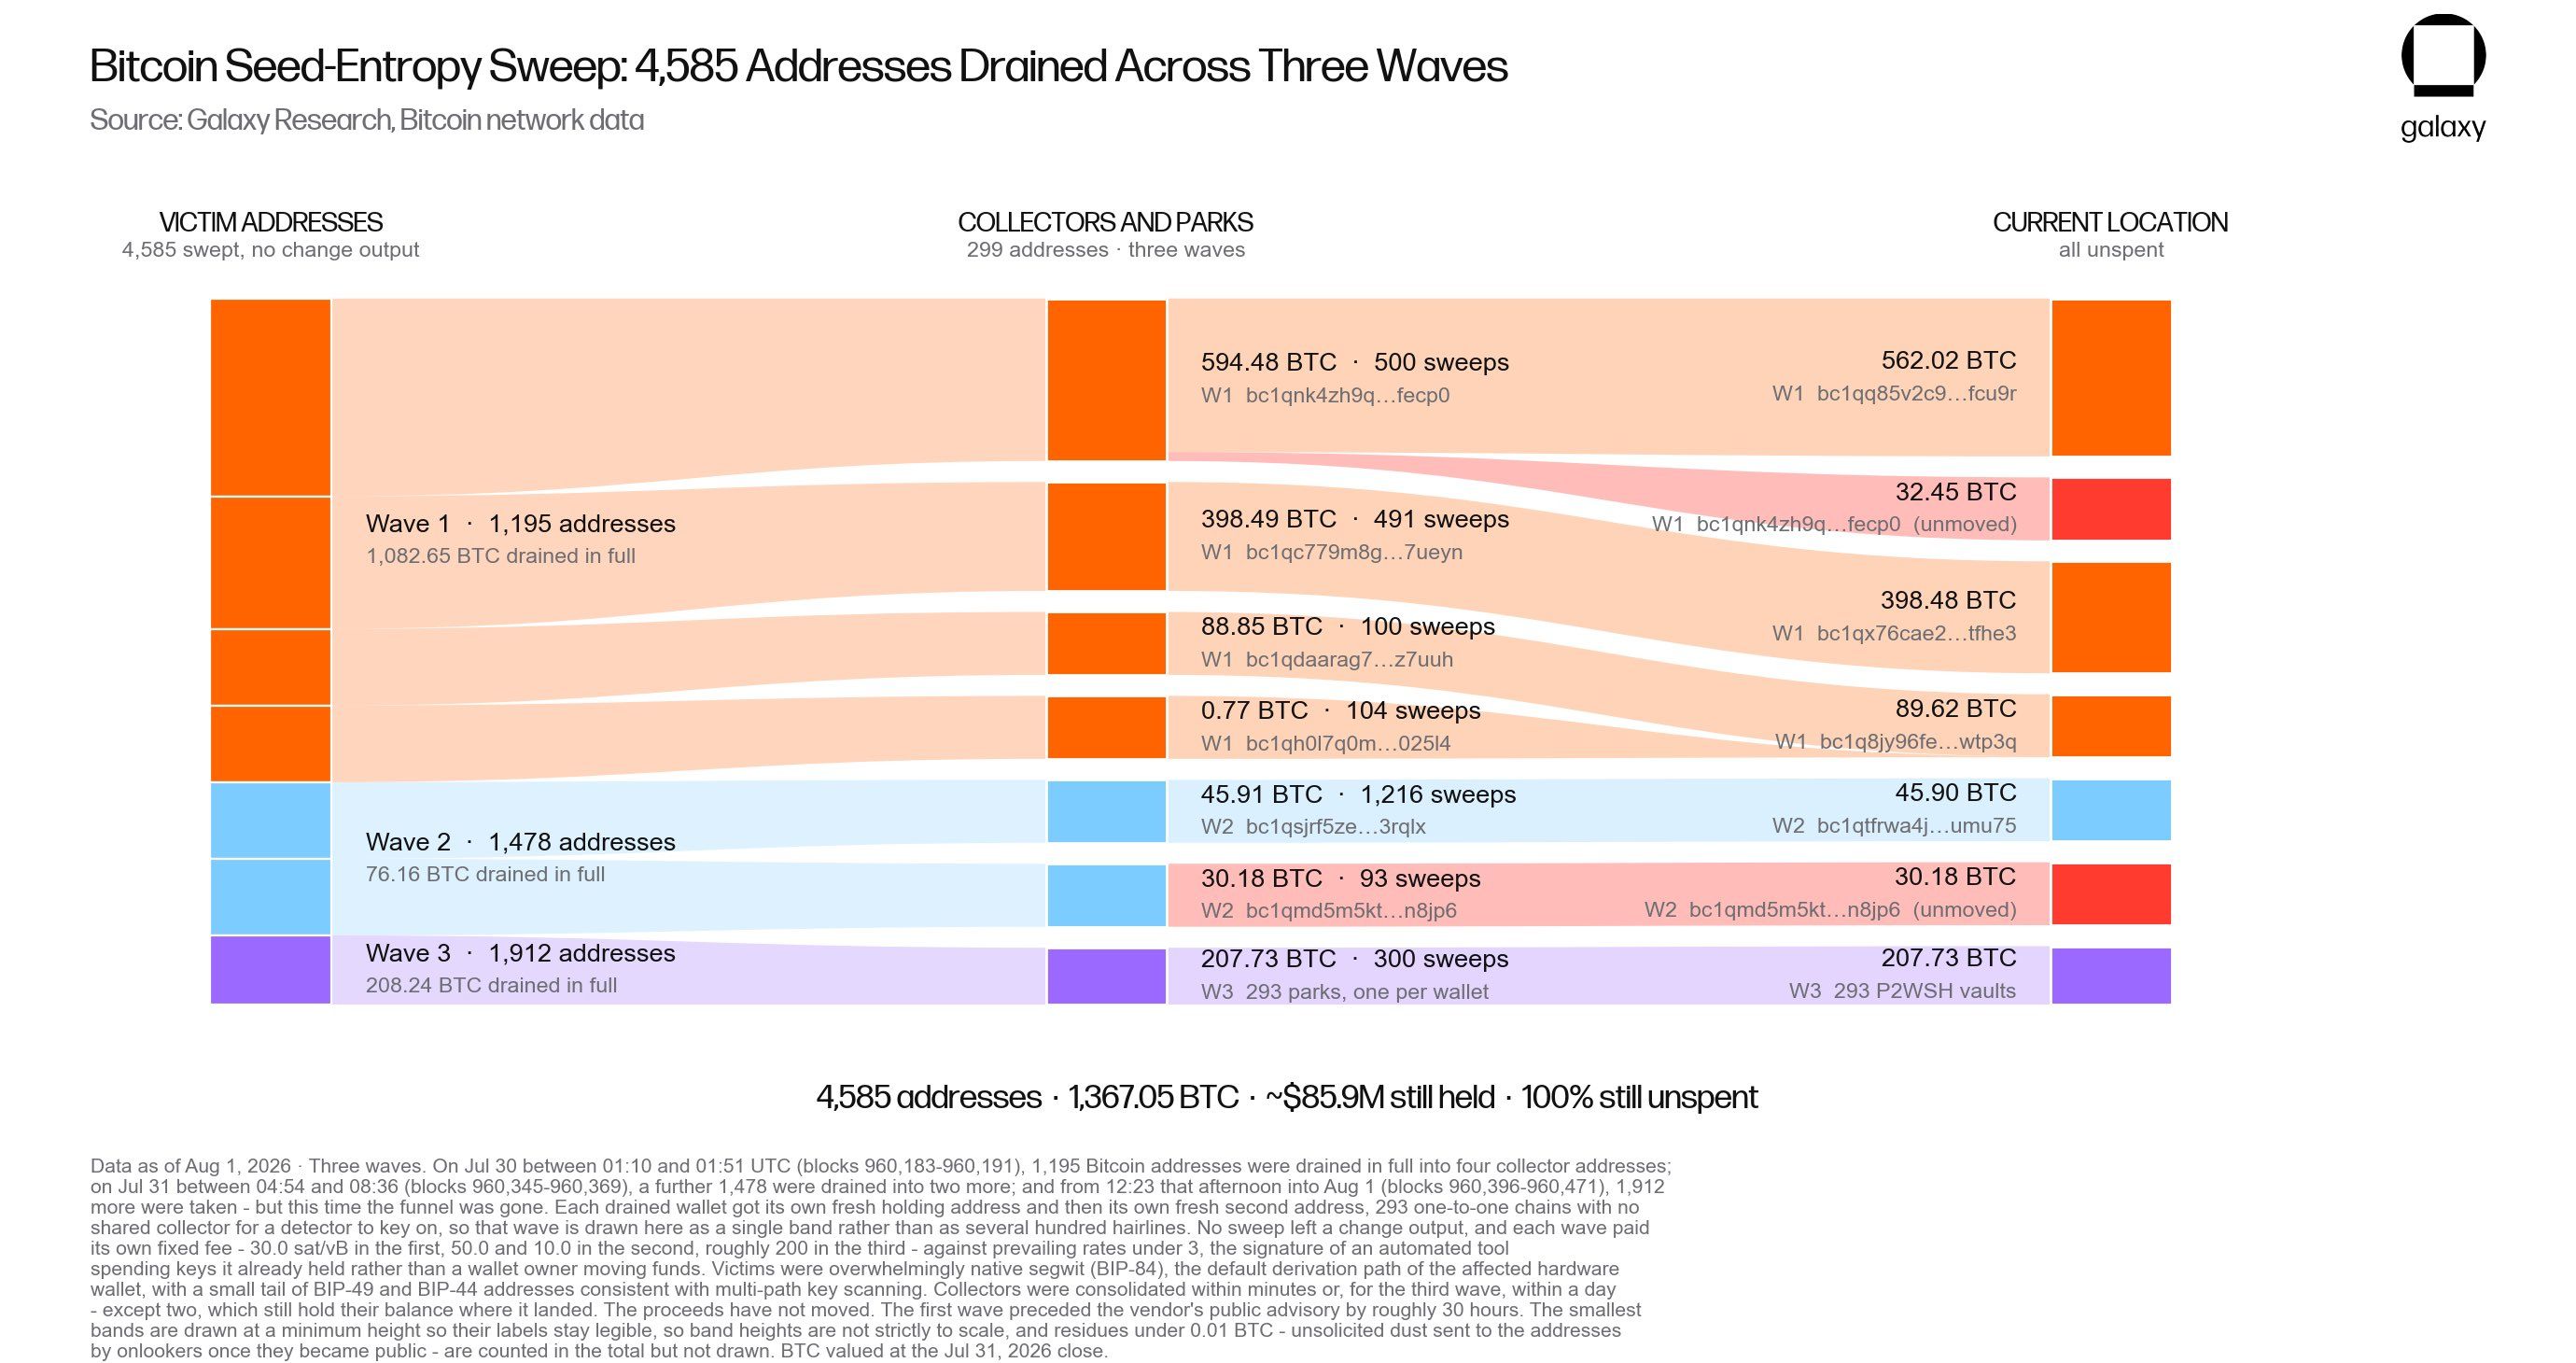 ギャラクシーリサーチの推計によると、コールドカード流出事件の確認済み被害額は現在、4585アドレス合計で1367.05BTCに及ぶ 出典: X/@glxyresearch
ギャラクシーリサーチによる攻撃データ分析
ギャラクシーリサーチのアレックス・ソーン氏によれば、攻撃は現在も進行中とみられる。同氏は、リスクがある設定のまま資産を移していない利用者に即時の対応を呼びかけた。
最初の2回の攻撃波は似た取引パターンで、同じ攻撃者が関与した可能性はあるものの未確認。3回目は特徴が大きく異なり、攻撃ツールの刷新か、別の人物が同じ脆弱性を突いた疑いがある。
盗まれたビットコインは攻撃者の管理アドレスにとどまったまま動きはない。流出した資産は平均3.18年保管されており、多くが長期保有者で機関投資家ではないとみられる。
ギャラクシーは重要な留意点を示した。これらの分析はオンチェーンデータのみに基づくもので、アドレス生成時のランダム性不足を決定的に確認したものではない。
「…これはビットコインのセルフカストディに対する深刻な打撃であり、我々コミュニティはセキュリティ、教育、複雑性への現実的対応、そして推奨事項において、友人・家族・世間に対して一層高いレベルの責任を持たねばならない…」とアレックス・ソーン氏は述べた。
アナリストのシャナカ・アンスレム・ペレラ氏は、コールドカード公式マニュアルのある皮肉を指摘した。推奨されるシード生成方式を「最も信頼する」と明記しつつ、利用者へのリスクは低いとして説明していた。
YouTubeチャンネル登録はこちら ― 専門家や記者による解説動画を配信中 。
Coldcard's own manual describes the default way of making a seed as the method that "involves the most trust." It also calls that method "low risk to users." The company's tagline is “Don't Trust, Verify”. Galaxy Research has now linked 1,367 bitcoin taken from 4,585 source… pic.twitter.com/ejV66wYb9S
— Shanaka Anslem Perera ⚡ (@shanaka86) August 2, 2026
同じ端末でも代替方法はある。ハードウェア出力とサイコロの出目を組み合わせるか、サイコロのみで決めれば、ハードウェアへの信頼を排除できる。だが多くの利用者は、デフォルト手順に従ったとみられる。それがまさに今回の損失と結び付いていると、ギャラクシーリサーチは指摘した。
より根深い問題として、ファームウェア検証のために好まれる「再現性」は、シード生成の安全性には不利となる。「弱い」シードと「強い」シードのいずれも、外見上は同じ24単語フレーズとなる点が要因。
Please treat this as urgent. Follow the advisory for your model, upgrade your device, generate a new seed, and carefully move your funds.
— COLDCARD (@COLDCARDwallet) August 1, 2026
Help spread the word, especially to people who are less online and may not see this update. https://t.co/aC2zdazILQ
「Don't Trust, Verify(信用するな、検証せよ)」を標榜する端末であっても、エントロピー(乱数)の欠陥は可視化されずに残りうる。被害を受けている可能性がある利用者は、自身の設定を見直し、必要に応じて資産を移動させるべきだ。
jp.beincrypto.com でLuis Blancoによるオリジナル記事 160万ドル被害 ユーザーがColdcardウォレット流出被害を証言 を読む