

I clienti di Revolut, inclusi migliaia in Irlanda, hanno affrontato il loro secondo incidente di dati questo mese. Questa volta, la responsabilità è di un fornitore terzo, non dei sistemi diretti di Revolut.
DriveWealth, il broker statunitense che gestiva in passato il trading di azioni USA per gli utenti Revolut, ha confermato che la violazione è avvenuta il 4 e 5 settembre.
Cosa è successo davvero da DriveWealth
Un attacco di social engineering manipola le persone per far loro rivelare informazioni sensibili, invece di sfruttare direttamente una vulnerabilità tecnica del software. DriveWealth ha confermato che è stato proprio così che, questa volta, gli hacker hanno ottenuto accesso non autorizzato alla rete.
I dati compromessi riguardano solo i dati storici dei clienti precedenti al cambio del modello di trading da parte di Revolut. Nell’Area Economica Europea, compresa l’Irlanda, questa modifica è stata introdotta nel dicembre 2023. Revolut ha smesso di condividere i dati individuali dei clienti con DriveWealth dopo tale cambio, quindi gli utenti più recenti restano non coinvolti.
Le informazioni esposte possono includere nomi, indirizzi email, numeri di telefono, indirizzi postali, dati occupazionali e dati biografici come cittadinanza, età e genere. Sono stati coinvolti anche numeri di conto DriveWealth parziali.
Password, dettagli delle carte di pagamento, informazioni bancarie, codici Revolut e documenti d’identità non sono stati compromessi. Un portavoce di Revolut ha spiegato in dettaglio che DriveWealth ha contattato direttamente i clienti interessati, seguiti poi da comunicazioni via email anche da parte di Revolut.
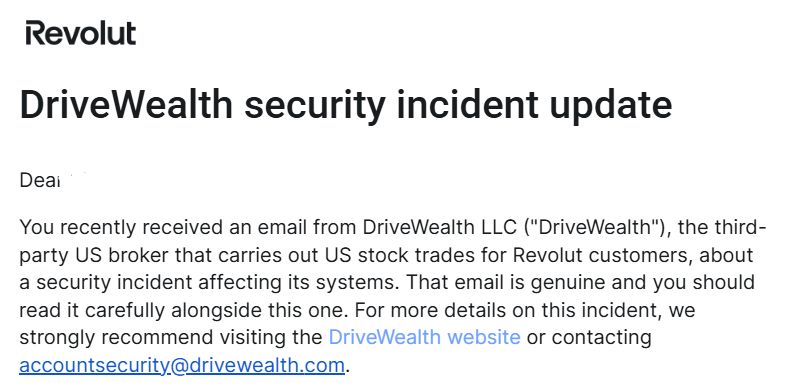 Violazione DriveWealth espone i dati dei clienti Revolut. Fonte: X/@Pampadalampa
Perché questi episodi continuano a colpire i clienti Revolut?
Questa violazione segue un altro episodio avvenuto all’inizio di settembre, quando una sofisticata truffa di impersonificazione, tramite un dominio email ufficiale del governo italiano, ha ingannato Revolut rilasciando dati sensibili. In quel caso sono stati coinvolti circa 680 clienti a livello globale e erano coinvolti anche documenti d’identità.
La violazione ha colpito anche altri soggetti oltre Revolut. Stake e Hatch, altre due piattaforme che utilizzano l’infrastruttura di DriveWealth, hanno confermato un’esposizione simile.
Né Revolut né DriveWealth hanno divulgato il numero preciso dei clienti coinvolti. Solo in Irlanda, Revolut conta circa 3,4 milioni di clienti.
Gli utenti coinvolti dovrebbero monitorare le comunicazioni, fare attenzione a tentativi di phishing e contattare Revolut tramite i canali ufficiali in caso di dubbi. Due violazioni in un solo mese evidenziano un rischio crescente legato alle infrastrutture fintech di terze parti.
Leggi la storia originale Clienti Revolut colpiti da una seconda violazione dei dati in appena un mese di Luis Blanco su it.beincrypto.com