

29 Ekim 2026’da, bir saldırgan Binance’ten yalnızca 31 dakikada yaklaşık 6,15 milyar dolar çekti. Bu, kripto tarihinin hatta internet tarihinin en büyük hırsızlıklarından biri olarak kayıtlara geçti.
Binance ilk etapta zararı 6,3 milyar dolar olarak açıkladı. Ancak, blockchain analiz şirketi BitOK’un işlem bazında yaptığı takiplere göre toplam kayıp, dokuz farklı blockchain’de 6,15 milyar dolar olarak tespit edildi.
Saldırgan Binance’in özel anahtarlarını hiç ele geçirmedi. Onun yerine, Binance’in kendi sistemlerinin hırsızlığı onaylamasını sağladı. Bu rehberde soygunun adım adım nasıl gerçekleştiği teknik terimler eşliğinde anlatılıyor. Tüm saatler UTC şeklinde aktarılmıştır.
Temel Bilgiler: Bir Kripto Para Borsası Parayı Nasıl Taşır?
Sıcak cüzdanlar, bir kripto para borsası’nın daima çevrimiçi olan, anlık çekimlere hazır tuttuğu cüzdanlardır.
İmzalama: Her transfer, cüzdanın özel anahtarıyla yani gizli bir sayı ile onaylanmak zorunda. Kripto para borsa’ları her gün binlerce ödemeyi otomatik sistemlerle imzalar.
Nonce’lar Ethereum cüzdanlarının işlem sayacıdır. Aktif kullanılan bir cüzdanın nonce’u sürekli artar.
Dondurulabilir coin’ler: Tether (USDT) ve Circle (USDC) gibi stablecoin’lerin ihraççıları adresleri dondurabilir. Fakat BTC, ETH ya da TRX gibi kendi ağına sahip coin’ler asla dondurulamaz.
28 Ekim: Saldırı Öncesi Hazırlıklar
Her blockchain işleminin ufak da olsa bir bedeli olur. Saldırgan cüzdanlarını iz bırakmadan finanse etmek için Tornado Cash kullandı. Bu “mixer”, birçok kullanıcının coin’lerini havuzladığı için çıkışlar girişlere eşlenemiyor.
Altı Tornado Cash çekimiyle saldırganın cüzdanı ve iki yardımcısı fonlandı.
29 Ekim, 02:28–16:47 UTC: İki Genel Prova
Saldırgan Binance’e dokunmadan önce, bir hırsızın evinin kilidini önce kendi anahtarıyla denemesi gibi, cüzdanlarında deneme yaptılar.
Araç olarak bir akıllı kontrat kullandılar: Ethereum üzerinde çalışan ve yalnızca kodunda yazanı yapan bir program. Buradaki amaç, izin verilen cüzdanları tamamen boşaltmaktı. (Ethereum’un EIP-7702 özelliği böyle izinler verebiliyor; detaylar aşağıda.)
02:28 — Saldırgan, boşaltıcı programın test sürümünü yayınladı. 13:51–14:24 — İlk prova. Küçük miktarlarda USDT ve USDC’yi iki kendi cüzdanına gönderdi, test programına yetki verdi ve çalıştırdı. İki cüzdan tamamen sıfırlandı. Araç çalışıyor. 15:59 — Son, asıl saldırıda kullanılan sürüm yayınlandı. 16:20–16:47 — İkinci prova, son sürümle aynı işlem tekrarlandı.Son sürümün bir ekstra gücü vardı: Artık cüzdana sadece token göndermek değil, her türlü işlemi yaptırılabiliyordu. O gece, bu özellik sayesinde Binance cüzdanına 823 milyon USDC göndermesi emredilebildi. Araç çok spesifik hazırlandığı için, saldırganın Binance’in cüzdan yapılanmasını baştan bildiği anlaşılıyor.
BitOK ‘İki sürüm arasındaki fark hayatiydi. Ana kontrat, yetki devreden cüzdan adına rastgele işlemler çalıştıran bir fonksiyon barındırıyordu. Saldırgan bu fonksiyonu Binance’in akıllı cüzdanından 823 milyon USDC çekmek için kullandı’ dedi.
29 Ekim, 20:04 UTC: 31 Dakikalık Tahliye
20:04:52 ile 20:35:53 arasında saldırgan, Binance’in XRP Ledger, Solana, Bitcoin, Ethereum, Tron, Base, Optimism, Arbitrum ve Avalanche ağlarındaki sıcak cüzdan’larını boşalttı. Elle edilenler arasında şunlar vardı:
18.270,2 BTC, 197.540 ETH, 2,49 milyar USDT, 823 milyon USDC, 233,46 milyon XRP, 970.522 SOL ve onlarca farklı token .Tüm transferler, Binance’in kendi cüzdan’ları tarafından imzalandı. BitOK alışkanlıkları sayesinde işlemleri tespit etti: Standarttan 2 ila 2,7 kat daha yüksek komisyonlar, Binance’in ödeme yazılımında olmayan işlem formatları ve Ethereum’da gerçek müşteri ödemeleri arasına ekleşmiş sahte transferler.
Saldırgan, bir DevOps mühendisinin bilgisayarına sızdı ve ardından Binance’in sistemlerinde çalışan bir hizmet kapsülü ile sahte çekim talimatları girdi.
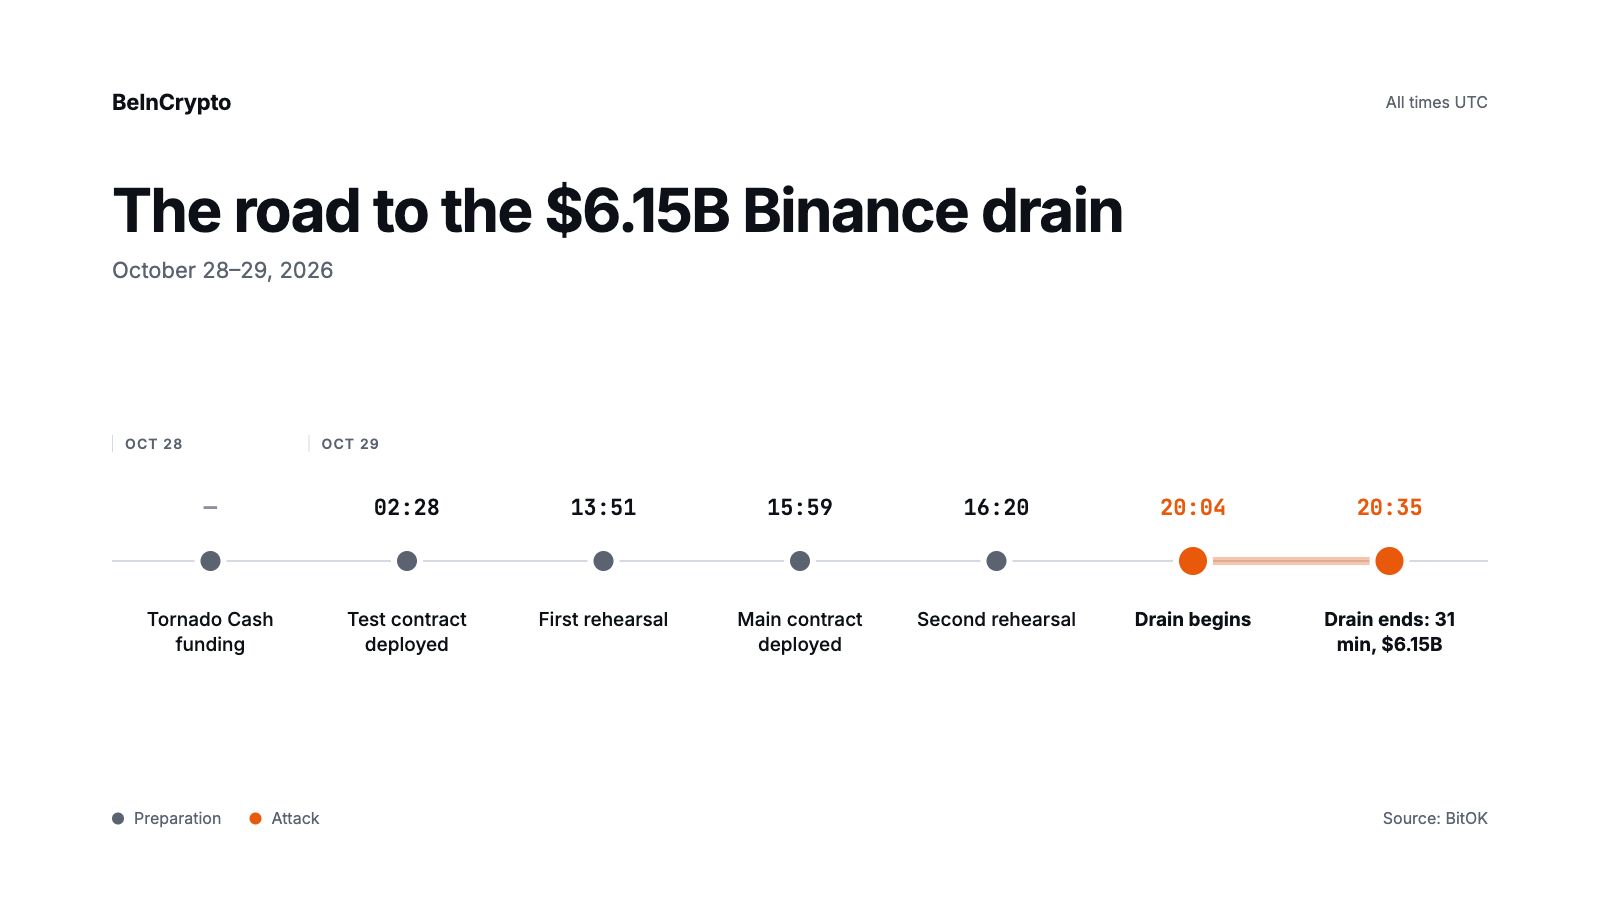 Binance Boşaltma Zaman Çizelgesi. Kaynak: BeInCrypto
20:20 UTC: 50 Anahtar Hilesi
Gecenin en akıllıca hamlesi buydu. Hedef, Binance 14 adlı çok yoğun kullanılan bir Ethereum sıcak cüzdan’ıydı.
Plan: EIP-7702 üzerinden bir cüzdan, “yetkilendirme” denilen bir izin belgesini imzalayabiliyor. Bu belge sayesinde bir akıllı kontrat, cüzdan adına işlem yapabiliyor. Eğer Binance 14 buna saldırganın kontrat’ını eklerse, kontrol tamamen saldırgana geçer.
Sorun: Yetki belgesi sadece cüzdanın o anki işlem sayacıyla (nonce) geçerli. Binance 14 aralıksız müşteri ödemesi yaptığı için bu sayı sürekli değişiyor. Yanlış numaralı belge otomatik olarak reddediliyor.
Numara burada. Saat 20:20:59’da saldırgan Binance’ın imzalama sistemine aynı anda 50 slip imzalattı; her slip’in numarası farklıydı. Bunu, bir kilidi açmaya çalışan 50 anahtar gibi düşünün: Sadece biri işe yarasa yeter. Biri tuttu. Artık Binance 14, saldırganın kontratından emir almaya başladı fakat dışarıdan her şey normal görünüyordu, yani cüzdana hala para akışı devam etti.
Büyük vurgun. Sadece birkaç dakika sonra, tek bir işlemle 65 farklı token’ın toplam değeri 2,2 milyar doları aştı; bunların arasında 1.615 milyar USDT ve 167.464 ETH vardı. Saat 20:41 ve 20:59’da, aynı kontrat başka bir Binance cüzdanından da 823 milyon USDC’yi aktardı.
Binance 16. İkinci sıcak cüzdan ise daha basit bir yöntemle soyuldu. Binance sistemi, dokuz sahte transferi gerçek müşteri ödemeleriyle birlikte imzalayıp gönderdi. Bu paket, 28.005,6 ETH ve 55,7 milyon USDT içeriyordu.
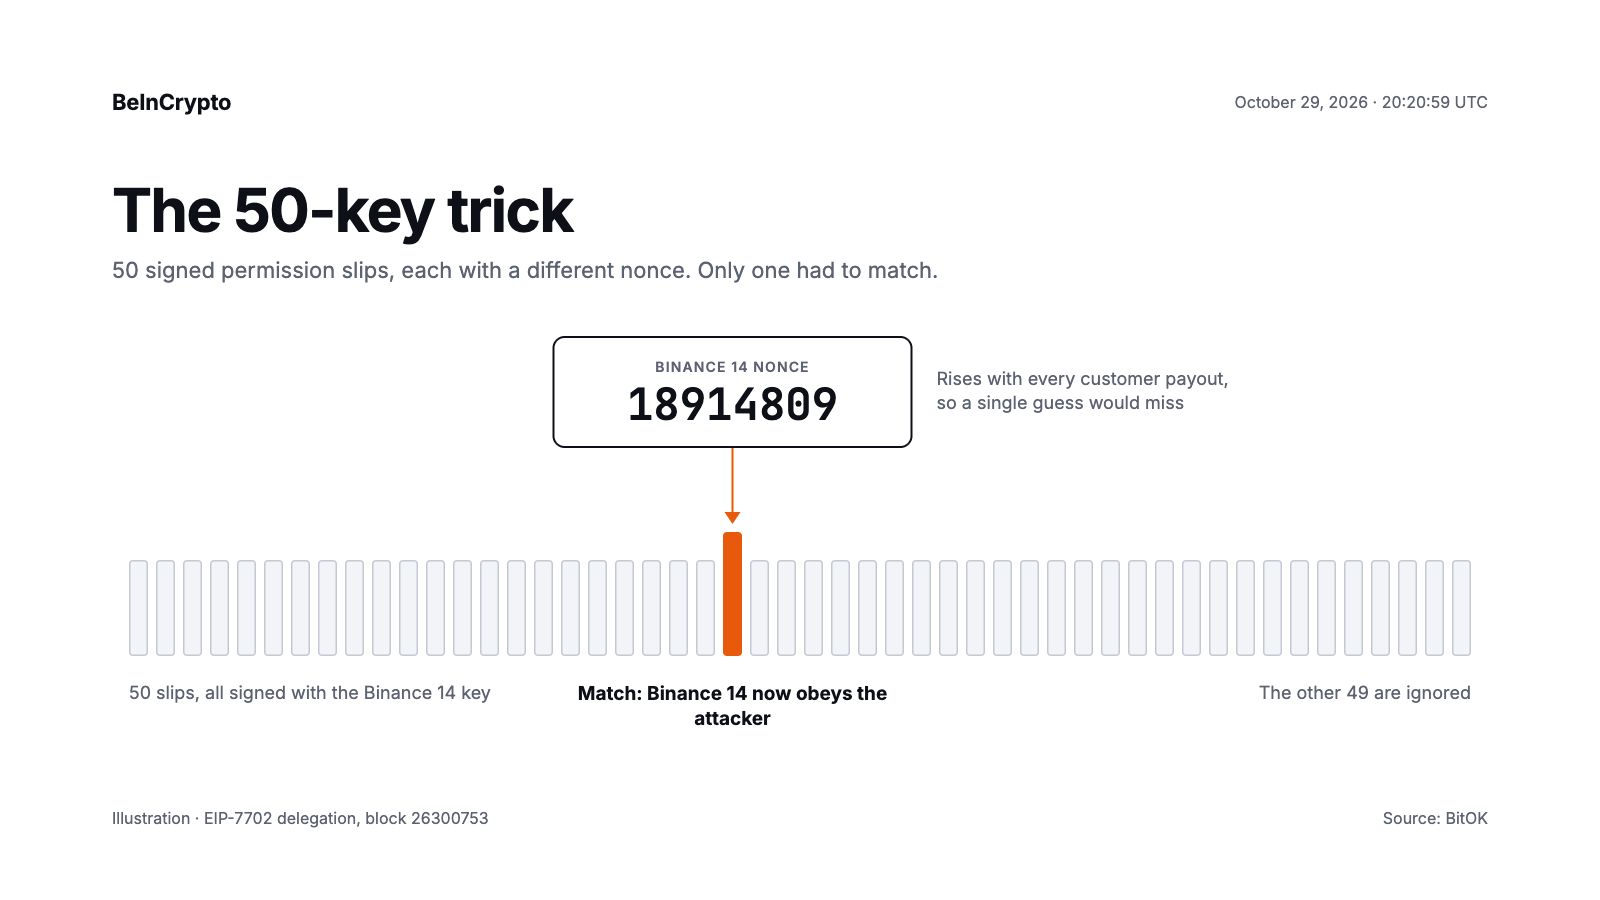 Binance 14 Boşaltıldı. Kaynak: BeInCrypto
20:30–21:14 UTC: Dondurulamayan Coin’lere Yarış!
Ethereum’da, ilk alınan adresten sadece altı dakikada 500 milyon USDT çıktı. 20:34 ile 21:09 arasında saldırgan, Uniswap üzerinde 435 milyon USDT’yi ETH’ye çevirdi. Ayrıca, Aave platformuna 60 milyon USDT yatırarak karşılığında 19.762 ETH borç aldı ve dondurulabilir teminatı arkasında bıraktı.
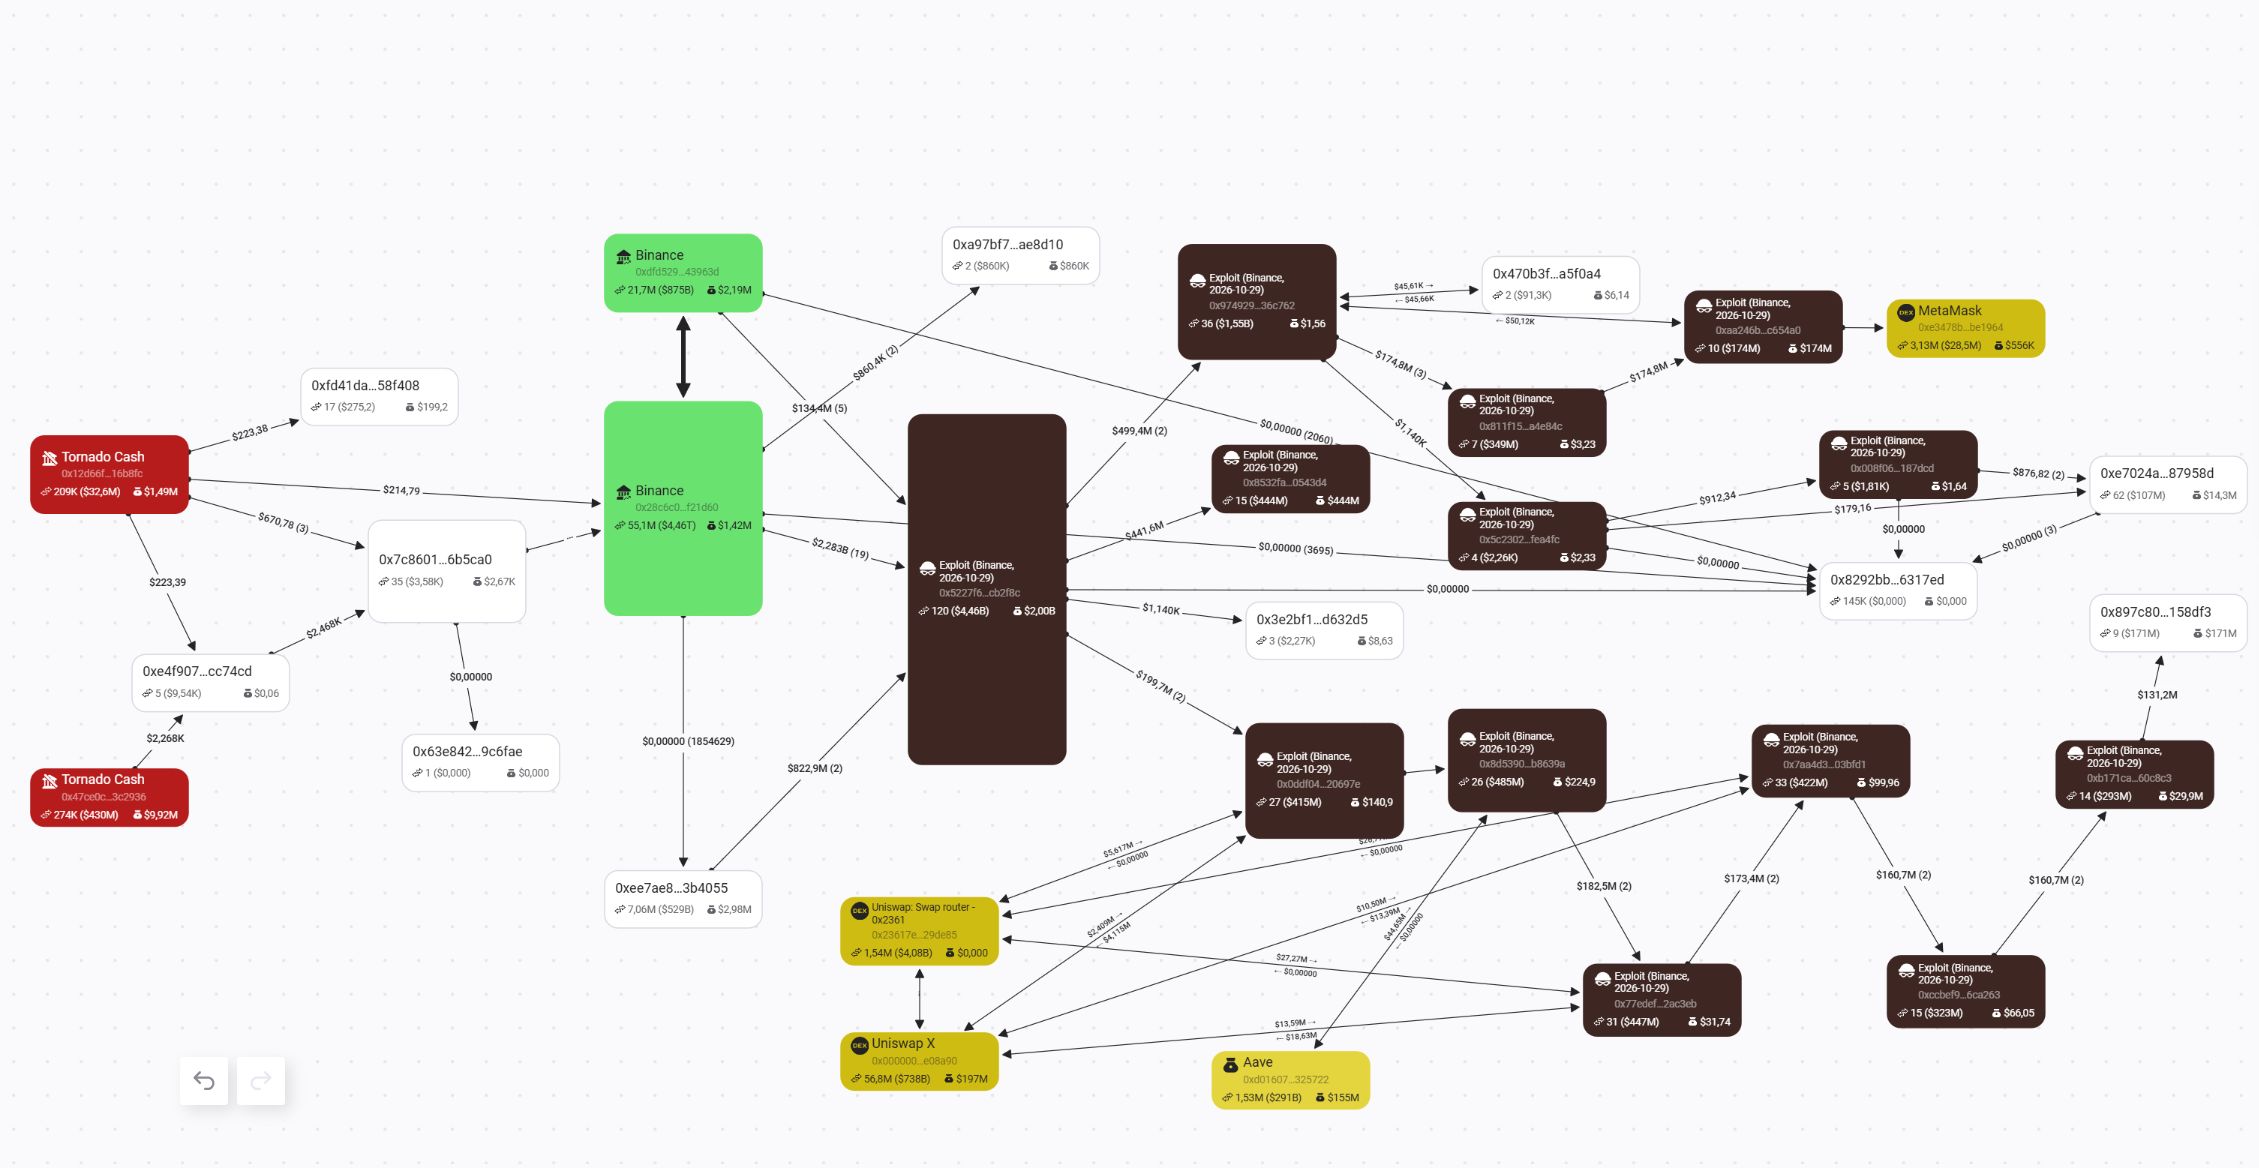 Çalınan fonların Ethereum’daki akışı. Kaynak: BitOK Graph
Tron tarafında, Binance-Hot 7 cüzdanından 612,7 milyon USDT çıktı. Saldırgan, Tron'sun ana merkeziyetsiz kripto para borsası SunSwap üzerinden 16 farklı işlemde 234 milyon USDT’yi 638,2 milyon TRX’e çevirdi.
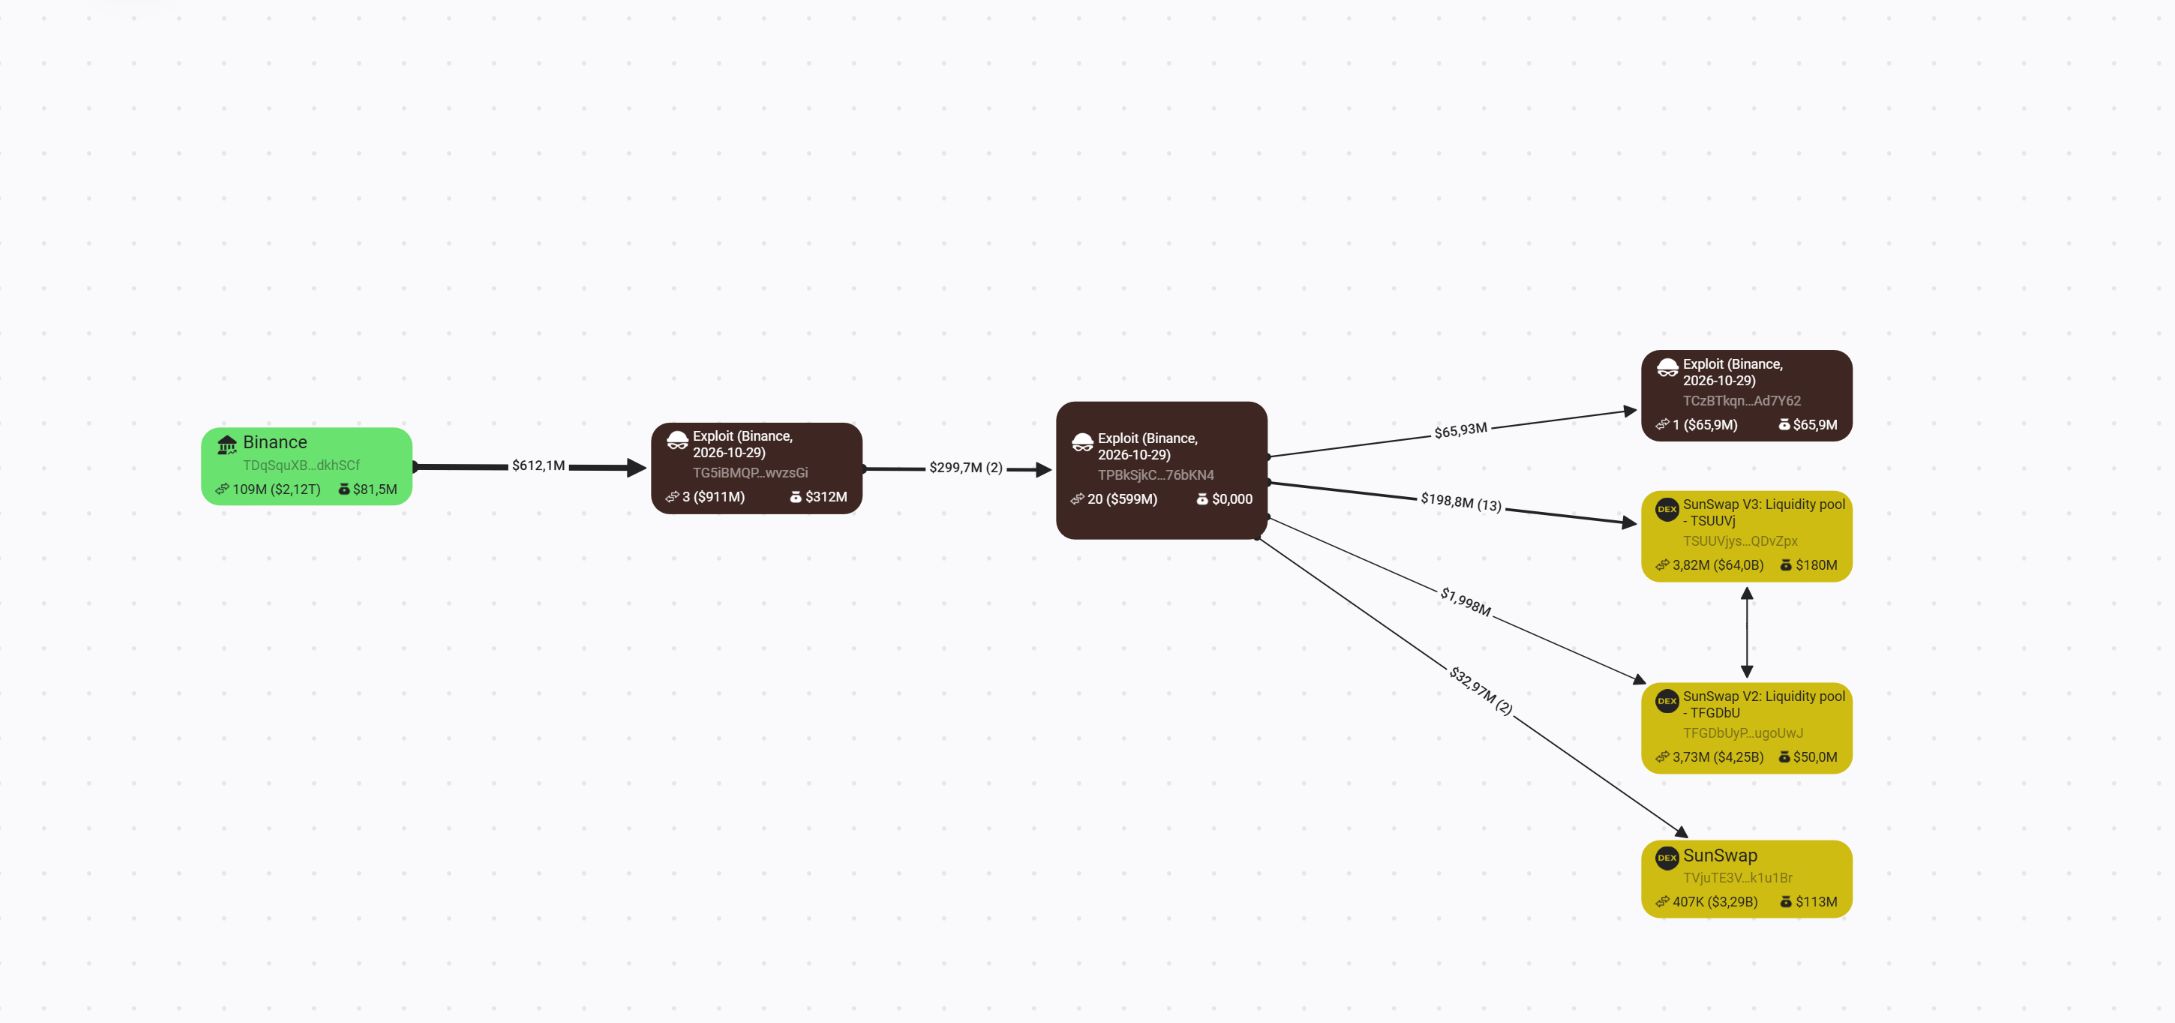 Çalınan USDT, Tron ağı. Kaynak: BitOK Graph.
Dondurma Yarışı
USDT’yi dondurmak için Tether’ın çok imzalı cüzdanından üç farklı onay alınması gerekiyor. Bu sistemde, her dondurma işlemi 2 dakika 36 saniyeye kadar sürebiliyor ve bekleyen talepler zincir üstünde herkese açık. Saldırgan da dondurma işlemini önden görebildi: Bir cüzdan, dondurmadan sadece 48 saniye önce 130 milyon USDT’yi taşıdı. Fakat başka bir adreste, saldırgan tereddüt etti, yaklaşık 175 milyon USDT’yi kaptırdı.
Tüm 823 milyon USDC tek bir adreste kaldı ve tek işlemle donduruldu.
| Tether ve Circle Tarafından Dondurulanlar | Miktar |
|---|---|
| Ethereum USDT | 1,38 milyar dolar |
| Ethereum USDC | 823 milyon dolar |
| Tron USDT | 378,7 milyon dolar |
| Avalanche USDt | 8,4 milyon dolar |
| Toplam | 2,59 milyar dolar |
Diğer ihraççılar USD1, XAUt, PAXG, wBETH ve FDUSD’yi dondurdu, BEAM’in ihraççısı ise 984 milyon çalıntı token’ı yaktı. Arbitrum’un 12 kişilik Acil Durum Konseyi ise 8.426 ETH ve 74,56 milyon ARB’ye el koydu.
Toplamda, yaklaşık 2,79 milyar dolar donduruldu, yakıldı veya el konuldu. Ancak 669 milyon USDT çoktan ETH ve TRX’e çevrilmişti bile.
21:43–00:10 UTC: Sürekli Soyulan Cüzdan
Binance 14 hala saldırganın kontrolündeydi.
21:43:59 — Binance’ın rutin bir yüklemesiyle 200 milyon USDT Binance 14’e gönderildi. Sadece 12 saniye sonra, kontrat tüm bakiyeyi süpürdü. USDT dondurulmuş bir adrese gitti ama yaklaşık 370 ETH’yi kurtardılar. 22:39 — Başka bir temizlikle 128,49 ETH çekildi. 23:56 — 2.961,91 ETH gelip bir dakika sonra süpürüldü. 00:10:35, 30 ekim — Binance nihayet cüzdan transferini iptal etti.Saldırgan cüzdanı neredeyse dört saat boyunca elinde tuttu.
18.270 BTC Nereye Gitti?
Saat 20:20:06’da, 11 işlemle Binance’ın sıcak cüzdanından 18.270,2 BTC çıkartıldı; normalden iki kat yüksek işlem ücreti ödendi. Coin’ler 19 adrese dağıtıldı, bunların 17’sinde 1.000 BTC duruyor. 30 ekim itibarıyla hiçbir BTC hareket ettirilmedi. Bitcoin zinciri bu fonları izlenebilir kılıyor fakat kimse donduramıyor.
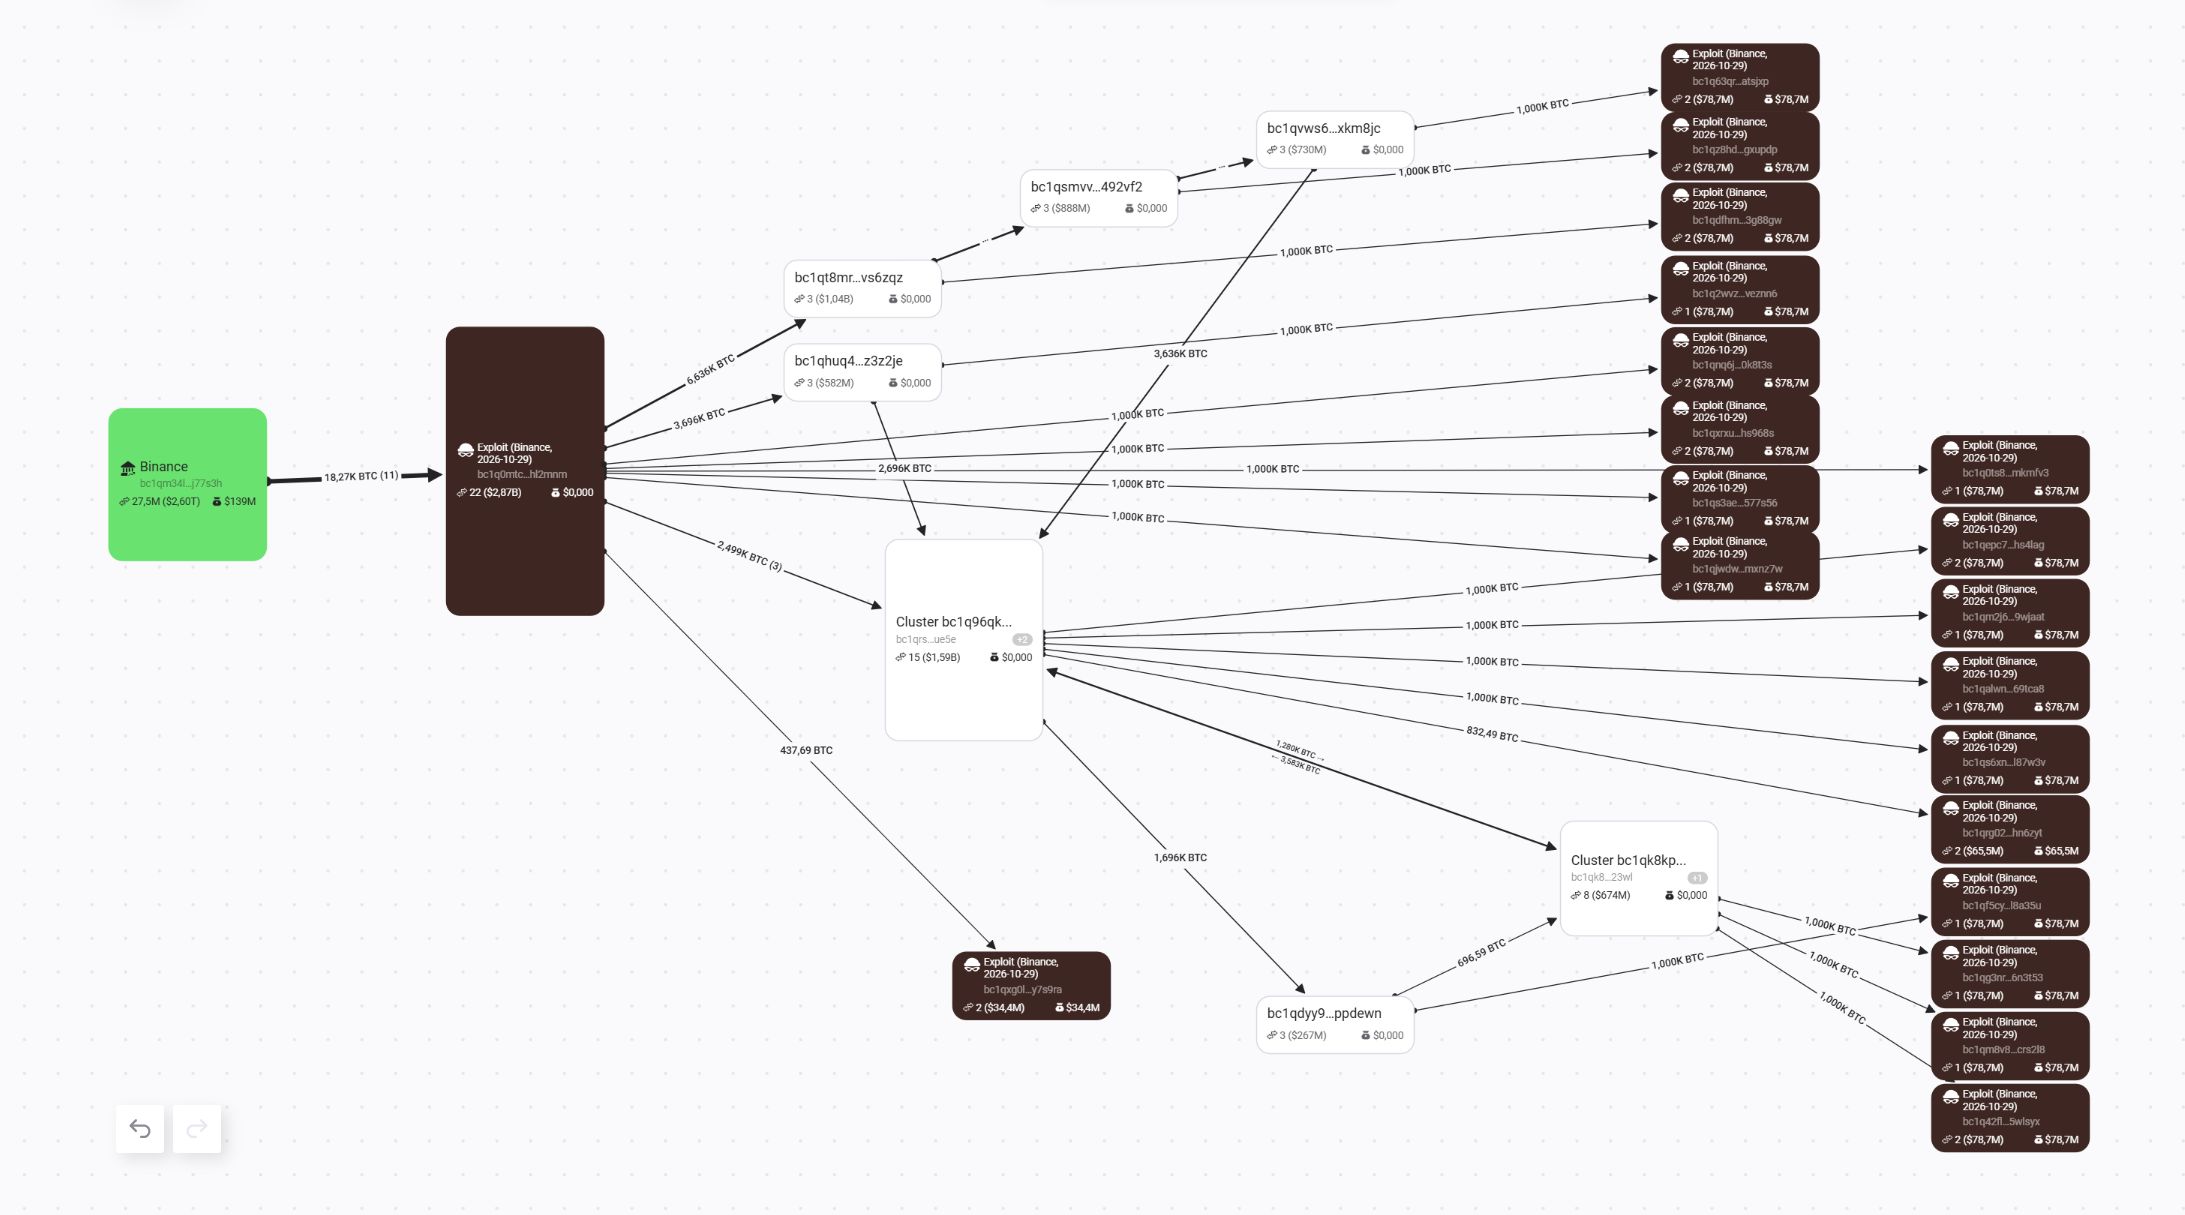 18.270 BTC’nin akışı. Kaynak: BitOK Graph
30 Ekim 04:02: Bitget Bağlantısı
BitOK’un ortaya çıkardığı en büyük bulgu şu: Binance’den çalınan fon’lar, daha önce eylül 2026’daki Bitget hack’inden elde edilen gelirleri toplayan aynı Ethereum adresine ulaştı.
Saldırgan, TRX ve USDT’yi blockchain’ler arasında coin takası yapabilen THORChain protokolü üzerinden taşıdı ve 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 adresinde ETH olarak aldı.
Bu adres, daha önce de Bitget hack’iyle ilişkilendirilen ETH transferlerini almıştı. Aktarımlar, Bitget’in 23 ekim’den beri aktif olan saldırgan cüzdan adresleri listesindeki Bitcoin adreslerinden geldi ve ilk başta Binance’den hiç çalınmamış olan ZEC coin’i ile başladı.
Saat 06:20 itibarıyla adres, Bitget ile bağlantılı sekiz ödemeyi (349,46 ETH) ve Binance ile bağlantılı beş ödemeyi (13,63 ETH) aldı, daha sonra bu karışık fon’ları yeni cüzdanlara gönderdi. Ortak bir adresin varlığı, iki hack’in de arkasında kimin olduğunu kesin olarak göstermiyor.
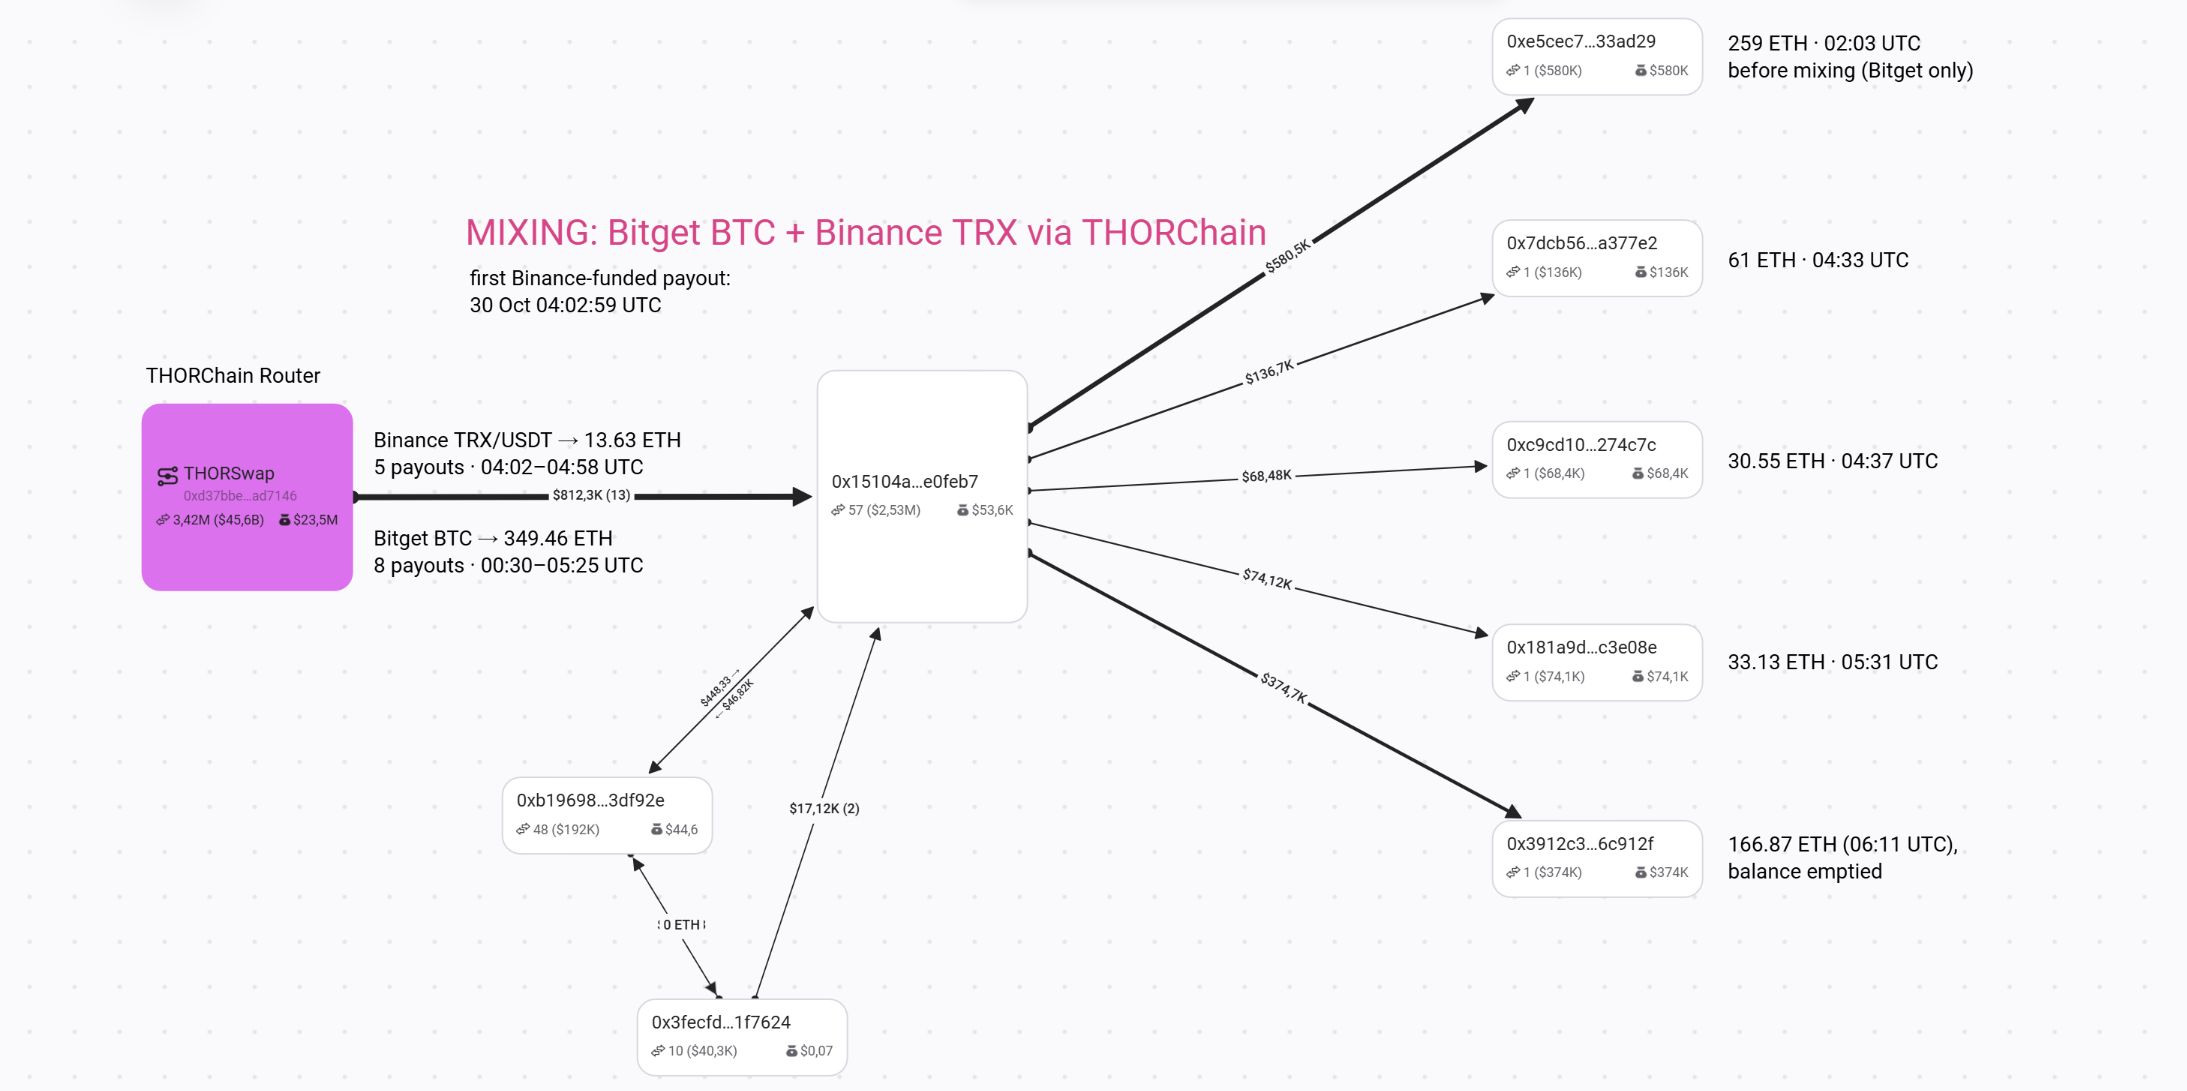 Binance ve Bitget fon’ları birleşiyor. Kaynak: BitOK Grafik.
Arkada Kuzey Kore mi Var?
Her iki saldırıda da özel anahtar çalınmadan kurum içi sistemlere sızıldı ve Bitget, hack’in arkasında Kuzey Kore’yi suçladı. BitOK ayrıca Kuzey Koreli gruplara özgü davranışlara da dikkat çekti: deneme saldırıları, Tornado Cash’ten fon sağlama, dondurulabilir token’lardan anında çıkış ve UTC+9 çalışma saatlerinde hazırlık süreçleri.
BitOK, ‘Yeni tespit edilen ortak aklama adresi, yalnızca taktik benzerliklerine dayanmak yerine operasyonel çakışmalar açısından çok daha güçlü bir kanıt sunuyor. BitOK’un değerlendirmesine göre, iki hırsızlık da aynı Kuzey Kore grubuna bağlı olabilir ve gözlenen aklama işlemlerini tek bir kişi yönetmiş olabilir. Ancak bu yalnızca analitik bir çıkarımdır ve tüm katılımcıların gerçek kimlikleri için kesin bir kanıt değildir’ dedi.
Binance Nasıl Karşılık Verdi?
Binance, saat 20:36 civarında Bitcoin ve Tron sıcak cüzdanlarından çekimleri durdurdu, ancak yatırımlar devam etti. Şirket, tüm müşteri kayıplarının SAFU acil durum fon’u ve kendi kaynaklarıyla karşılanacağının sözünü verdi.
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
Coinglass’ın verilerine göre, kripto para piyasasında son 24 saatte kaldıraçlı pozisyonlarda toplam 1,58 milyar dolar tasfiye yaşandı.
Saldırganların Elinde Şimdi Ne Var?
30 ekim saat 06:20 itibarıyla BitOK, saldırganın elinde şunları tespit etti:
197.460 ETH, 18.270,2 BTC, 233,46 milyon XRP, yaklaşık 970.500 SOL, 675,9 milyon TRX, ve 1,61 milyon AVAX.Sadece ETH, BTC, XRP ve SOL’un toplam piyasa değeri yaklaşık 2,95 milyar dolar ediyor.
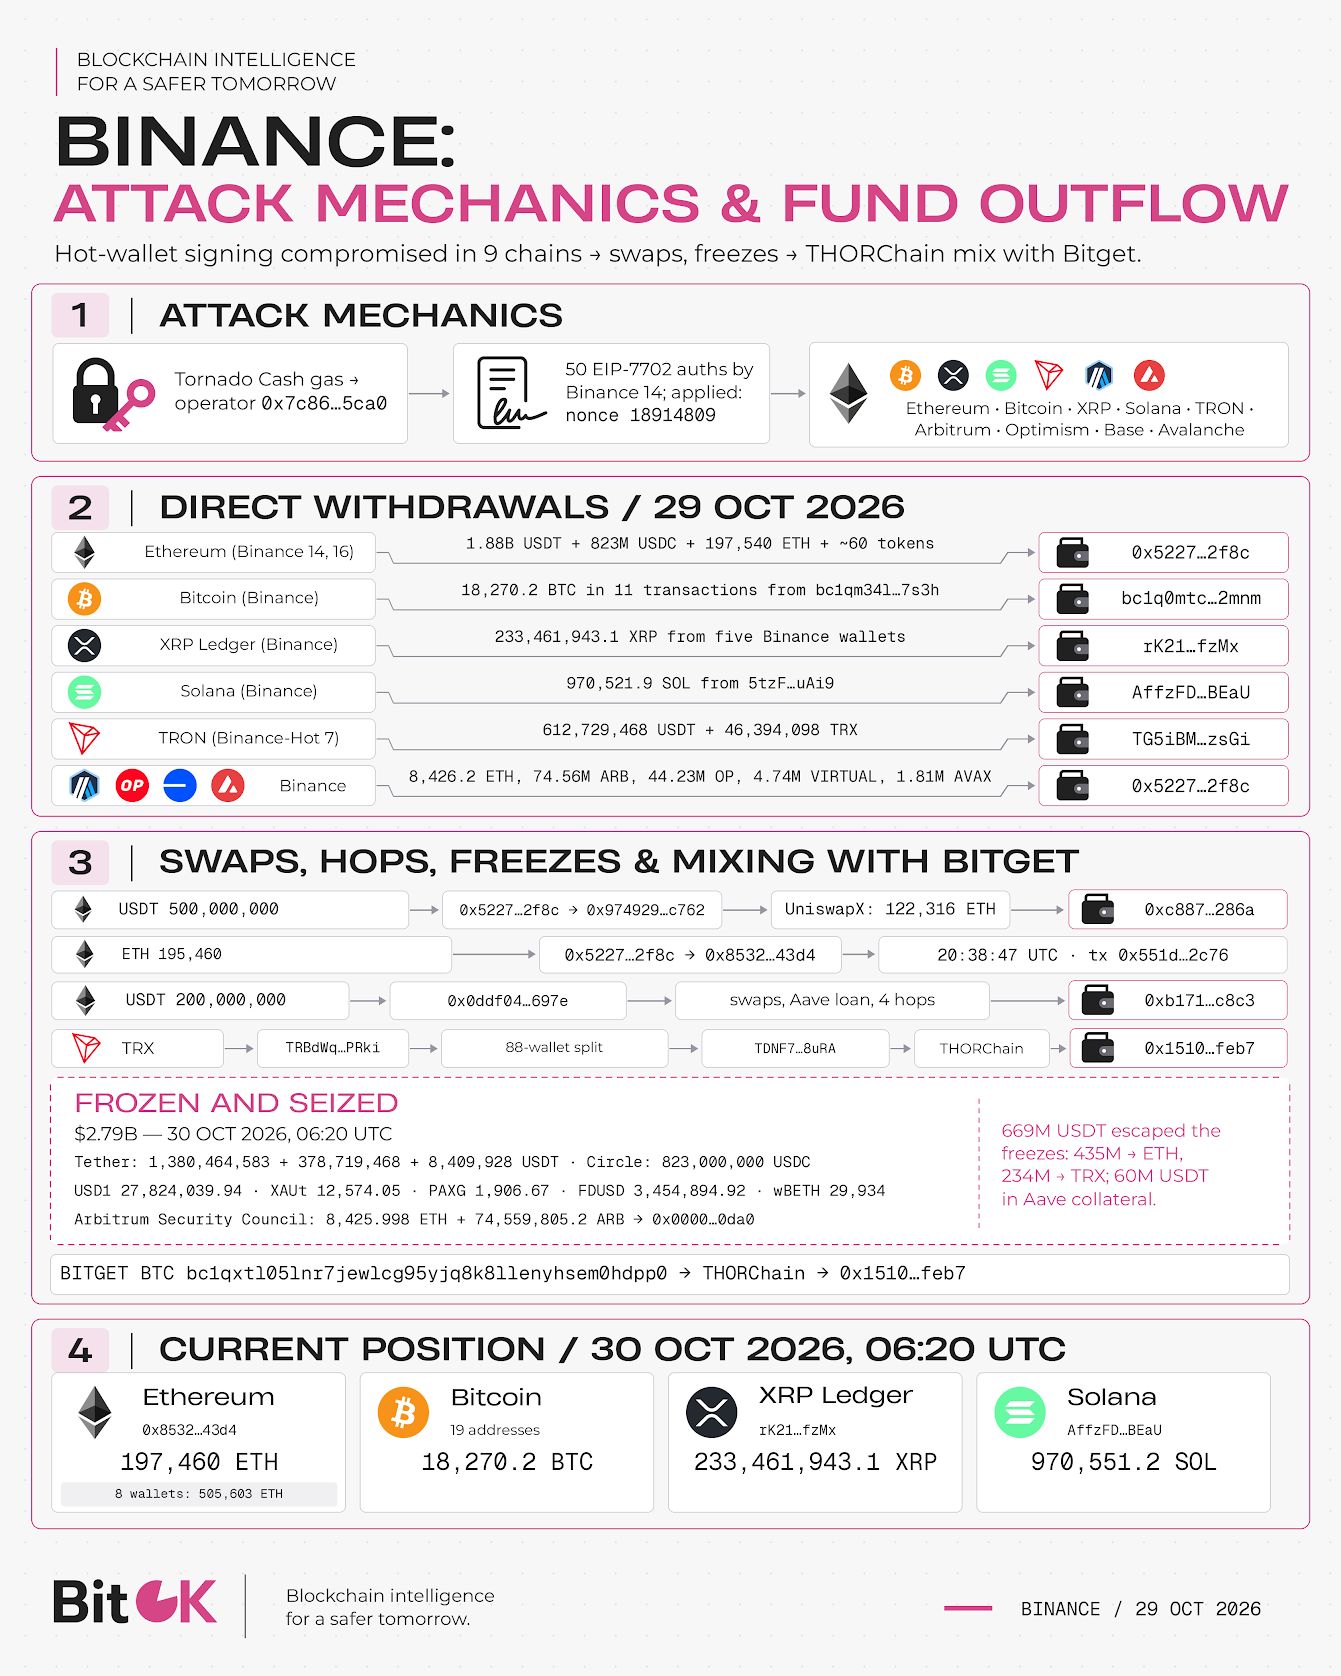 Saldırıya genel bakış. Kaynak: BitOK
Saldırganlar, Binance’in çekim işlemlerini imzalayan sistemi ele geçirdi. BitOK, Binance hack’i ile ilgili olarak kripto para sektörü için çıkarılması gereken dersleri paylaştı.
‘Binance vakası, sadece özel anahtar güvenliğinin yeterli olmadığını kanıtlıyor. Kripto para borsası’larının aynı zamanda imzalama yetkisi kontrollerine, şüpheli para çekme talimatlarına karşı güvenlik önlemlerine, ele geçirilen yetkilerin hızla iptal edilmesine ve ağlar arası varlık hareketlerinin sürekli takibine ihtiyacı var’ dedi.
Orijinal Binance Hack’i: 6 milyar Dolar vurgununun perde arkası hikayesini Harsh Notariya tarafından tr.beincrypto.com ’da okuyun