

Ethereum-мост протокола Verus подвергся повторной атаке. Злоумышленник вывел из резервов около $7,5 млн и начал отмывать средства через Tornado Cash. По данным исследователей, механика почти полностью повторяет майский эксплойт того же моста на $11,58 млн.
Редакция BeInCrypto собрала в одном материале все самое важное об инциденте, что известно к этому часу: сумму ущерба, задействованные адреса, техническую причину взлома.
Хотите еще эксклюзивных новостей и аналитики? Подписывайтесь на наш телеграм-канал , обсуждайте новости и делитесь мнениями о последних событиях рынка в чате!
Что произошло
Атаку зафиксировали сразу несколько аналитических компаний. Команда Lookonchain оценила ущерб в $7,55 млн, В PeckShield сообщили, что нападавший уже приступил к отмыванию похищенного через миксер Tornado Cash.
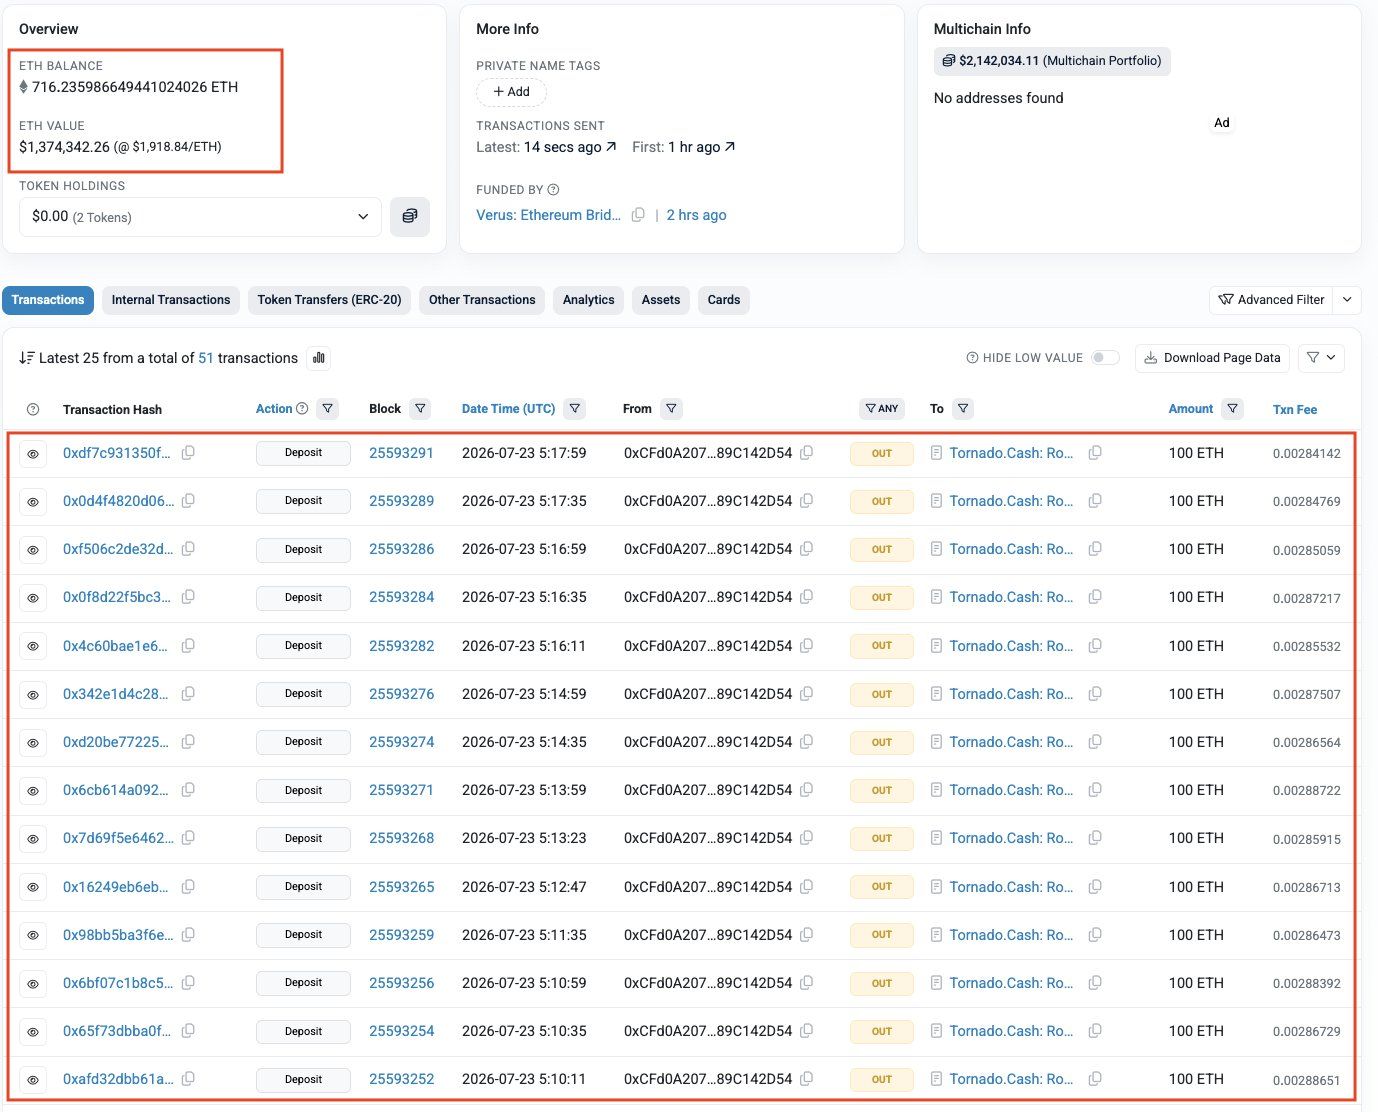 Движение средств на фоне взлома Verus. Источник: PeckShield
Из кастодиальных резервов моста зафиксировано восемь переводов в разных активах:
ETH; DAI; USDC; USDT; еще четыре токена.По данным SlowMist, в инциденте задействованы следующие адреса:
кошелек нападавшего (EOA) — 0xbda71b58cec0b1c20a8f87ccd52fa0679747855c пострадавший мост — 0x71518580f36feceffe0721f06ba4703218cd7f63 уязвимый контракт — 0x54e03a1682fd0bb065b669f6296f97028dcfd4ce получатель средств — 0xcfd0a20703cd11e0b9f665e1c3f1ef989c142d54Схема атаки строилась на том, что мост доверял заявке на перевод, не проверяя ее обеспеченность. Нападавший сформировал поддельный запрос на вывод средств и привязал его к реальному, ранее принятому состоянию сети Verus — это придало заявке видимость легитимности. В запросе он сам прописал восемь переводов в свою пользу.
Мост сверил контрольную сумму заявки и убедился, что она совпадает со списком переводов. Но он не проверил главное — стоят ли за этими переводами реальные активы на стороне Verus. Не обнаружив обеспечения, мост все равно исполнил все восемь выплат и отправил средства на адрес нападавшего.
Официальной реакции команды на новую атаку пока нет. Социальные сети проекта заброшены с мая 2026 года — последние публикации Verus в X относятся к периоду предыдущего взлома.
Причина взлома
Корень проблемы SlowMist локализует в функции VerusProof.checkExportAndTransfers. Она сверяла лишь часть полей CCE:
hashReserveTransfers относительно предоставленных атакующим сериализованных переводов; идентификаторы источника и назначения.При этом функция не проверяла учетную семантику CCE. Она игнорировала поля totalamounts, totalfees, totalburned, значение nValue у CTxOut, а также не убеждалась, что предыдущий outpoint CCE несет достаточную стоимость и активы для покрытия заявленных переводов. В результате совпадение хеша перевода ошибочно трактовалось как разрешение на выпуск активов моста.
От предыдущего эксплойта (адрес 0x6990…b321) нынешняя атака отличается деталями, но не сутью:
в майском кейсе проверенное доказательство было отвязано от исполняемой полезной нагрузки перевода; в нынешней атаке переводы, наоборот, были жестко привязаны к CCE по хешу, но система не проверила экономическое обеспечение самого CCE.Оба инцидента эксплуатируют один класс уязвимости — недостаточную валидацию кроссчейн-импорта.
Майский взлом закончился нетипично для DeFi. Разработчики Verus предложили нападавшему сделку: если тот в течение 24 часов вернет 4052,4 ETH на указанный адрес, команда признает оставшиеся 1350 ETH его баунти, остановит расследование и откажется от юридического преследования. Это соответствовало возврату 75% похищенного. Через несколько часов хакер перевел на кошелек проекта 4052,4 ETH на сумму около $8,5 млн, оставив себе примерно $2,8 млн в качестве вознаграждения.
Кроссчейн-мосты остаются одним из самых уязвимых сегментов рынка. В 2026 году на категорию уже пришлось восемь крупных эксплойтов с совокупным ущербом $328,6 млн.
Читайте оригинальную статью Мост Verus снова взломан: хакеры вывели $7,5 млн через старую уязвимость от Евгения Лиходей на ru.beincrypto.com