

Il fondatore di Binance, Changpeng Zhao (CZ), ha condiviso un vademecum sulla sicurezza dopo che quattro fughe di dati hanno colpito due principali exchange di criptovalute e due aziende finanziarie coreane nello stesso giorno. Ogni fuga di dati crypto, ha avvertito, alimenta phishing, SIM swap e attacchi di social engineering.
Fino ad ora, in tutti i casi segnalati i fondi sono rimasti al sicuro. Tuttavia, la fuga di nomi, email e numeri di telefono fornisce agli scammer una lista già pronta di utenti dell’exchange con saldi appetibili da prendere di mira.
Come CZ vuole che gli utenti rimangano SAFU dopo una fuga di dati crypto
4 data leaks reported today:
— CZ 🔶 BNB (@cz_binance) October 28, 2026
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
SAFU è nato come meme crypto del 2018 da un errore di ortografia della parola "safe". Successivamente, Binance ha chiamato così il suo fondo di emergenza, il Secure Asset Fund for Users.
Per prima cosa, Zhao ha invitato gli utenti a creare un’email unica per ogni exchange. In questo modo, anche in caso di fuga di dati, il problema rimane isolato e l’utente può capire da quale servizio sono stati sottratti i dati.
Il fondatore di Binance, inoltre, ha sconsigliato l’uso della verifica in due passaggi (2FA) tramite SMS. In alternativa, ha raccomandato chiavi hardware, passkey o app di autenticazione, poiché i numeri di telefono sottratti rappresentano la via principale per il SIM swap.
Inoltre, chiunque si metta in contatto per questioni di sicurezza o rimborsi dovrebbe essere considerato uno scammer, secondo Zhao, anche se conosce dettagli dell’account. Ad esempio, le recenti email di phishing ai possessori di wallet Passport contenevano l’indirizzo reale dei destinatari.
Quando un utente ha risposto che continuava a ricevere email di phishing, Zhao gli ha consigliato di cambiare subito indirizzo email.
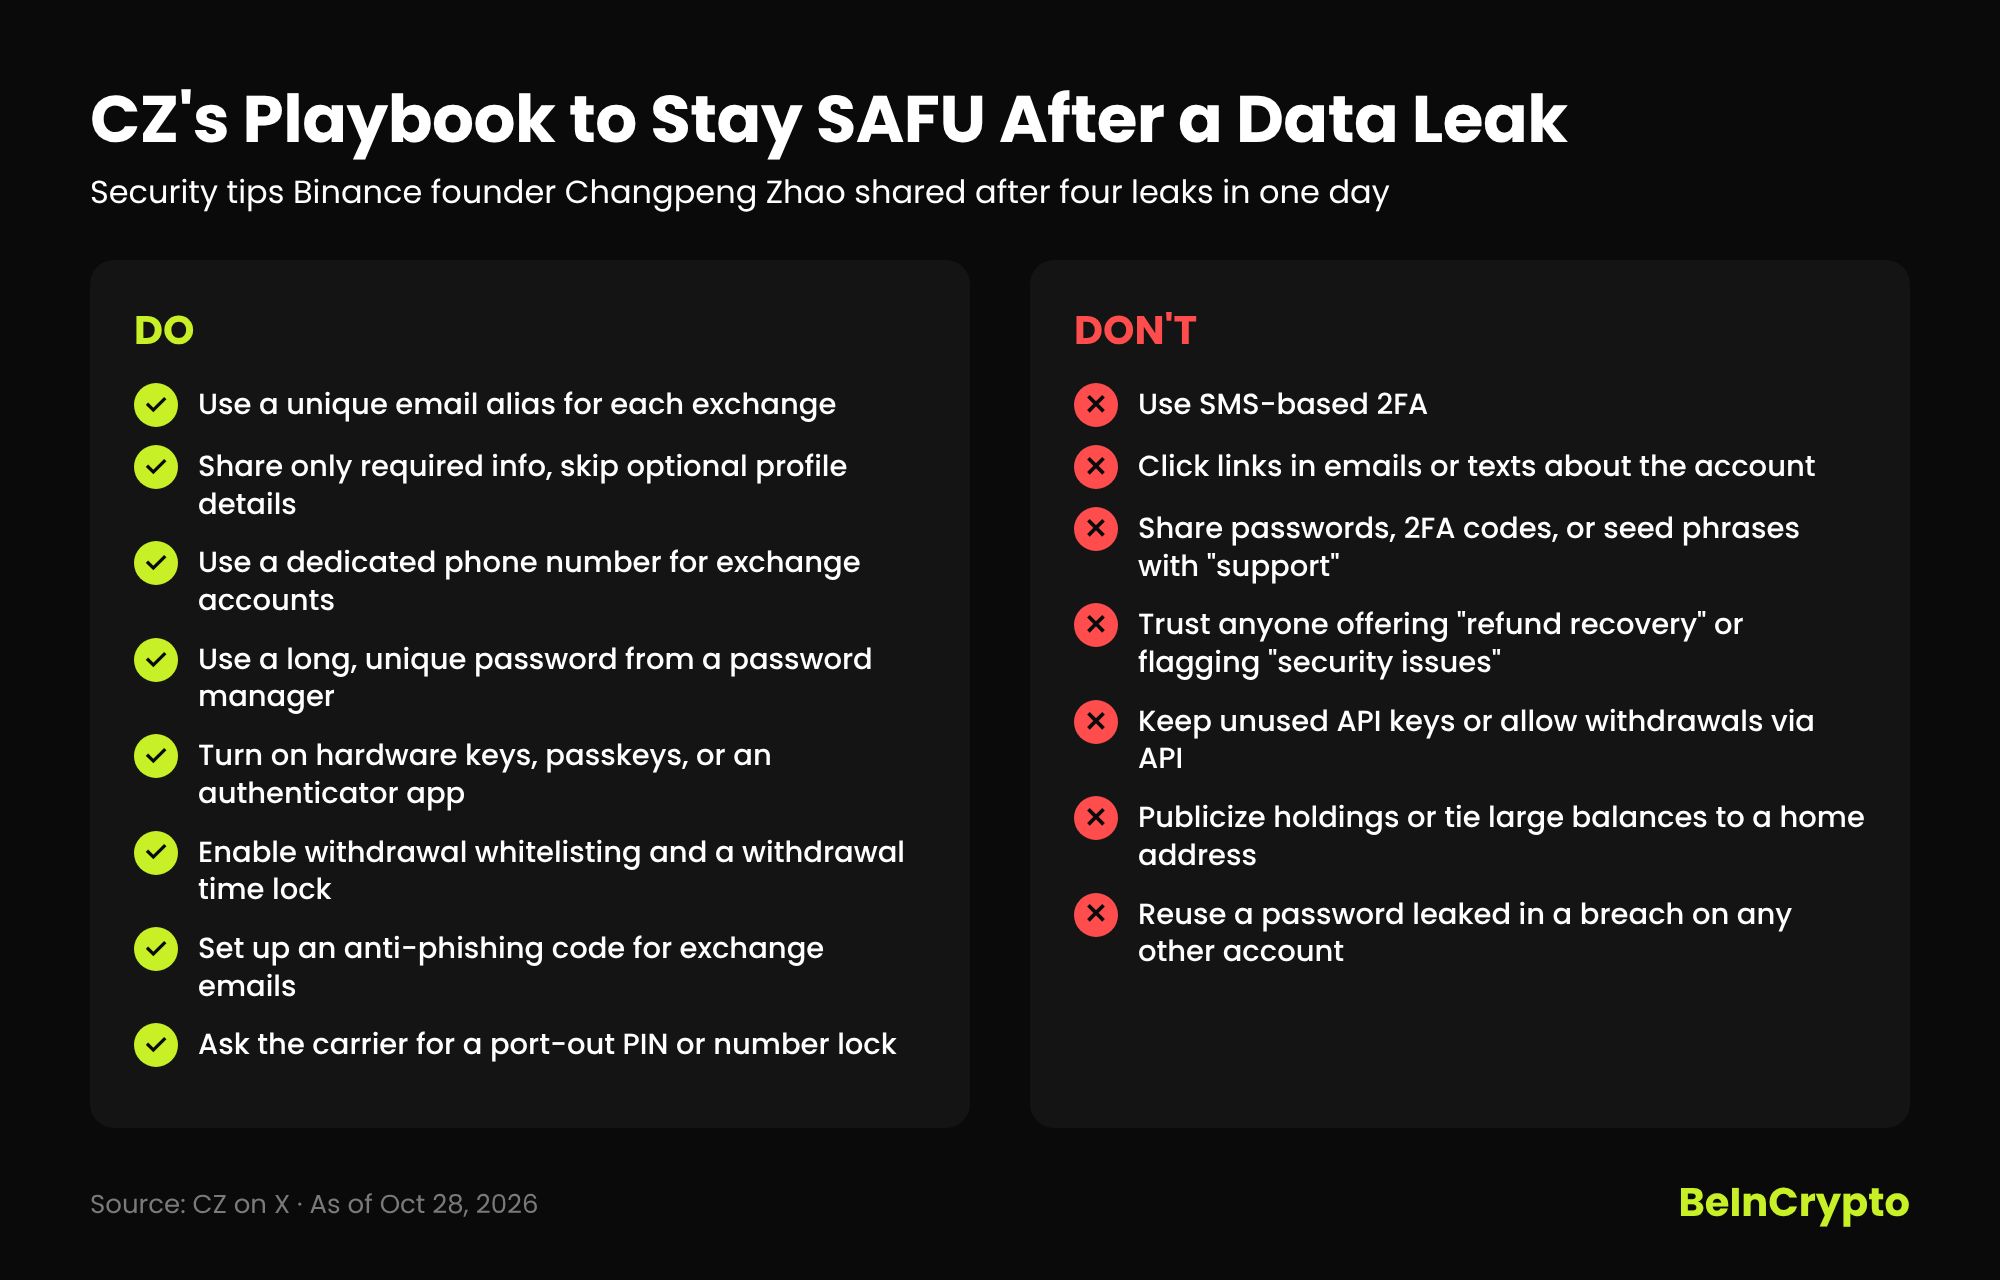 Playbook di CZ per rimanere SAFU dopo una fuga di dati. Fonte: BeInCrypto
Perché le ultime fughe alzano il livello di rischio
Secondo Zhao, l’esposizione su Coinbase è avvenuta tramite Amplitude, un fornitore statunitense di servizi di analytics. Nel frattempo, Bithumb ha scoperto il 27 ottobre che una persona esterna era entrata nel suo sistema interno di groupware mobile, come riporta il Korea Times.
Nel settore finanziario tradizionale, Daishin Securities ha confermato una fuga di dati che ha coinvolto 38.490 clienti. Al contrario, Mirae Asset Global Investments sostiene che gli hacker abbiano visto solo alcuni nomi di dipendenti.
Il caso di Bithumb si aggiunge a una serie di attacchi nei confronti della finanza coreana, iniziati presso Shinhan Bank a fine settembre. Sarebbe stato il presunto autore delle violazioni alle banche sudcoreane a domandare a uno strumento di intelligenza artificiale dove poter rivendere i dati rubati.
Sta aumentando anche il rischio fisico. L’incrocio di indirizzi divulgati e dati sulle disponibilità ha permesso attacchi di tipo "wrench attack", che hanno fruttato ai criminali 30 milioni di dollari in furti soltanto nel primo semestre del 2026.
La scorsa settimana Zhao ha sostenuto che le fughe di dati alimentano il phishing più di qualsiasi attacco AI alla crittografia di Bitcoin. Nel giro di pochi giorni, quattro nuove fughe hanno consegnato agli scammer nuovi dati di contatto, sia in ambito crypto che finanziario tradizionale.
Leggi la storia originale CZ spiega in dettaglio come restare SAFU mentre un’ondata di leak di dati crypto colpisce quattro grandi aziende di Phil Haunhorst su it.beincrypto.com