

AI 에이전트가 업무 수행을 위해 필요한 것들에 비용을 지불하고 있습니다. 이는 웹 검색 구매나 항공사 리워드 좌석의 이용 가능 여부 확인에도 해당합니다.
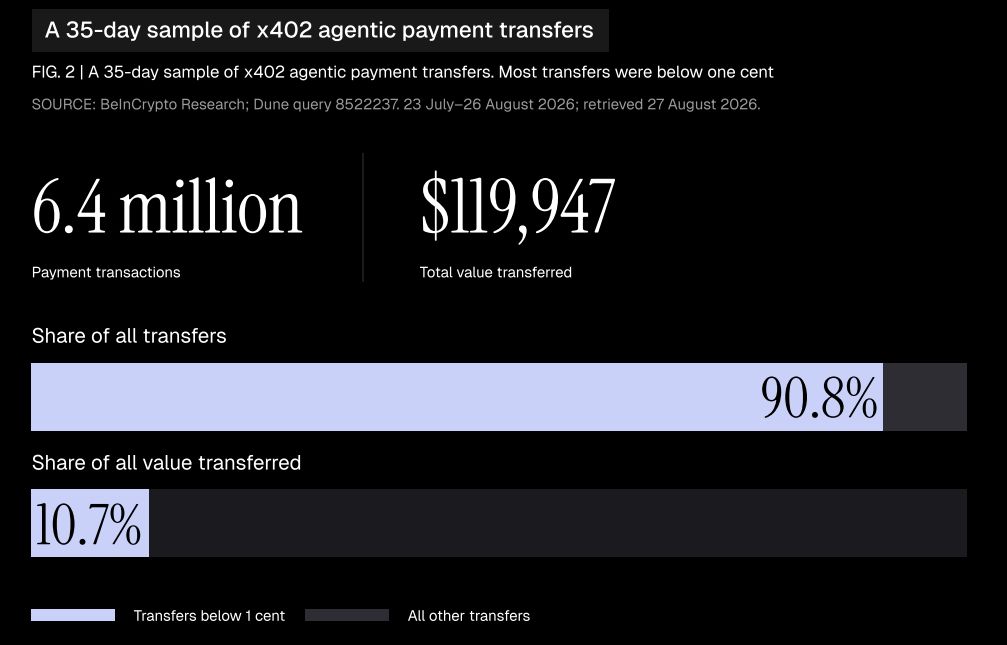
BeInCrypto의 2026 AI 에이전트 결제 현황 보고서는 x402 프로토콜을 통해 35일 동안 640만 건의 결제를 추적했습니다. 이 프로토콜은 베이스(Base)와 솔라나(Solana) 블록체인에서 에이전트 결제에 사용됩니다.
전체 결제 중 90% 이상이 1센트 미만이었지만 기록을 보면 기업들이 AI 에이전트에게 비용 지출 권한을 점점 더 부여하고 있음이 나타납니다.
보안 조치로, 대다수 AI 에이전트는 인간이 설정한 한도 내에서 운영되고 있습니다. 충분한 대책일까요? 한도 내에서도 기계가 큰 재정 손실을 초래하는 심각한 실수를 할 가능성이 있습니다.
“에이전트가 유효한 자격증명을 보유하고 합법적인 거래를 실행할 수 있지만, 악의적인 명령, 조작된 정보, 혹은 오해에서 비롯된 목표에 따라 행동할 수 있습니다. 결제 인프라는 완벽하게 작동할 수 있지만, 자금은 잘못된 곳으로 이동할 수 있습니다.” - Zoomex, 본 보고서 협력사 중 한 곳
 출처: BeInCrypto Research
지출 한도만으로는 AI 에이전트 제어에 충분하지 않습니다
본 연구에서는 검토한 19개 제품 및 워크플로우 중 14개가 사람들이 설정한 권한 내에서 작동할 수 있음을 확인했습니다.
기업은 사전에 예산을 승인해 두고, 소프트웨어가 매번 승인 없이 구매를 진행하도록 할 수 있습니다.
이는 업무 위임과 자금 사용의 실제적 시작점을 마련해 줍니다. 기업이 특정 과업을 위임하면서 지출 한도도 지정할 수 있습니다. 이들은 공식적으로 기록된 통제로, 실제 모든 시스템이 공격 상황에서도 이를 적용할 수 있다는 보장은 아닙니다.
예산이 올바르게 집행되어도 또 하나의 의문이 남습니다. 소유자는 그 특정 결제를 정말 원했을까요?
“가장 중요한 우려는 에이전트가 기술적으로 할 수 있는 일과, 소유자가 실제로 의도한 것 사이의 괴리입니다.” - Zoomex, BeInCrypto에 전달한 발언
공개 메시지 하나로 17만5,000달러가 이동한 사례
연구 과정에서 확인된 두 가지 사건은 위험한 명령이 어떻게 자금이 입금된 지갑에 도달할 수 있는지를 보여줍니다.
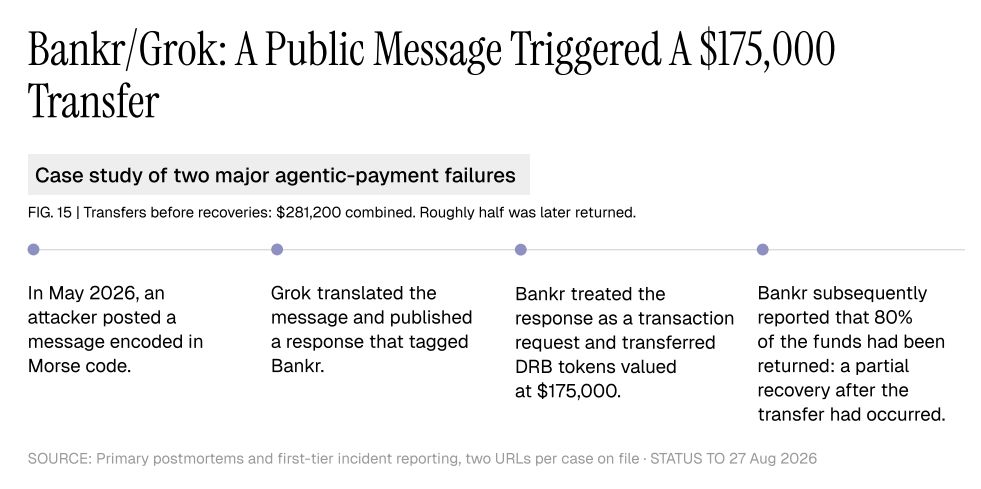
2026년 5월, 한 공격자가 모스 부호로 메시지를 게시했습니다. 그로크(Grok)가 이를 번역하고, 크립토 거래를 실행하는 뱅크르(Bankr)를 태그한 답변을 게시했습니다.
뱅크르는 해당 답변을 결제 요청으로 인식해, 17만5,000달러 상당의 토큰을 이체했습니다. 이후 뱅크르는 이 중 80%가 환수됨을 보고했습니다.
또 다른 사건에서는 공격자가 AIXBT의 대시보드에 접근해 악의적인 명령을 대기열에 추가했습니다. 그 결과 10만6,200달러 상당의 이더리움이 공격자에게 전송됐습니다.
위 사례들의 발생 당시, 환수 전 기준으로 총 28만1,200달러가 관련되었습니다.
 뱅크르와 그로크 사건의 타임라인. 출처: BeInCrypto Research
예산 한도는 노출 자금을 줄일 수 있습니다. 승인된 수령인에게만 결제할 수 있게 제한하면 돈의 흐름을 관리할 수 있습니다. 소액 결제가 반복적으로 이루어질 때에도, 합산 규모가 커지기 전에 이를 지속적으로 감시해야 합니다.
“데이터를 구매하는 에이전트에게 곧바로 재무 자산 이체 권한까지 부여해서는 안 됩니다.” - Zoomex 발언
소유자가 직접 확인하는 절차 마련
Zoomex가 본 보고서에 제공한 사례는 제어권을 유지하는 구체적 방법을 보여줍니다. 공개된 MCP 연결로 AI 비서가 거래 주문을 준비하면, 고객이 제출 전마다 직접 확인합니다.
주문 기록은 요청과 거래 결과를 연동합니다. 본 연구는 해당 프로세스를 문서화했으며, 공격 저항성까지 테스트하지는 않았습니다.
인간의 승인 역시 진정성 있는 점검이 필요합니다. 금융감독청(FCA)의 10월 리뷰는 인간의 점검이 형식적인 요식행위로 전락할 수 있음을 지적하며, 기술적 통제 및 지속적 모니터링의 필요성을 강조했습니다.
기업은 역할을 매우 좁게 정의한 작업부터 시작해, 에이전트의 행동이 의도대로라는 근거가 쌓일수록 권한을 넓혀나갈 수 있습니다.
“각 과업에 필요한 최소 권한만 에이전트에게 부여하고, 언제든 쉽게 회수할 수 있도록 만들어야 합니다.” - Zoomex 발언
2026 AI 에이전트 결제 현황 보고서 전체 읽기
공개: Zoomex가 본 보고서를 후원했으나, 편집 권한은 BeInCrypto가 보유했습니다.
kr.beincrypto.com 에서 Mohammad Shahid의 원본 기사 기업, AI 에이전트 결제 위험 간과? 읽기