

I hacker nordcoreani hanno rubato un totale stimato di 7,61 miliardi di dollari in crypto attraverso 38 attacchi tra gennaio e ottobre 2026, secondo quanto riportato dalla società di intelligence blockchain BitOK. In tutti e sei i maggiori attacchi, hanno preso il controllo di persone e sistemi che autorizzano i prelievi, invece di sfruttare vulnerabilità nel codice.
I congelamenti e i sequestri hanno bloccato 2,86 miliardi di dollari, lasciando 4,75 miliardi di dollari fuori dalla portata. Solo Binance rappresenta 6,41 miliardi di dollari del totale, mentre 32 furti minori ai danni di privati e aziende ammontano complessivamente a 178,4 milioni di dollari.
Perché gli audit del codice non hanno fermato i hacker nordcoreani
Secondo il report di BitOK, ogni prelievo nei sei attacchi più grandi riportava firme valide oppure superava i controlli standard. Su Binance, il punto d’ingresso è stato il laptop di un ingegnere DevOps e un container del servizio di firma.
Questo conferma quanto già riscontrato in precedenza su come è avvenuto l’hack a ottobre. Altrove, gli aggressori hanno compromesso i firmatari multisig di Drift, una piattaforma di trading basata su Solana, un singolo verificatore di bridge su KelpDAO e il sistema di wallet su Bitget.
Prima di ogni colpo, gli operatori testavano esattamente la stessa strada con piccole quantità. Il contratto utilizzato nell’attacco a Binance, ad esempio, è stato attivato pubblicamente quattro ore prima del furto.
La tempistica ricorda un lavoro d’ufficio. Su un campione di 540 transazioni, il 48% dell’attività si è svolta tra le 16:00 e le 21:00 ora di Pyongyang.
Gli operatori si sono anche presi liberi per le festività pubbliche nordcoreane, con nessuna attività registrata in quei giorni. Sabato, domenica e lunedì insieme rappresentano solo il 10% delle transazioni.
Tuttavia, una volta iniziato un attacco, la routine cambiava. Subentravano gli script e i movimenti di fondi continuavano ininterrottamente tutto il giorno.
Minuti per scambiare, giorni per scomparire
La velocità decide cosa può essere ancora congelato. In pochi minuti, i hacker nordcoreani scambiavano stablecoin in ETH oppure prendevano in prestito ETH usando come collaterale i fondi rubati, perché nessun emittente può congelare ETH.
Dopo l’exploit sul bridge rsETH di aprile, i primi 52.440 ETH sono usciti dai protocolli di lending in poco più di otto minuti. I fondi sono poi rimasti fermi per 2,5-5 giorni prima che gli script li spostassero su THORChain, un protocollo di swap cross-chain.
Riciclare il denaro è risultato economico. In 2.257 swap collegati a Binance per un valore di 55,8 milioni di dollari, i costi totali si sono fermati appena allo 0,50%.
I congelamenti quindi funzionavano solo dove le stablecoin non erano ancora state trasferite. Su Binance, il 43% dei fondi rubati è stato congelato o sequestrato, contro il 6% di tutti gli altri principali attacchi combinati.
Anche in quel caso, il tempismo è stato decisivo. Tether ha ricevuto la prima richiesta di congelamento 34 minuti dopo il prelievo su Binance. Nel frattempo, 345 milioni di USDT avevano già lasciato l’indirizzo originale.
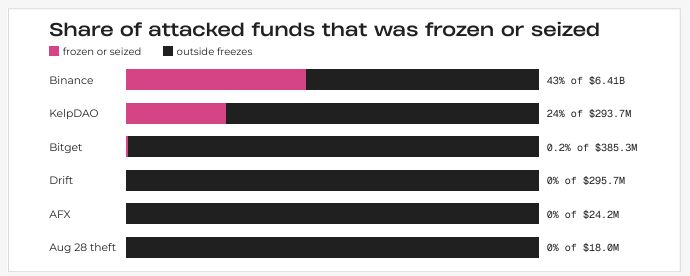 Quota dei fondi attaccati congelata o sequestrata. Fonte: BitOK
Un errore da 0,27 ETH collega 5 attacchi
La traccia più evidente deriva da un errore di pulizia. Dopo aver instradato 5.047 ETH tramite Umbra, un tool di privacy per indirizzi stealth, e il bridge Stargate, l’operatore ha inviato la polvere residua in un solo wallet.
Il 31 agosto, 150 indirizzi sono confluiti su quel wallet in 3 minuti e 36 secondi. Questa mossa ha collegato i furti di AFX e del 28 agosto e, a settembre, sono arrivati anche indirizzi di Bitget. In totale, il wallet ha ricevuto solo 0,27 ETH.
Indirizzi di riscossione condivisi ora collegano cinque attacchi dei hacker nordcoreani: da KelpDAO in aprile fino a Binance in ottobre. BitOK afferma che questo suggerisce la presenza di un unico operatore di riciclaggio, anche se gruppi diversi potrebbero aver eseguito gli hack.
“I piccoli saldi residui sono diventati la traccia più evidente lasciata dall’operatore quest’anno”, ha spiegato in dettaglio BitOK
Le chiavi di firma sono il nuovo vettore d’attacco
Chainalysis aveva già collegato il furto su Bitget alla Corea del Nord a ottobre. I dati di BitOK mostrano ora come i hacker nordcoreani utilizzino sempre lo stesso schema su exchange e protocolli DeFi.
Il punto debole si è spostato dagli smart contract agli addetti, ai dispositivi e ai servizi di firma. I congelamenti da parte degli emittenti servono solo nei primi minuti e, da allora, Binance ha rimborsato la maggior parte delle perdite degli utenti attingendo alle proprie riserve.
Leggi la storia originale Gli hacker nordcoreani hanno sottratto 7,61 miliardi di dollari nel 2026 senza violare alcun codice di Phil Haunhorst su it.beincrypto.com