

Un utilisateur de HyperSwap a perdu environ 12 300 $ après avoir cliqué sur un faux lien d’airdrop sur X, approuvé une demande via son wallet, et avoir ainsi, sans le savoir, donné le contrôle de ses fonds à un arnaqueur.
BeInCrypto a reconstitué l’attaque avec la victime en utilisant les données publiques de la blockchain. Ces données révèlent une opération de phishing rapide au sein de l’écosystème Hyperliquid.
L’arnaqueur a récupéré la position de la victime sur HyperSwap, retiré les fonds associés, les a convertis en HYPE, puis a transféré l’argent vers Ethereum en moins de deux minutes.
Note : HyperSwap est un exchange qui fonctionne sur la blockchain Hyperliquid. HyperSwap possède sa propre équipe, Hyperliquid ne le gère pas — tout comme les créateurs d’Ethereum ne gèrent pas les applications comme Uniswap qui y fonctionnent.
Le piège a commencé avec un faux compte X
La victime utilisait HyperSwap. Comme d’autres exchanges décentralisés, il permet aux utilisateurs d’échanger directement depuis leurs wallets sans qu’une entreprise ne détienne leurs fonds.
La victime avait apporté des fonds à un pool de liquidité HyperSwap. Concrètement, il avait déposé de la crypto afin que d’autres utilisateurs puissent l’échanger. En contrepartie, il pouvait percevoir des frais.
Sur HyperSwap V3, cette position était représentée par le NFT n°178549. Il ne s’agissait pas d’une image ou d’un objet de collection. C’était plutôt un reçu numérique. Celui qui contrôlait ce NFT contrôlait les fonds liés à la position.
La victime a déclaré à BeInCrypto avoir vu un post sur X faisant la promotion d’un airdrop. Un airdrop est une distribution de jetons, souvent utilisée par des projets crypto pour récompenser les utilisateurs.
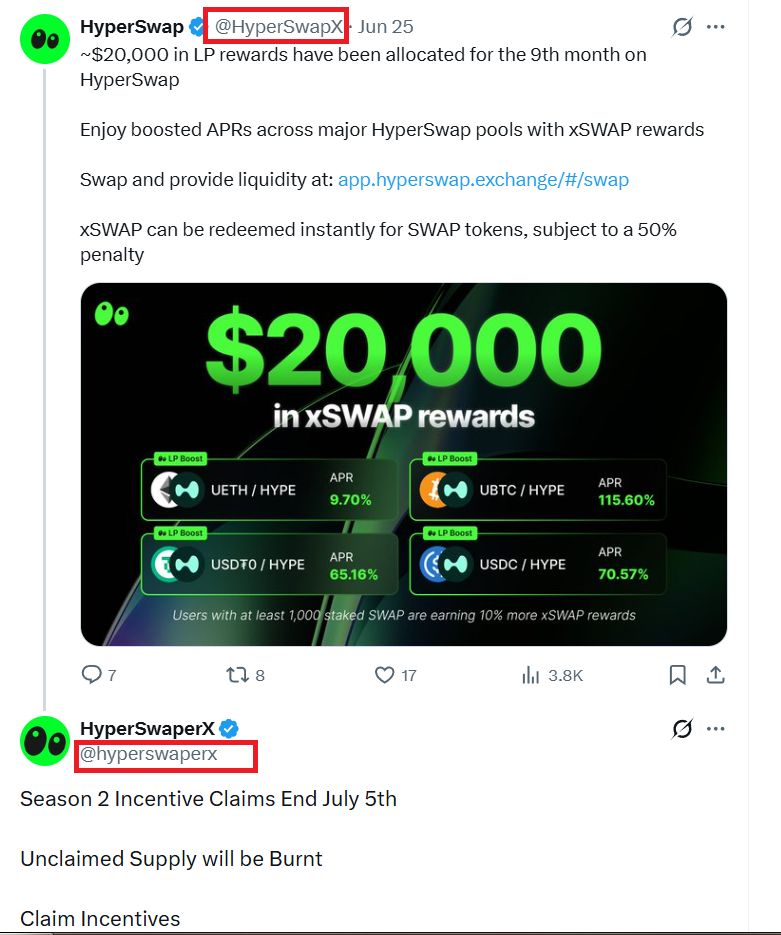 Publication de l’arnaqueur utilisant un faux compte X dont l'identifiant ressemble beaucoup à celui du compte officiel HyperSwap
La publication semblait provenir de HyperSwap. Ce n’était pas le cas. Elle venait d’un faux compte dont le nom d’utilisateur était très proche de celui du vrai compte HyperSwap, HyperSwapX, qui est lié depuis le site officiel du projet.
La victime a suivi le lien et connecté son wallet. Elle pensait vérifier son éligibilité à l’airdrop. À la place, elle a approuvé une transaction qui a permis à l’arnaqueur de déplacer sa position HyperSwap.
C’est cette validation qui a été le moment décisif.
Une seule validation a donné à l’arnaqueur le contrôle
Les wallets crypto demandent souvent aux utilisateurs d’approuver des transactions. Certaines validations sont anodines. D’autres donnent à une adresse tierce la permission de déplacer des actifs de valeur.
Pour la plupart des utilisateurs, l’avertissement peut sembler banal. Un faux site peut faire passer une validation dangereuse pour une étape normale dans la réclamation de jetons.
C’est apparemment ce qui s’est passé dans ce cas.
À 20:21:51 (UTC) le 29 juin, l’arnaqueur a exploité la validation précédente pour transférer le NFT n°178549 hors du wallet de la victime. Cette dernière n’a rien signé à ce moment-là. L’arnaqueur détenait déjà l’autorisation nécessaire.
L’adresse de l’arnaqueur était 0x880C95246D7525b84902E6c040818a7C72d3Aa77. Selon HyperEVM Explorer, elle était signalée comme Fake_Phishing3746335, avec une mention « Phish / Hack » rapportée par HashDit.
Le NFT a ensuite été transféré vers un autre wallet contrôlé par l’arnaqueur. À partir de là, l’attaquant contrôlait entièrement la position de liquidité.
Vingt-cinq secondes plus tard, l’arnaqueur a retiré les fonds liés au NFT. La position contenait environ 3 935 USDC et 116,6 WHYPE. Ensemble, cela représentait près de 12 300 $ au moment des faits.
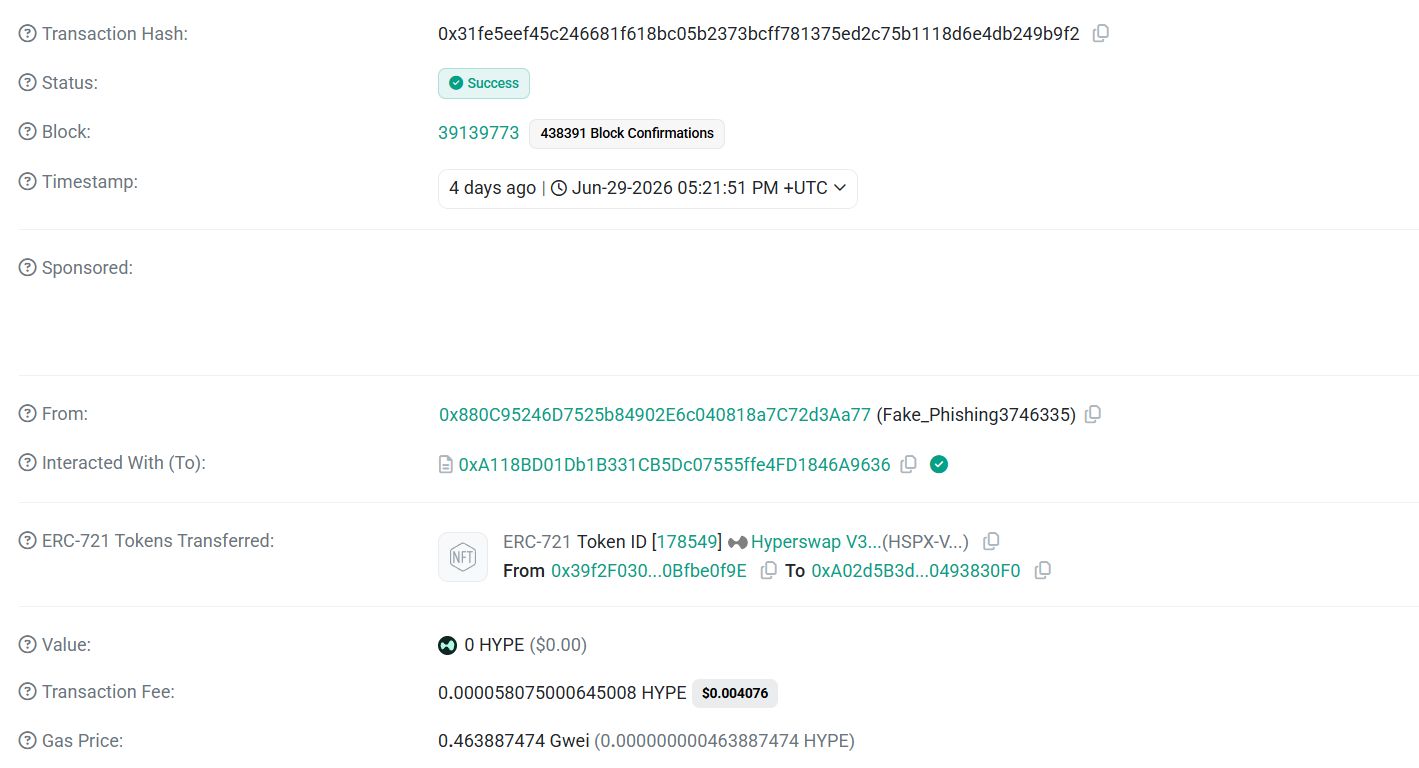 Transaction de vol dans hyperevmscan : Le 29 juin 2026, l’adresse marquée comme Fake_Phishing3746335 a transféré le NFT de la victime (0x39f2...0f9E) vers son wallet
L’argent a été déplacé très rapidement
Après le retrait des fonds, l’arnaqueur s’est préparé à les déplacer hors de HyperEVM.
Tout d’abord, le wallet a donné une autorisation à LI.FI, un service légitime de bridge et de swap inter-chaînes. Un bridge permet de transférer des crypto d’une blockchain à une autre.
Rien n’indique que LI.FI ait pris part au vol. L’arnaqueur l’a seulement utilisé après avoir dérobé les fonds.
L’arnaqueur a ensuite converti les USDC et WHYPE volés en environ 175,9 HYPE. Quelques secondes plus tard, ces HYPE ont été transférés par le biais d’un bridge de HyperEVM vers Ethereum.
La destination était 0xFa47eef42fB2C63DCEA0cAC2295a58036052932D. Sur Ethereum, ce wallet a reçu les fonds et déplacé presque immédiatement 7,035 ETH lors d’une transaction unique.
Ce wallet venait d’être créé peu auparavant. Il n’a été utilisé qu’une seule fois et est resté quasiment vide par la suite. Ce schéma est courant dans les opérations de blanchiment, où des fonds volés transitent par des wallets temporaires pour compliquer leur traçabilité.
Du transfert du NFT à la transaction de bridge, le vol effectif aura duré environ 84 secondes.
Un schéma de phishing plus large
Le wallet de l’arnaqueur semblait faire partie d’une opération de plus grande ampleur.
Les données examinées par BeInCrypto montrent que l’adresse était active depuis environ 33 jours. Elle était également liée à environ 25 autres adresses. Cela suggère que l’attaquant aurait visé plusieurs victimes.
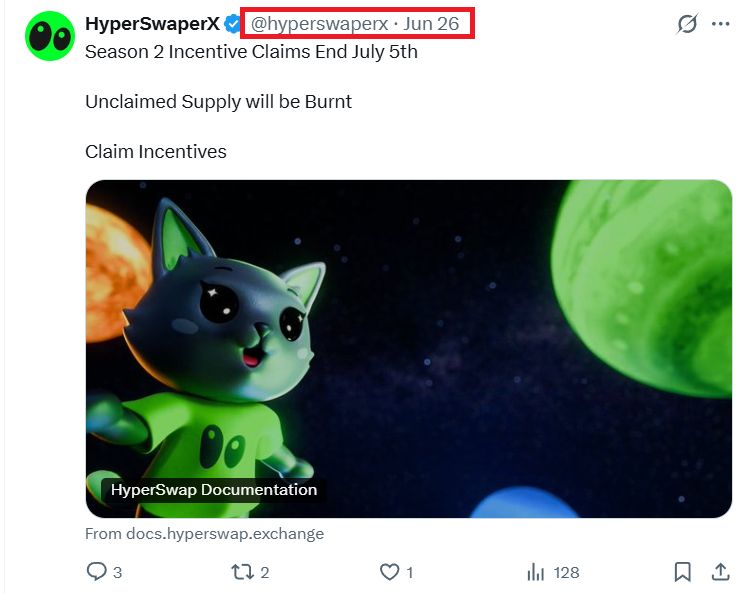 Le lien vers la ressource frauduleuse est présent dans les messages depuis le 26 juin
Pour les victimes, le problème est concret. Les enregistrements sur la blockchain peuvent montrer ce qui s'est passé. Ils n'empêchent que très rarement que cela se produise en temps réel.
Une fois qu’un utilisateur signe une autorisation frauduleuse, l’arnaqueur peut agir rapidement. Dès que les fonds transitent entre plusieurs blockchains, il devient encore plus difficile de les récupérer.
La victime a ensuite tenté de signaler le lien suspect et de le faire supprimer. Il a déclaré s’être senti ignoré et a commencé à soupçonner que l’équipe HyperSwap n’avait pas agi.
Les preuves on-chain analysées par BeInCrypto montrent qu’il s’agit d’une attaque de phishing menée à partir d’un compte usurpateur. Le faux compte X était distinct du compte officiel de HyperSwap. Aucun élément n’indique que le compte officiel de HyperSwap ou son smart contract aient participé au vol.
Cependant, l’expérience de la victime met en lumière une faille sérieuse dans l’écosystème. Les utilisateurs peuvent être attaqués par le biais de faux comptes sur les réseaux sociaux, vidés via des autorisations confuses sur leur wallet, et se retrouver sans véritable solution une fois l’argent disparu.
Au cours d’une discussion avec les journalistes de BeInCrypto, la victime a indiqué avoir essayé différentes méthodes pour alerter l’équipe Hyperliquid au sujet de l’arnaque, mais n’avoir reçu aucune réponse.
D’après la victime, le seul canal de communication actif avec HyperSwap était Discord. Au moment de la rédaction, le lien n’est plus valide. Il a donc tenté de transmettre le problème à l’équipe de l’écosystème sur lequel le projet évolue, mais sans succès.
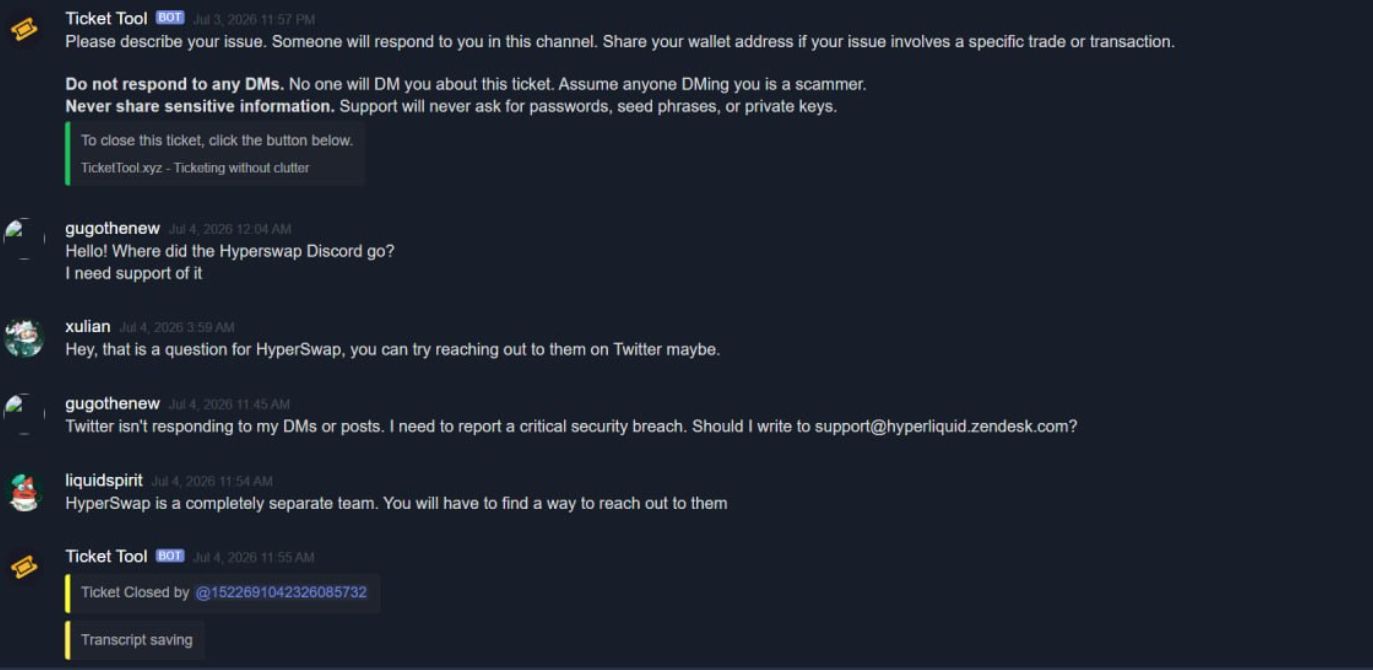 La capture d'écran montre notre interlocuteur tentant de joindre le support Hyperliquid par le biais de Discord. Dans ce cas, la commande Hyperliquid ne prend pas en compte la demande de l'utilisateur concernant la vulnérabilité trouvée et l'invite à contacter directement HyperSwap.
Globalement, la méthode employée par l’arnaqueur était simple. Un faux compte a promu un faux airdrop, un faux site a obtenu une autorisation sur le wallet, un wallet de phishing signalé a récupéré la position HyperSwap de la victime, l’a vidée, puis les fonds ont été transférés sur Ethereum.
La perte s’élève à environ 12 300 dollars. Le vol a duré moins de deux minutes.
La victime a suggéré que des employés de HyperSwap pourraient être impliqués dans le vol ou chercheraient intentionnellement à le dissimuler. Cependant, BeInCrypto n’a pas trouvé d’élément concret permettant d’étayer ces accusations.
Lisez l’article original Comment un faux airdrop HyperSwap a volé 12 300 $ en 84 secondes par Evgeniya Likhodey sur fr.beincrypto.com