

Changpeng Zhao (CZ), Bitcoin yatırımcılarını uyarıyor: Donanım cüzdanları da hata verebilir. Coldcard firmware’ındaki bir açık sayesinde hırsızlar, özel anahtarları çözerek 70 milyon dolar çaldıktan günler sonra konuştu.
Galaxy ve Block araştırmacıları, bu hırsızlığın izini sürdü. Saldırganlar, 30 Temmuz’da tam 41 dakika içinde 1.196 cüzdanı boşalttı. Üstelik ortada tek bir cihaza bile dokunulmadı.
CZ Soğuk Cüzdanlarda Sınırları Gösteriyor: Gerçekten Güvende Miyiz?
Binance kripto para borsası’nın kurucusu ve eski CEO’su CZ, bir cüzdan eski ve güvenilir olsa da hata çıkarabileceğini belirtiyor.
Paylaşımı yaptığı sırada, kayıp miktarı ilk başta 38 milyon dolar sanılmıştı. Ancak gerçek rakam bunun neredeyse iki katı çıktı.
CZ şöyle yazdı: ‘Donanım cüzdan’larda bile hata olabilir. Uzun geçmişi olan, eski cüzdan’larda bile hata olabilir. Nasıl önlem almalı? Belki fon’larınızı birkaç farklı cüzdan’a bölebilirsiniz. Bu da farklı riskler getiriyor. Hiçbir şey %100 güvenli değil. Bilgilenmeyi sürdürün, güvende kalın!’ dedi.
Bizi X'te takip edin - son dakika kripto haberleri için!
Ona göre coin’leri birkaç cüzdan’a dağıtmak faydalı olabilir. Ancak bunun da farklı riskler doğurduğunu açıkça itiraf etti.
CZ son zamanlarda yanıldığı konulardan da açıkça bahsediyor. Bunlardan biri, başta küçümsediği stablecoin piyasası oldu. Bugünkü değeri 300 milyar dolar’ın üstünde.
Coldcard'daki Açık Nasıl Tahmin Edilebilir Seeds Yaratıyor?
Her cüzdan kocaman ve gizli bir sayı ile başlar: Seed. Tüm anahtar’lar ve adres’ler bu sayıdan üretilir. Bu sayı tamamen rastgele olmalı. Coldcard, rastgelelik için özel bir çip kullanıyordu.
Ama mart 2021’de geliştirici bir hata yaptı. Seed oluşturma işi fark edilmeden zayıf bir yedeğe geçti. O yedek sistem; cihaz seri numarası ve saatini kullandı. İkisi de tespit edilebilir.
Böylece seed artık o kadar büyük sayı olmaktan çıktı. Block mühendisleri yeni modellerde bu alanı yaklaşık dört milyar ihtimale düşürdü. Sıradan bir bilgisayar bu olasılıkları kolayca tarayabilir.
1/ During our investigation of the Coldcard drain yesterday, we identified an unusual pattern in the sweeps. That pattern led us to a hypothesis that has since been confirmed: the operator used a paid account at a well-known blockchain-services provider to query the source… https://t.co/l5McyhhcNn
— Clay Garrett (@clay_garrett) July 31, 2026
Hırsızlar doğrudan seed'leri yaratıp adres’lere çevirdi. Sonrasında ise halka açık blockchain’de içi dolu eşleşmeleri aradılar.
Galaxy bu süpürmeleri haritalandırdı. Her biri normalden çok daha yüksek aynı ücretle ödendi. Hiçbiri bakiye bırakmadı. Yani arkasında yazılım çalışıyordu, bir insan değil.
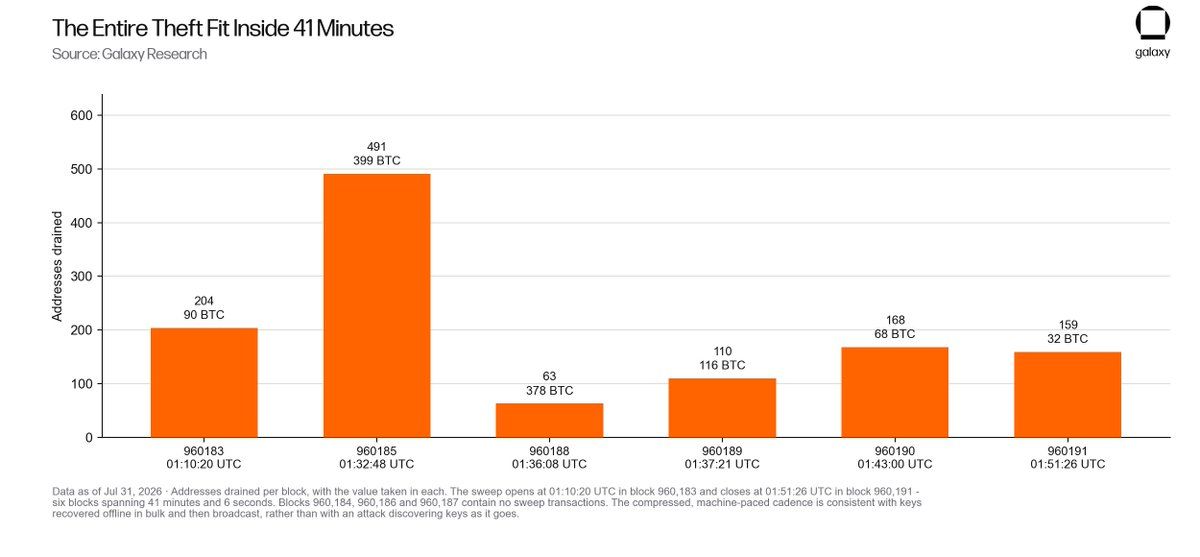 Coldcard Olayı 41 Dakika İçinde Gerçekleşti İddiası. Kaynak: Galaxy araştırma
Galaxy Araştırmacıları şu tespitte bulundu: Tüm olay altı blok ve 41 dakika sürüyor. Aradaki üç blokta hiç sweep işlemi yok, bu da işlemlerin topluca yayınlandığını gösteriyor. Akış halinde değil, partiler halinde gönderilmişler dedi.
Kullanıcılar Hâlâ Kendi Seeds’lerini Test Edemiyor
Coinkite, tüm modeller için hatayı gideren firmware güncellemesi yayınladı. Yalnız bir güncelleme, hâlihazırdaki bir seed’i onaramıyor.
Eğer sizin seed’iniz de sızdırıldıysa, yeni bir seed ve taze bir cüzdan oluşturmanız gerekiyor. BeInCrypto’nun önceki Coldcard hırsızlığı rehberinde adımlar detaylıca anlatılmış.
İki şey ekstra koruma sağlayabilir. Uyarıya göre, kurulumda 50’den fazla zar atılması seed’i güçlendiriyor. Güçlü bir parola ise başka bir güvenlik duvarı ekliyor. Benzer eksikliği, telefonlarda BIP39 passphrase desteğinin olmaması örneğinde de gündeme getirmiştik.
Ancak hâlâ evde test edilebilecek bir yol yok. Block ayrıca eski Mk2 modelinin de risk altında olduğunu belirtiyor. Coinkite’ın açıklamalarında ise bu modelin adı geçmiyor.
Çalınan coin’ler henüz hareket ettirilmedi. Halen dört cüzdan’da bekliyorlar.
At this time, the funds identified in this wave are sitting in 4 addresses:
— Galaxy Research (@glxyresearch) July 31, 2026
bc1qq85v2c926eg6pgxhwp6q7lf6cnsz80qs3fcu9r
bc1qx76cae2706qd5q576feh7xq8rfcsjpf2htfhe3
bc1q8jy96fe5lf8vfugydnte3cguk92gpev7kwtp3q
bc1qnk4zh9qcnap2mycp56qjrgza3cc8ylrh8fecp0
We are monitoring these…
Galaxy, seed’i zayıf olan cüzdan’larda fon durdukça daha fazla sweep’in mümkün olduğuna dikkat çekiyor. Block, hırsızı ücretli bir veri hesabından izleyip bulguları yetkililere iletti.
Her ne kadar bu yıl kripto para güvenlik ihlalleri rekor kırsa da bu olay bambaşka bir yere konuyor. Çünkü cüzdan’ı güvende tutmak aslında işin en kolay kısmı sanılıyordu.
Orijinal 40 Dakikada 70 Milyon Dolar Buhar Oldu: CZ’den Coldcard Yorumu hikayesini Lockridge Okoth tarafından tr.beincrypto.com ’da okuyun