

Laut Chainalysis veröffentlichen Angreifer Anleitungen für Schadsoftware 440% häufiger auf Blockchains, seitdem offene chinesische KI-Modelle ohne Einschränkung verfügbar sind. Täglich stieg die Zahl bösartiger On-Chain-Einträge von 2,06 auf 11,1 in weniger als einem Jahr.
Chainalysis bezeichnet diese Methode als Blockchain Dead Drops (BDDs). Die meisten Aktivitäten werden nun von Gruppen ausgeführt, die mit Nordkorea und dem Iran verbunden sind, wie das Unternehmen feststellt.
Zensurresistenz wird zum Vorteil für Hacker
Im aktuellen Bericht merkt Chainalysis an, dass Hacker früher schädlichen Code auf zentralen Servern speicherten, die von Behörden beschlagnahmt, gesperrt oder offline genommen werden konnten. Jetzt speichern Angreifer solche Daten jedoch auf öffentlichen Blockchains.
„Wir nennen diese Methode ‚Blockchain Dead Drops‘ (BDD). Bei BDDs werden Nutzdaten in Transaktionen auf der Blockchain und in Smart Contracts gespeichert, von denen infizierte Geräte sie bei Bedarf abrufen können. Die Beständigkeit von Blockchains verschafft Cyber-Kampagnen von Bedrohungsakteuren eine lange Lebensdauer; sie können mit kompromittierten Geräten kommunizieren, ohne den Kontrollserver zu verlieren", so der Bericht.
Das Unternehmen betont, dass die Gefahr in der Beständigkeit liegt, nicht in der reinen Angriffskraft. Solche Kampagnen überstehen Domain-Beschlagnahmungen, das Abschalten von Hosting-Servern oder das Entfernen von Repositories. Die Technik gibt es bereits seit 2013, als eine Variante des Necurs-Botnets Domains auf einer Bitcoin-Abspaltung namens Namecoin speicherte.
Im Jahr 2023 erreichte die Methode die Ethereum Virtual Machine (EVM) Blockchains als EtherHiding. Google entdeckte später, dass Nordkoreas UNC5342 sie bei gefälschten Bewerbungsgesprächen nutzte.
Chainalysis führt den aktuellen Anstieg auf Mitte 2025 zurück. Zu diesem Zeitpunkt wurden leistungsstarke, offene chinesische KI-Modelle eingeführt, die keine Schranken beim Erstellen von Schadcode haben. Dadurch fiel die Fähigkeiten-Hürde weg, die Dead Drops früher selten machte, erklärt das Unternehmen.
Die Verbreitung betrifft mittlerweile weit mehr als nur Krypto. Forscher von Netskope berichten, dass der ChainDrop-Angriff im August 2026 über 440 npm-Pakete traf.
Folgen Sie uns auf X für aktuelle Nachrichten
Pjöngjang, Teheran und russischsprachige Foren entwickeln eigene Methoden
Cyberkriminelle verursachten bis Anfang 2024 fast alle Aktivitäten mit Dead Drops. Ab dem zweiten Quartal 2026 stammten etwa zwei Drittel der neuen Aktivitäten je Quartal sowie die Hälfte der Gesamtaktivität von staatsnahen Gruppen.
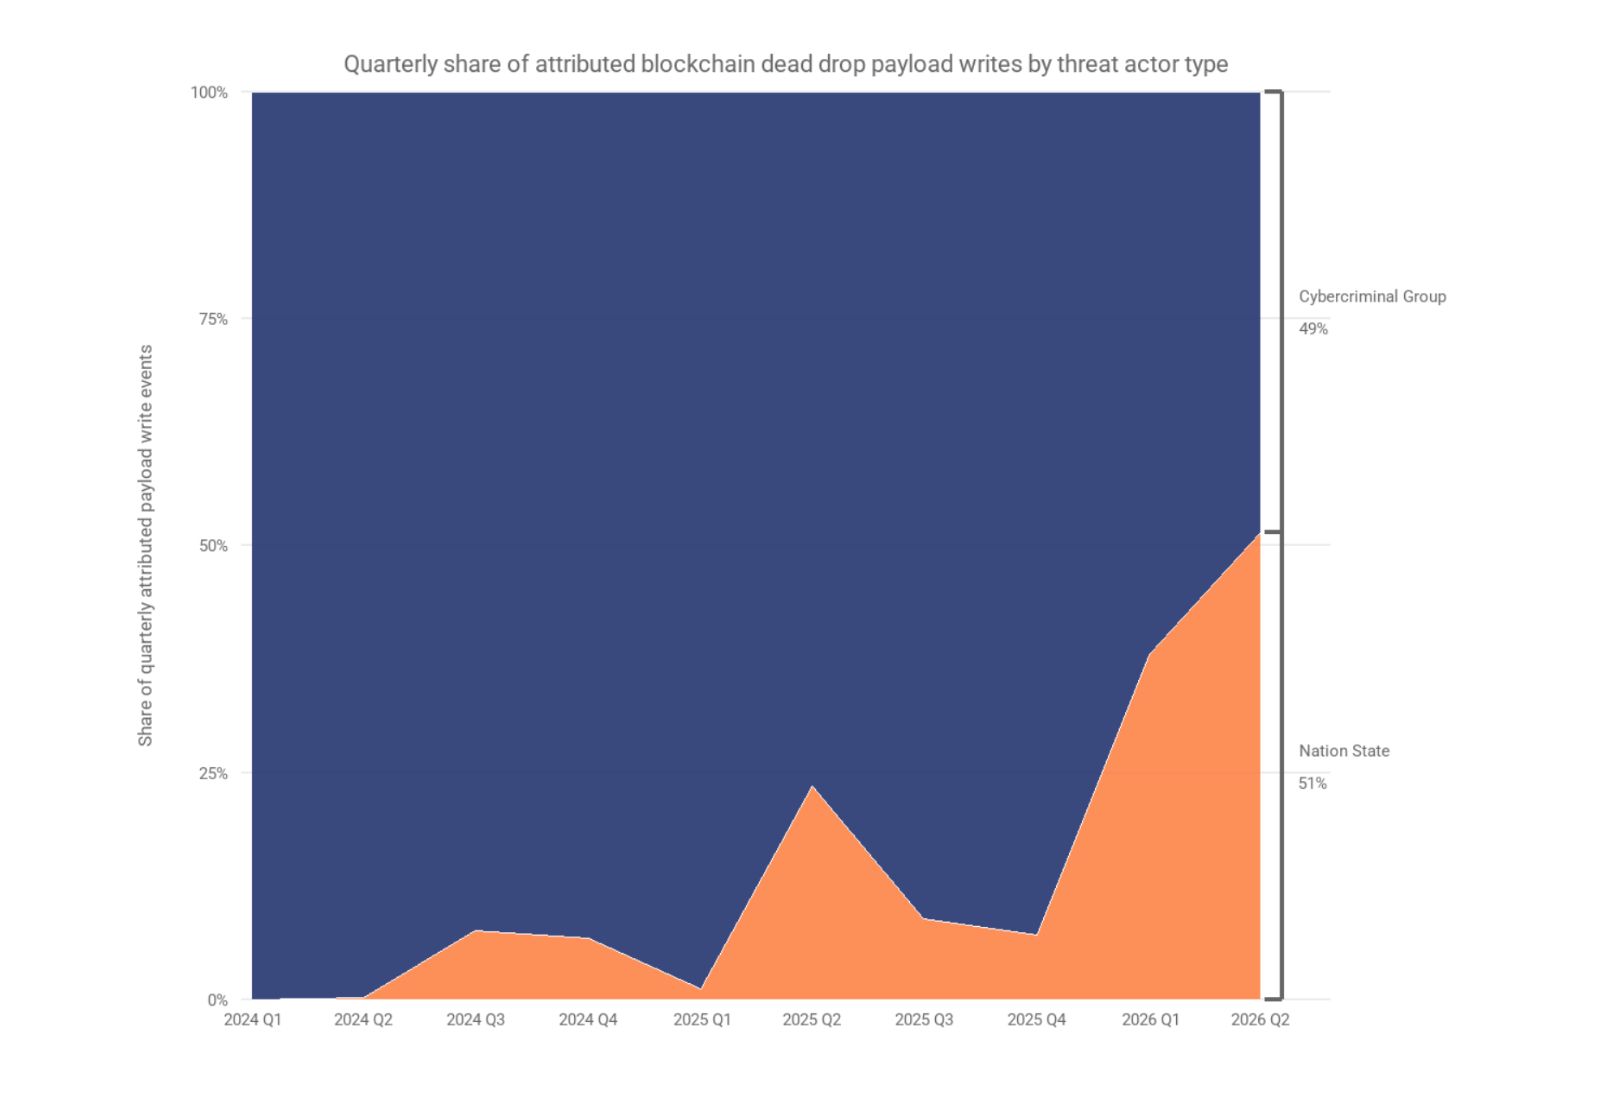 Blockchain Dead Drop Bedrohungsakteure. Quelle: Chainalysis
Nordkoreas UNC5342 betreibt inzwischen ein Drei-Blockchain-Relay. Verweise auf TRON (TRX) und Aptos (APT) leiten infizierte Geräte zu verschlüsselten Daten auf der BNB Smart Chain weiter.
„Der Angreifer erneuert die Infrastruktur, indem er neue Transaktionen veröffentlicht, und jedes bereits infizierte Gerät übernimmt automatisch die Änderung. Um die Aktion zu stören, müsste auf allen drei Blockchains gleichzeitig gehandelt werden“, stellt das Team fest.
Mutmaßliche iranische Geheimdienstmitarbeiter schicken kleine Bitcoin-Zahlungen an eine bekannte Adresse, die mit Satoshi Nakamoto in Verbindung steht. Laut Chainalysis durchsucht die Schadsoftware die Daten jeder Transaktion, entschlüsselt sie und findet so die aktuelle Infrastruktur der Angreifer.
Russischsprachige Kriminelle bieten diese Fähigkeit als Dienstleistung an. Eine Betreiber-Wallet auf Polygon (POL) kontrolliert mehrere Resolver-Smart Contracts, von denen offenbar jeder für einen anderen zahlenden Kunden dient.
Verteidiger können den Blockchain-Verkehr nicht einfach blockieren, ohne jede legitime Wallet und Anwendung zu stören, so der Bericht. Dieselbe Beständigkeit, die Angreifer schützt, sorgt jedoch auch dafür, dass jede Aktualisierung dauerhaft im öffentlichen Ledger bleibt.
Ob Ermittler diese Spuren schneller nutzen können als KI-Tools neue Angreifer hervorbringen, bleibt offen.
Abonnieren Sie unseren YouTube-Kanal für Experteneinschätzungen von Branchengrößen und Journalisten
https://youtu.be/-k_LIdKSEQYLesen Sie die Originalgeschichte Chinesische KI-Modelle verursachen Anstieg der auf der Blockchain platzierten Malware-Kommandos um 440% von Kamina Bashir auf de.beincrypto.com